$ETH $XRP $BNB 🚨 7,300+ КОШЕЛЬКОВ СЛИТО… ЗА 12,4M XRP ПОТЕРЯН! 😳🔓
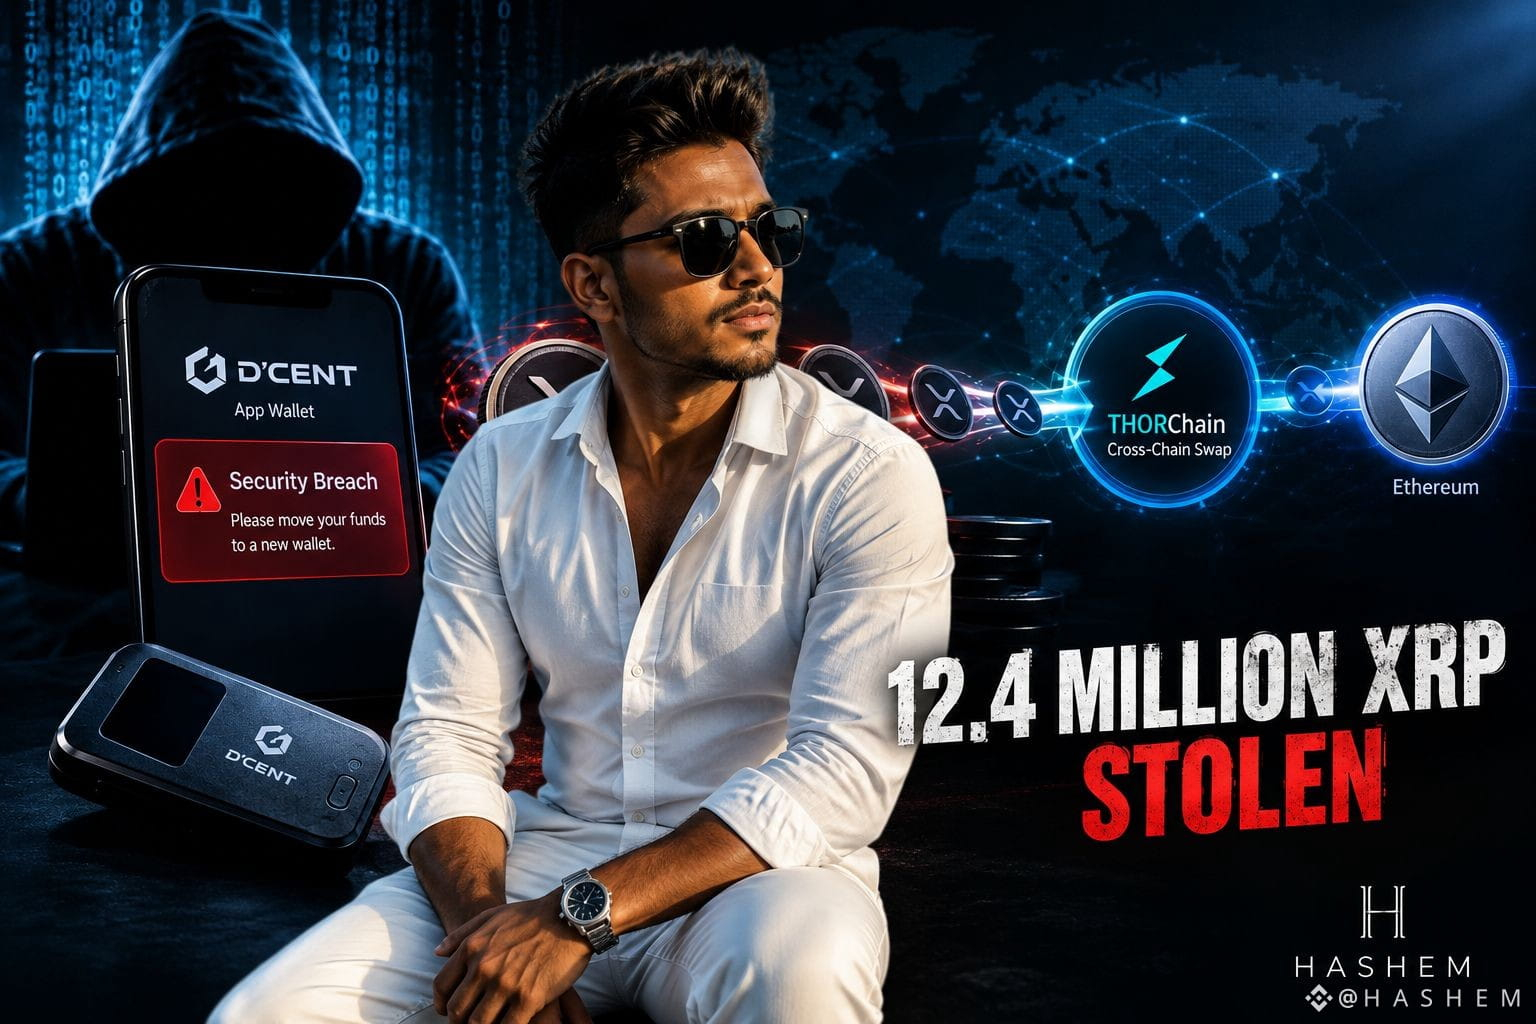
Крупный инцидент с безопасностью кошельков, связанный с D’CENT, перерос в масштабную потерю XRP — и самое тревожное: слив, как сообщается, продолжался даже после того, как были выданы предупреждения.
📌 Что произошло?
🔹 D’CENT подтвердил нарушение безопасности, затронувшее его App Wallet, 16 сентября — по сообщениям, были использованы скомпрометированные приватные ключи.
🔹 В первой волне из примерно 1 682 кошельков менее чем за три часа было слито около 3,6M XRP.
🔹 Атакующие, как сообщается, использовали и ручные переводы для крупных балансов, и автоматизированные скрипты для вывода более мелких остатков.
🔹 Даже после публичных предупреждений, как сообщается, еще 640K+ XRP было слито после 21 сентября.
🔹 К 25 сентября общие потери достигли примерно 12,4M XRP, что оценивается в около $18–20M.
⚠️ Сам реестр XRP (XRP Ledger) взломан не был.
Как сообщается, транзакции были подписаны с использованием действительных учетных данных, привязанных к скомпрометированным приватным ключам — то есть это скорее инцидент с безопасностью кошелька/ключей, а не эксплуатация на уровне протокола.
🌉 Затем возникла более серьезная проблема…
Значительная часть похищенного XRP, как сообщается, переводилась через разные сети с помощью THORChain, из-за чего отслеживание средств и потенциальное восстановление стало более сложным.
🛡️ D’CENT заявил, что работает с правоохранительными органами, и призвал пользователей App Wallet, которые пострадали, немедленно сгенерировать новые фразы восстановления.
💡 Главный вывод
Кибербезопасность в крипто — это не только про блокчейн.
Иногда главная уязвимость находится на один слой выше — в ПО кошелька, в обработке приватных ключей или в том, насколько быстро пользователей можно уведомить во время активной атаки.
И когда украденные активы начинают перемещаться через несколько сетей, восстановление может стать существенно сложнее.
🤔 Как вы думаете?
Должны ли провайдеры кошельков иметь более мощные аварийные системы, чтобы мгновенно оповещать затронутых пользователей во время активного взлома — или самокастодиальность в итоге означает, что пользователи должны оставаться последней линией обороны?
#XRP #CryptoSecurity #WalletHack #DCENT #CryptoNews