


После того как подозреваемые северокорейские хакеры на прошлой неделе взломали криптовалютную биржу Bitget и похитили $387,5 млн, следователям удалось быстро выявить и отследить адреса получателей.
Затем генеральный директор Bitget Грейси Чен в спорной форме потребовала, чтобы децентрализованная платформа кросс-чейн-свопов THORChain «отказала в обслуживании этим адресам».
THORChain ответил:
«THORChain децентрализован и не требует разрешений так же, как Bitcoin, Ethereum и BNB Chain. Какую ответственность должны нести Bitcoin, Ethereum и BNB Chain при обработке известных украденных средств?»
Этот шаг вызвал споры, особенно учитывая, что протокол был остановлен сразу в мае, когда были эксплуатированы 10,7 миллиона долларов его собственных средств. Усугубляло ситуацию и то, что THORChain вывел из эксплуатации свой admin‑ключ, а значит у него нет простого способа цензурировать адреса — даже если бы он этого хотел.
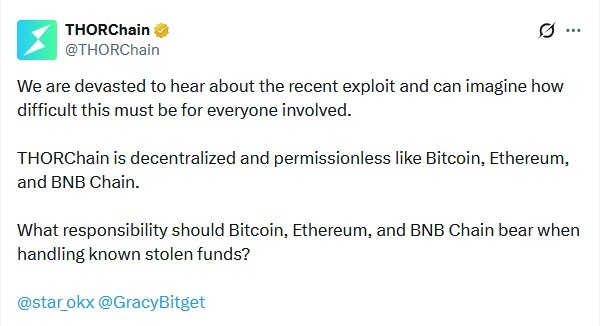
Источник: THORChain
Этот именно тот спор уже возникал раньше: поскольку THORChain использовался для обмена примерно 1,2 миллиарда долларов украденных средств из взлома Bybit на 1,46 миллиарда долларов. Так получилось, что админ-ключ THORChain был выведен из эксплуатации всего за 11 дней до этого.
NEAR Intents выбрали противоположный подход по отношению к THORChain. Их автоматизированная программа SHIELD блокировала адреса, связанные со взломом, препятствуя их обмену на платформе суммой в 50 миллионов долларов, а также отказала, даже когда Bitget предлагала 5% награды за это.
Теперь NEAR Intents подвергается критике со стороны максималистов децентрализации за то, что она недостаточно «беспрепятственная» (permissionless).
Чтобы обсудить юридические вопросы, связанные с этим делом, Magazine поговорил с Юрием Брисовым (Yuriy Brisov) из D&A Partners. Это отредактированная версия разговора.
Magazine: Bitget попросила THORChain заблокировать средства, связанные со взломом, и он ответил, что это децентрализовано и permissionless. Это юридическая защита? Есть ли у них обязанность блокировать эти адреса?
Брисов: Это зависит от уровня децентрализации. Поэтому когда они делают это — когда они блокируют некоторые адреса — они показывают, что их ноды на самом деле не децентрализованы. Это полезно для сообщества, когда они используют эту власть, чтобы предотвратить некоторые злонамеренные действия. Но при этом они открывают себя для любых других юридических претензий. Их единственная защита — «мы децентрализованы».
В деле Uniswap они сказали: «Мы действительно децентрализованы, и мы ничего не можем сделать». [Инвесторы подали в суд на Uniswap после покупки 38 токенов‑rugpull и мошеннических токенов, но судья отклонил дело в марте — Ред.]
И это самая сильная защита для любого DeFi‑протокола. Если они показывают, что они могут блокировать, контролировать или каким‑то образом вмешиваться — даже в добросовестной попытке предотвратить мошенничество — они все равно открывают себя для такого рода претензий: что если у вас есть контроль, то, возможно, ваш контроль не должен ограничиваться только очевидными мошенническими кейсами. Вы должны подразумевать [контроль за] вопросами должной осмотрительности. Вы должны применять защитные меры KYC и AML.
Magazine: NEAR Intents заблокировал эти адреса, и Bitget поблагодарила их за это. Означает ли это, что NEAR продемонстрировала, что Intents не децентрализованы, и поэтому ей придется вмешиваться во множество других ситуаций?
Если вы показываете, что у вас есть контроль над активами, то вы потенциально открываете себя для всех возможных претензий относительно схем pump‑and‑dump, волатильности или любых других возможных претензий со стороны любых инвесторов, которым каким‑то образом был причинен ущерб. И теперь они могут сказать, что у вас есть контроль. Почему вы используете его в одном случае и не используете в другом? Почему вы не проверяете всех эмитентов токенов на своей платформе? Почему они не предоставляют формы KYC, как на любой централизованной бирже?
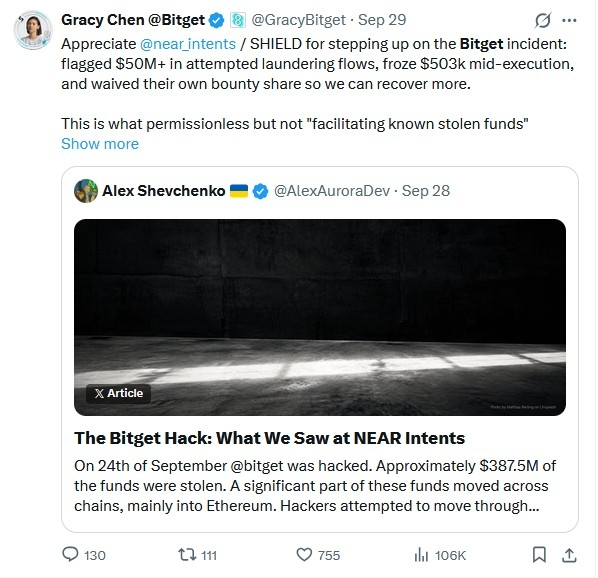
Источник: Gracy Chen
Magazine: THORChain утверждает, что остановка протокола в мае, изначально вызванная автоматизированной системой, а также что у них нет возможности блокировать определенные адреса. Если это так, является ли это защитой?
Брисов: Возможно. Мы пока не знаем, потому что это еще не оспаривали. Но любое количество контроля делает любой DeFi‑проект более слабым по отношению к любому заявителю (истцу).
Magazine: С другой стороны, протокол мог бы обновить программное обеспечение, если бы захотел блокировать определенные адреса. Может ли проект столкнуться с юридическими проблемами из‑за безрассудства или небрежности, если они не вводят что-то вроде этого?
Это зависит от того, как это сделано с технической стороны. Допустим, есть оракул, который может обнаружить любой северокорейский IP и автоматически его блокировать, и нет человека, который сидит и нажимает кнопку — «вот северокорейский хакер, давайте заблокируем его». Тогда это нормально.
Если есть команда, которая следит за ситуацией и говорит: «Окей, мы видим, что это незаконная активность, мы блокируем эти адреса, и мы нажимаем кнопку вручную». С юридической точки зрения, даже если это хороший поступок и он приносит пользу сообществу, это всё равно означает, что с юридической позиции проект не полностью децентрализован, и это лишает вас защиты, которую обеспечивают регуляторные режимы вроде MiCA [законы ЕС о рынках криптоактивов] или общее понимание со стороны SEC и CFTC: что если вы полностью децентрализованы, вы не можете нести ответственность за действия участников вашей экосистемы.
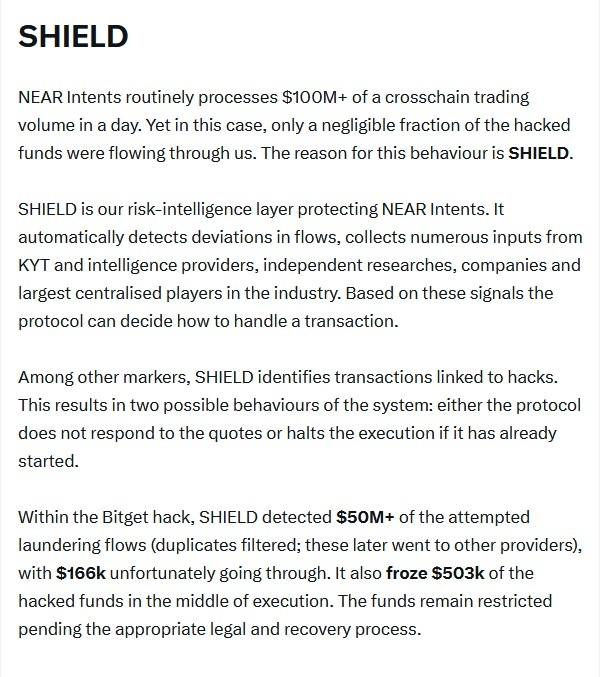
Источник: Alex Shevchenko
Magazine: Технология NEAR называется SHIELD — это автоматизированный процесс, который идентифицирует адреса, связанные с известными взломами в публичных блокчейнах, а затем автоматически блокирует им доступ к Intents. Означает ли это, что их с большей вероятностью будут воспринимать как децентрализованные?
Брисов: Определенно. Они показывают, что они добросовестные участники, которые пытаются [добавить] защитные меры в свои протоколы. Нет команды по комплаенсу — людей, которые сидят и вручную контролируют работу. Это умное решение, и это то, что мы рекомендуем всем DeFi‑компаниям.
Magazine: В феврале 2025 года THORChain вывел из эксплуатации admin‑ключ, который позволял им вносить такие односторонние изменения. При отсутствии admin‑ключа и учитывая, что у них сто валидаторов, означает ли это, что они достаточно децентрализованы?
Брисов: Скорее всего, да, но мы не можем утверждать это наверняка. Я бы сказал — да.
Magazine: THORChain — не миксер. Вы можете взять украденные средства Bitget и поменять их на THORChain, но когда они выйдут на другом конце, это все равно будет прозрачно связано с хакерами Bitget. Как это соотносится с определением отмывания денег? Или это получение украденных товаров?
Брисов: Я не вижу, как они могут нести ответственность за отмывание денег, потому что даже Tornado Cash — это, в определенной степени, сделали для того, чтобы отмывать деньги [избежали санкций США, поскольку неизменяемые смарт‑контракты не являются подлежащей санкциям собственностью в контексте отмывания денег — Ред.].
Американское право рассматривает что-то либо как собственность, либо как не являющееся собственностью. А отмывание денег — это незаконный перевод собственности через легальные каналы. Вы получаете доход от незаконной деятельности, и это собственность, а затем перемещаете ее по некоторым каналам и пытаетесь сделать это легальным. Но смарт‑контракты вообще не являются собственностью. Вы не контролируете их. Вы не владеете ими. Именно так Tornado Cash выиграл свое дело в суде в отношении санкций OFAC: они просто доказали, что не имеют никакого контроля над своими смарт‑контрактами.
Magazine: Взлом Bybit произошел 18 месяцев назад. Означает ли это, что против THORChain не будут предпринимать никаких юридических действий, или эти дела просто занимают много времени?
Брисов: Это, вероятно, может случиться в будущем — определенно. После дела по Bybit они серьезно подвергли себя потенциальным претензиям.
Magazine: Большие вопросы: Сатоши действительно владеет 1,1 миллионом Bitcoin?