Один только пароль больше не способен защитить вашу учетную запись с криптовалютами.
Годы подряд код, который приходил в SMS, казался достаточным. Теперь это не так. Он передается по сети оператора мобильной связи, и эту сеть можно перехватить, не трогая ваш телефон. Но то, что действительно противостоит этому, — это код, сгенерированный внутри самого устройства, без участия каких-либо операторов: это может быть приложение или физический ключ.
Представьте себе учетную запись с $BNB , хранящимся там. С одной-единственной ключевой фразой вор похищает одну вещь. С правильно выбранным вторым фактором ему придется похищать две, и одна из них никогда не выходит из вашего кармана.
Это и есть двухфакторная аутентификация: вторая «засовная» система, которая не разделяет ключ с первой.
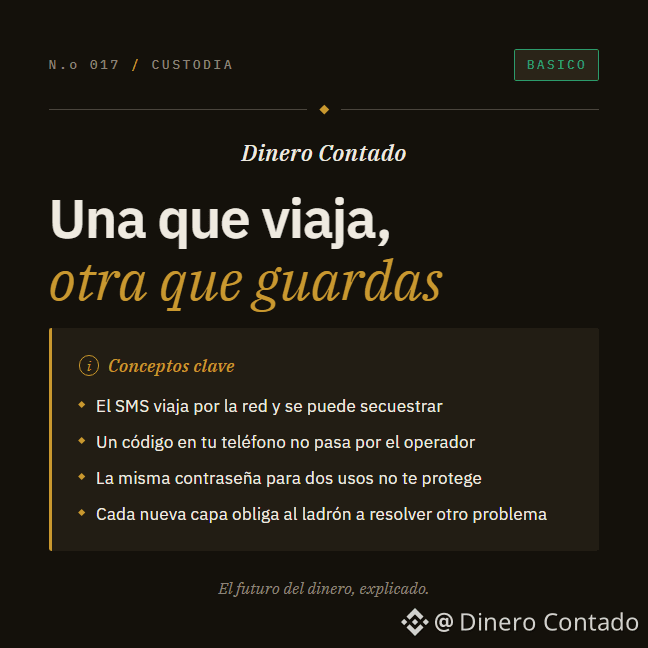
КЛЮЧЕВЫЕ ПОНЯТИЯ
- Код из SMS больше не может считаться надежным вторым фактором: он передается по сети, которую можно перехватить, не трогая ваш телефон.
- Код, сгенерированный внутри устройства — приложением или физическим ключом, — не зависит от оператора мобильной связи. Поэтому он защищает лучше.
- Использовать один и тот же ключ для электронной почты и для второго фактора — это не двойная защита. Это одна и та же дверь, дважды покрашенная.
- Ни один метод не является неуязвимым, но каждый новый слой заставляет атакующего решать новую задачу, а не одну и ту же дважды.
Та же внимательность, которую вы уже применяете, чтобы хранить приватные ключи, нужна и при выборе второго фактора: не все, что обещает защиту, защищает одинаково.
Прозрачность: Binance может заплатить нам комиссию, если вы торгуете после нажатия на значок актива или ценовую ссылку из этого поста.
#Autocustodia #SeguridadDigital #Criptomonedas #EarningsSeason #DobleFactor