#bitgethotwalletbreachtiedtothirdpartysecurityflaw
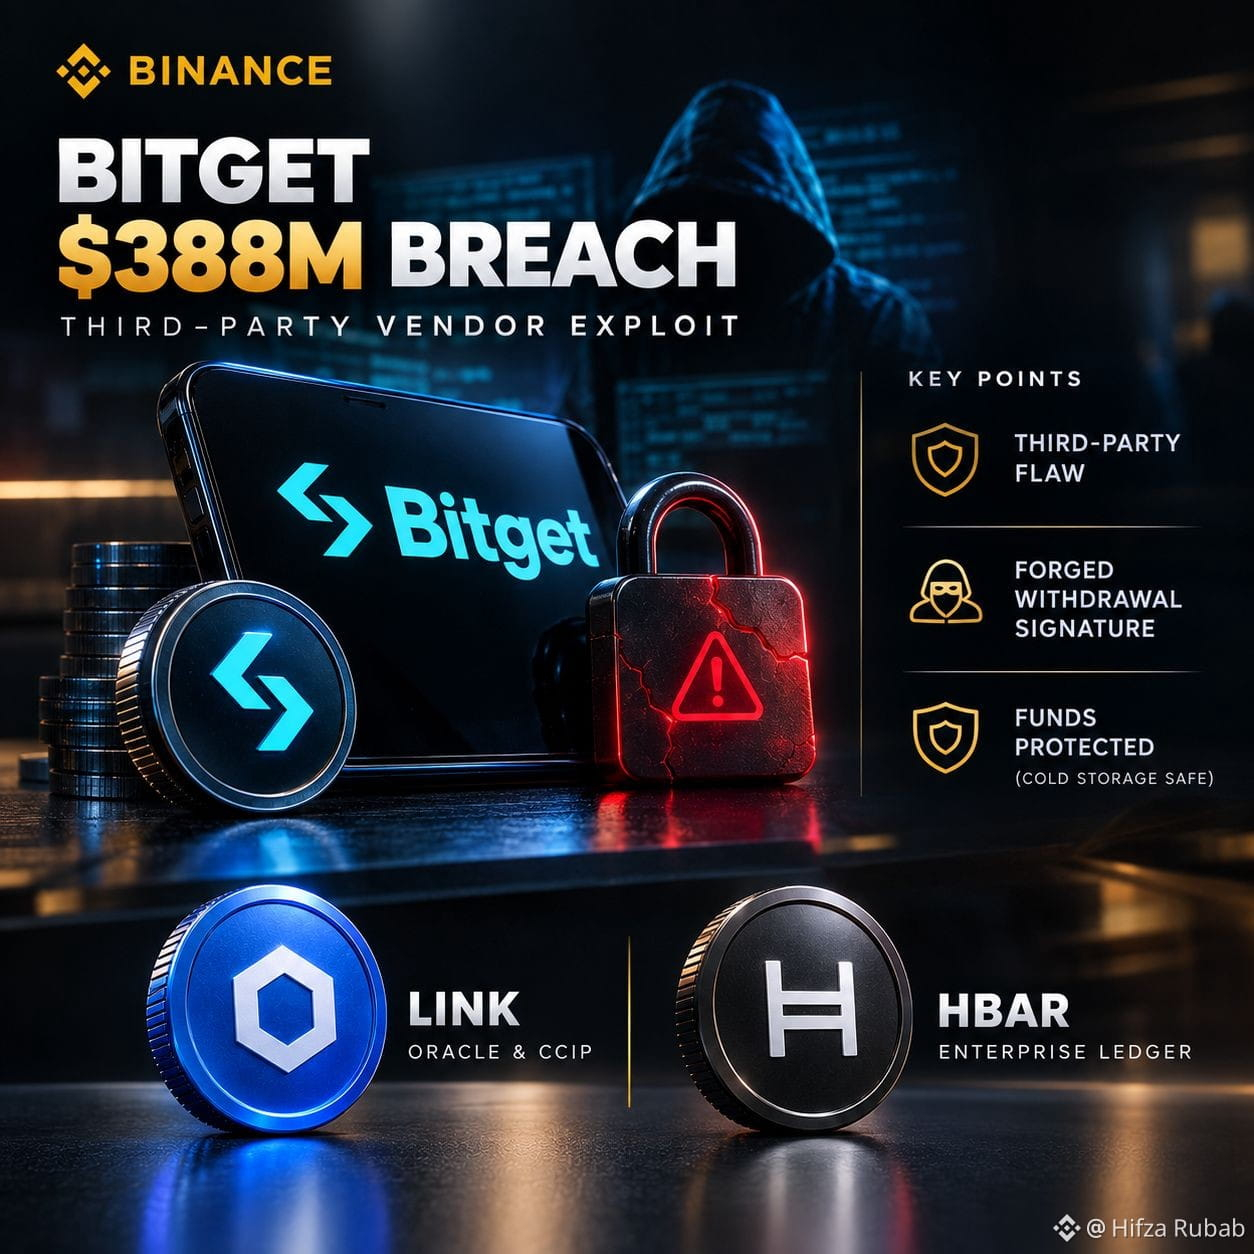
🚨 ПРОРЫВ ГОРЯЧЕГО КОШЕЛЬКА BITGET НА $388 МЛН: ВЗЛОМ ЧЕРЕЗ УЯЗВИМОСТЬ У ТРЕТЬЕЙ СТОРОНЫ! 🛡️💥
Bitget подтвердил крупный инцидент безопасности: примерно $388 млн были выведены без разрешения из операционных горячих и «теплых» кошельков. При этом средства пользователей полностью обеспечены, а холодное хранение не пострадало! 🏦⚡
💡 Основные технические выводы и инсайты:
🔹 Ошибка у третьей стороны: Ключи не были скомпрометированы. Злоумышленники воспользовались критической уязвимостью в стороннем программном инструменте безопасности, чтобы получить доступ к высокоуровневым внутренним учетным данным.
🔹 Поддельная подпись на вывод: Имея украденные учетные данные, атакующий отправил фальшивые команды на вывод, которые обошли автоматизированные механизмы контроля рисков.
🔹 Полное покрытие защиты: Фонд защиты биржи на $464 млн покрывает все утраченные активы, а выводы будут восстанавливаться поэтапно.
🎯 2 монеты безопасности и совместимости, за которыми стоит следить:
🌐 $LINK (Chainlink) — децентрализованная оракульная сеть отраслевого стандарта и фреймворк CCIP, обеспечивающие автоматизированные проверки многосторонней подписи в Web3! ⚡🚀
🪐 $HBAR (Hedera) — корпоративный распределенный реестр, созданный для прозрачного, реального времени аудита цепочек поставок и безопасности вендоров! 🛡️📈
Как должны крупные криптобиржи проводить аудит безопасности поставщиков, чтобы предотвращать взломы третьих сторон? Поделитесь мыслями ниже! 👇✨
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
#JapanMOFStudyGroupOnTokenizedGovtBonds
#QNTRises287%
#TrumpRejectsAIRulesForVoluntaryAudits