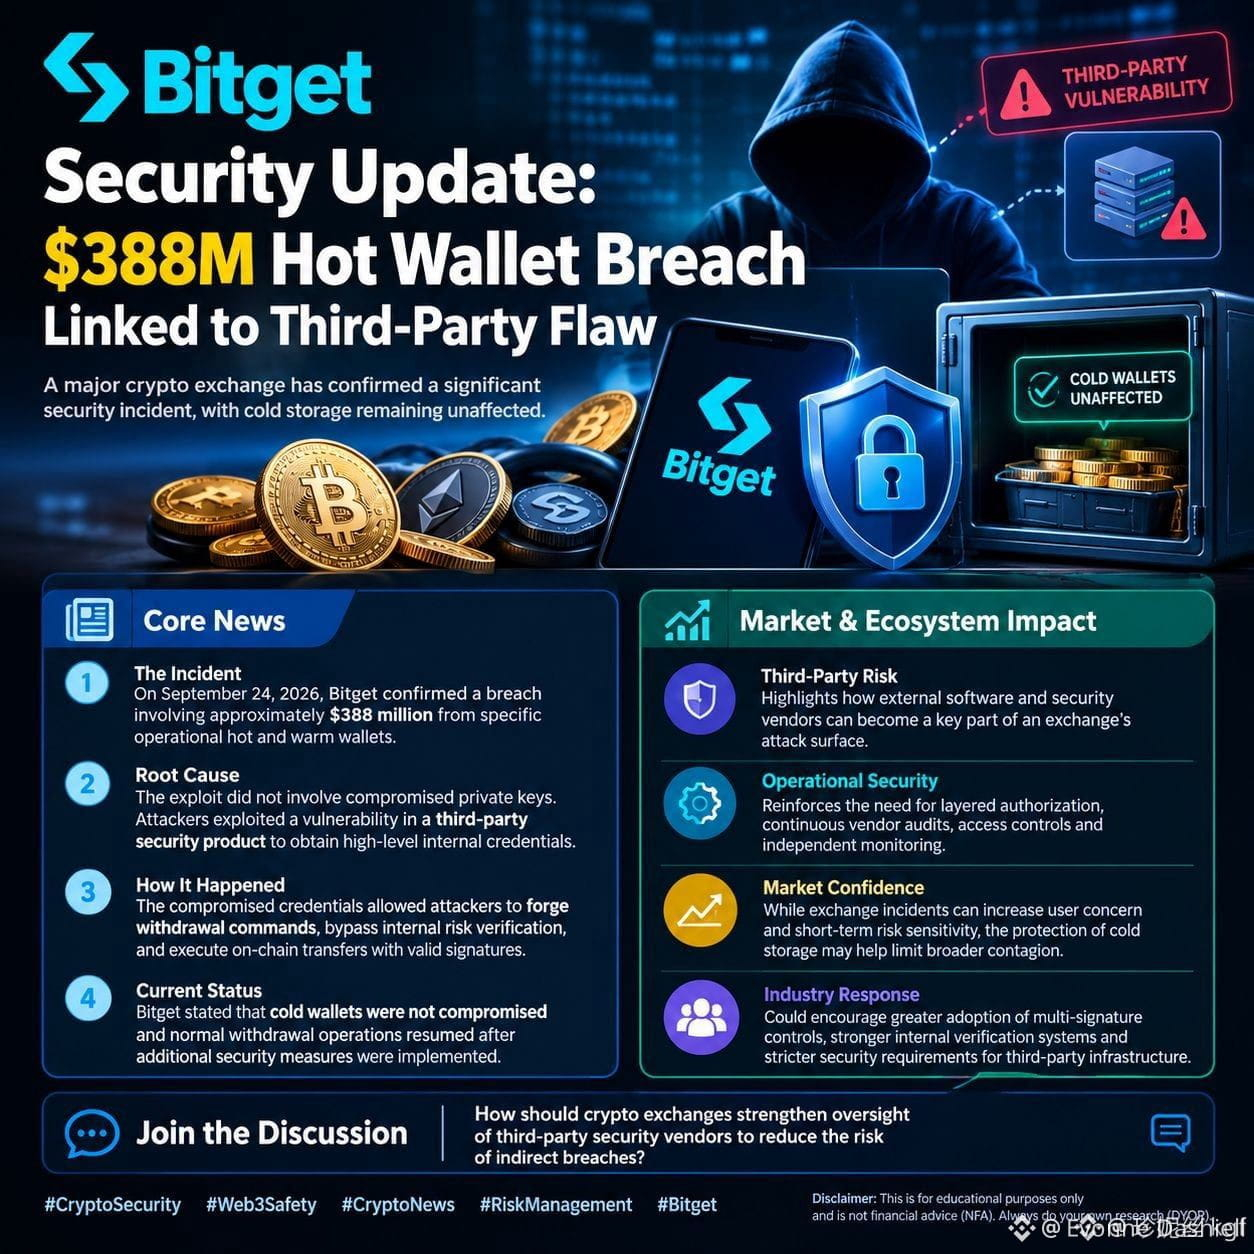
Большинство взломов на биржах начинаются с поставщика, о котором никто даже не знал.
То самое неприятное чувство накрывает, когда понимаешь, что твои средства были всего в шаге от исчезновения из‑за ошибки стороннего сервиса — особенно после того, как ты держал $USDT и $SOL в горячем кошельке в этот период алчности. Я видел слишком много трейдеров, которые из‑за этого теряли сон на протяжении разных циклов.
Я достаточно наторговался, чтобы распознать повторяющийся сценарий. В 2018 году все считали горячие кошельки безопасными, потому что логотип биржи выглядел убедительно, пока внезапная ошибка поставщика не опустошила счета за одну ночь. Эксплойты мостов 2022 года шли по тому же сценарию. Сторонние уязвимости продолжают развиваться, потому что платформы отдают на аутсорс ключи, API и мониторинг, которые они никогда не контролируют полностью. Удобство всегда побеждает — пока не приходит конец.
Главный вывод из ситуации с Bitget — не паника. Нужно относиться к каждому горячему кошельку как к временному «въездному» этапу. Переводи размер в холодное хранилище, когда Страх и Жадность на уровне 67, а люди гонятся за $DOT , даже не спрашивая, кто ещё может подписать. Те, кто пережил прошлые циклы, поступали именно так. Они считали безопасность единственной вещью, которой они реально владеют.
Как вы управляете хранением после того, как увидели такую новость?
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw #SECChairWantsStockMarketsOnChain #ChainlinkLaunchesBankSWIFTLedgerFramework