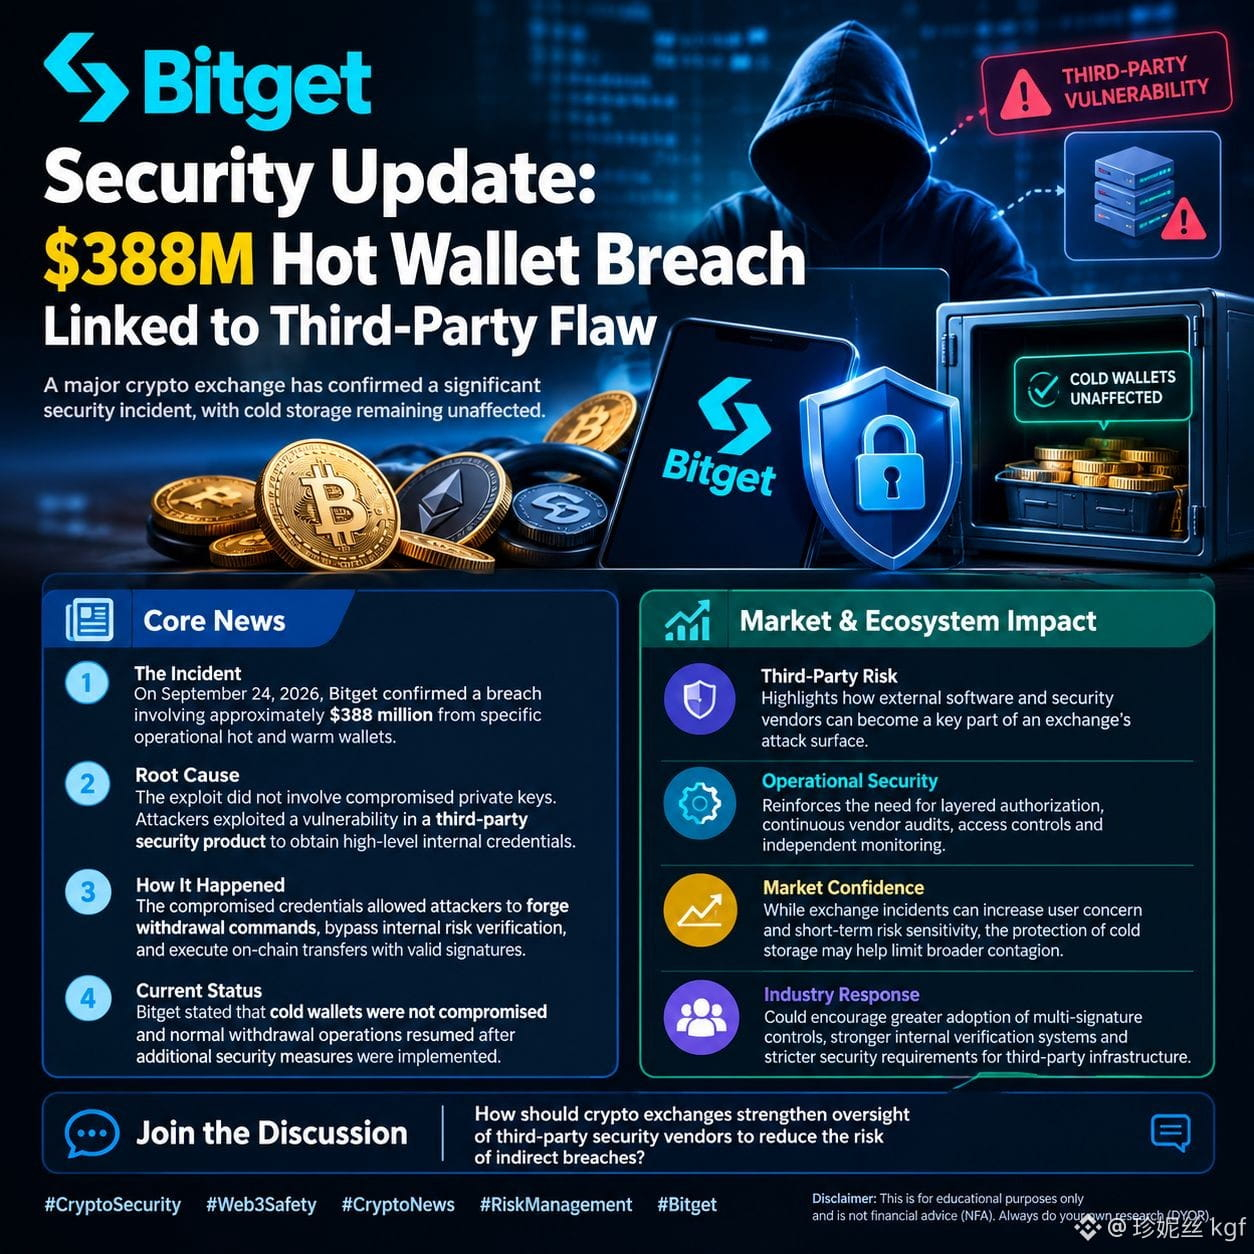
#bitgethotwalletbreachtiedtothirdpartysecurityflaw 🚨 Обновление по безопасности Bitget: взлом горячего кошелька на $388M связан с уязвимостью стороннего продукта
Крупная криптобиржа подтвердила инцидент безопасности, но с важной деталью: пользовательское холодное хранение не пострадало. Вот фактическая расшифровка.
🔹 Инцидент 24 сентября 2026 года Bitget подтвердил утечку/взлом примерно на ~$388M из определённых операционных горячих/теплых кошельков.
🔹 Причина**: Эксплойт НЕ включал компрометацию приватных ключей. Злоумышленники использовали уязвимость в продукте сторонней системы безопасности, чтобы украсть высокоуровневые внутренние учетные данные.
🔹 Механизм Эти учетные данные позволили подделывать команды на вывод средств, обходя проверку рисков, чтобы выполнять ончейн‑переводы с действительными подписями.
🔹 Статус Bitget подтверждает, что холодные кошельки в безопасности. Обычные операции возобновлены после внедрения усиленных протоколов безопасности.
📊 Влияние на рынок
• Риски для вендоров Подчеркивает критический системный риск в криптоиндустрии: зависимости от ПО третьих лиц. Это усиливает необходимость тщательных аудитов вендоров по всей отрасли.
• Устойчивость рынка Подтверждение сохранности холодного хранения помогает сдержать более широкое «заражение» рынка, несмотря на возможные краткосрочные оттоки.
• Эволюция отрасли Ожидается новый импульс для внедрения много‑подписных (multi-signature) операционных рамок и более строгого комплаенса для централизованных платформ.
💬 Присоединяйтесь к обсуждению
Как криптоиндустрии лучше проводить аудит поставщиков сторонней безопасности, чтобы предотвращать косвенные взломы? Поделитесь своими мыслями ниже! 👇
#CryptoSecurity #Web3Safety #CryptoNews #RiskManagement #Bitget
Это только в образовательных целях. Не является финансовым советом (NFA). Всегда проводите собственное исследование (DYOR).
$MARSCOIN $HBAR $ZAMA