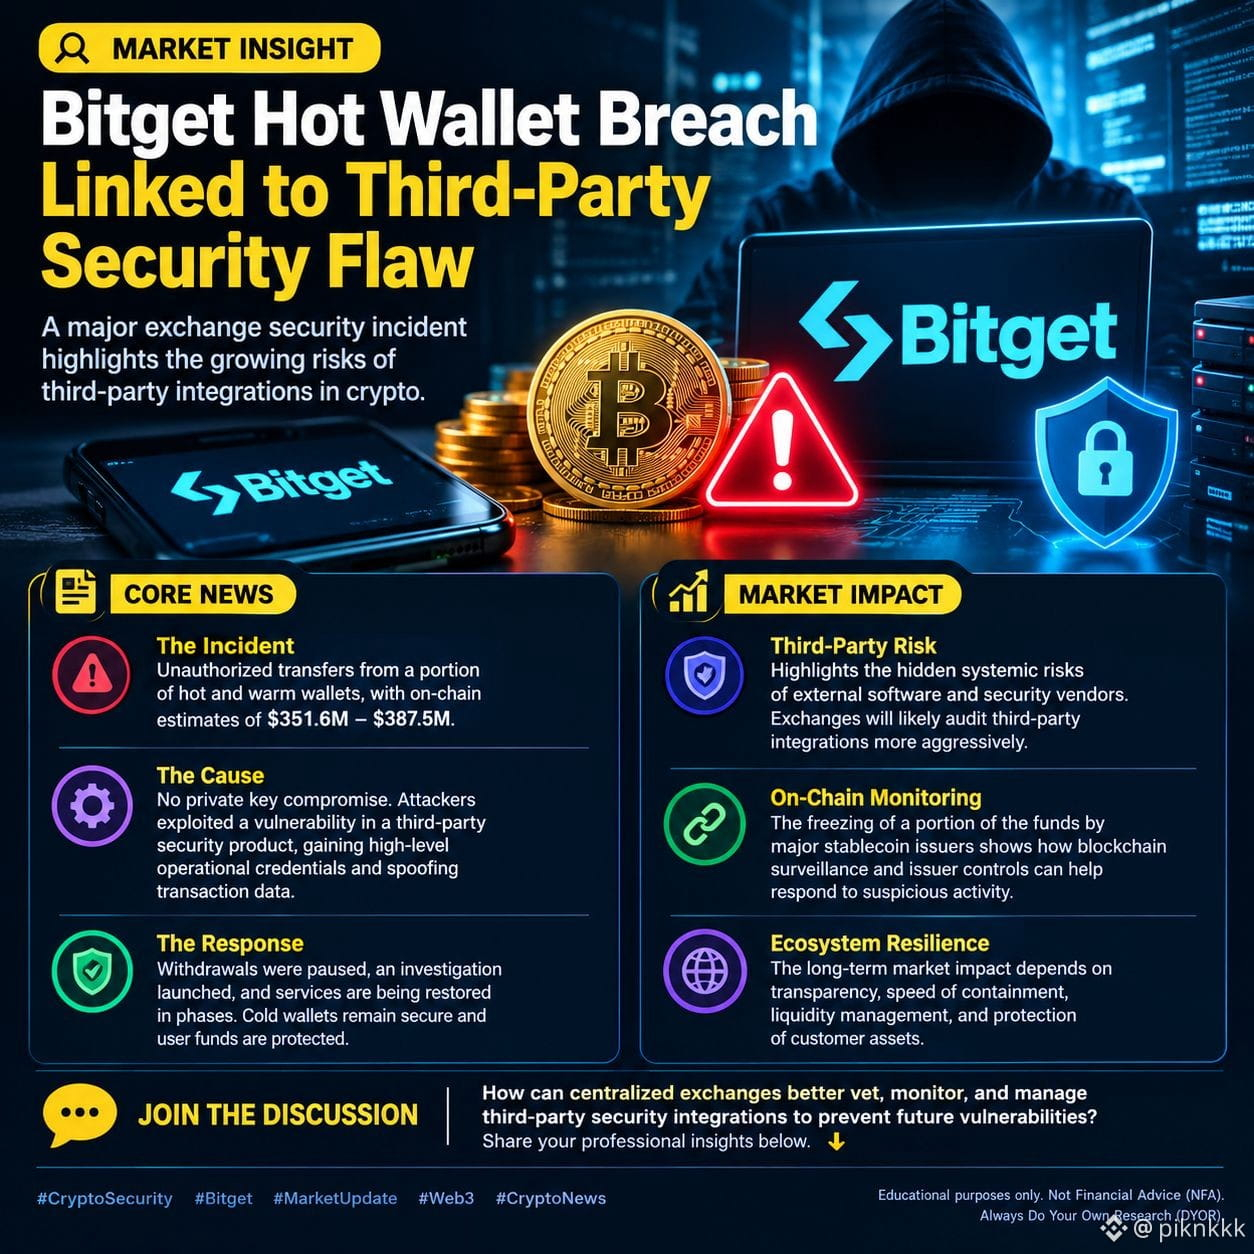
#bitgethotwalletbreachtiedtothirdpartysecurityflaw 🔍 Рыночное понимание: Взлом Bitget связан с уязвимостью безопасности у стороннего поставщика
Недавний инцидент с безопасностью подчеркивает критические, часто недооцененные риски управления поставщиками и подрядчиками в экосистеме цифровых активов.
📌 Основные новости
• Инцидент: Bitget подтвердил несанкционированные переводы из горячих и «теплых» кошельков; ончейн-оценки составляют от $351,6 млн до $387,5 млн.
• Причина: Злоумышленники воспользовались уязвимостью в стороннем продукте безопасности, встроенном в бэкенд Bitget, чтобы получить операционные учетные данные и подменить (спуфить) данные транзакций. Приватные ключи не были скомпрометированы.
• Реакция: Биржа приостановила вывод средств, запустила полное расследование и начала поэтапное возобновление сервиса. Холодные кошельки остаются полностью защищенными, а средства пользователей — сохранены.
📊 Влияние на рынок
• Повышенное внимание к поставщикам: Это подчеркивает системные риски внешних программных зависимостей, побуждая биржи ускорять аудиты сторонних интеграций.
• Ончейн-соблюдение: Быстрое замораживание украденных средств крупными эмитентами стейблкоинов демонстрирует растущую зрелость протоколов мониторинга в реальном времени.
• Устойчивость: Исторически изолированные взломы бирж ограничивают эффект «заражения» рынков, если платформа действует прозрачно и компенсирует потери пользователей.
💬 Обсуждение
Как централизованные биржи могут лучше проверять и отслеживать интеграции по сторонней безопасности, чтобы предотвратить будущие уязвимости? Поделитесь своими выводами ниже! 👇
#CryptoSecurity #Bitget #MarketUpdate #Web3 #CryptoNews
Это предназначено только для образовательных целей. Не финансовый совет (NFA). Всегда проводите собственное исследование (DYOR).
$KSM $STG $ZRO