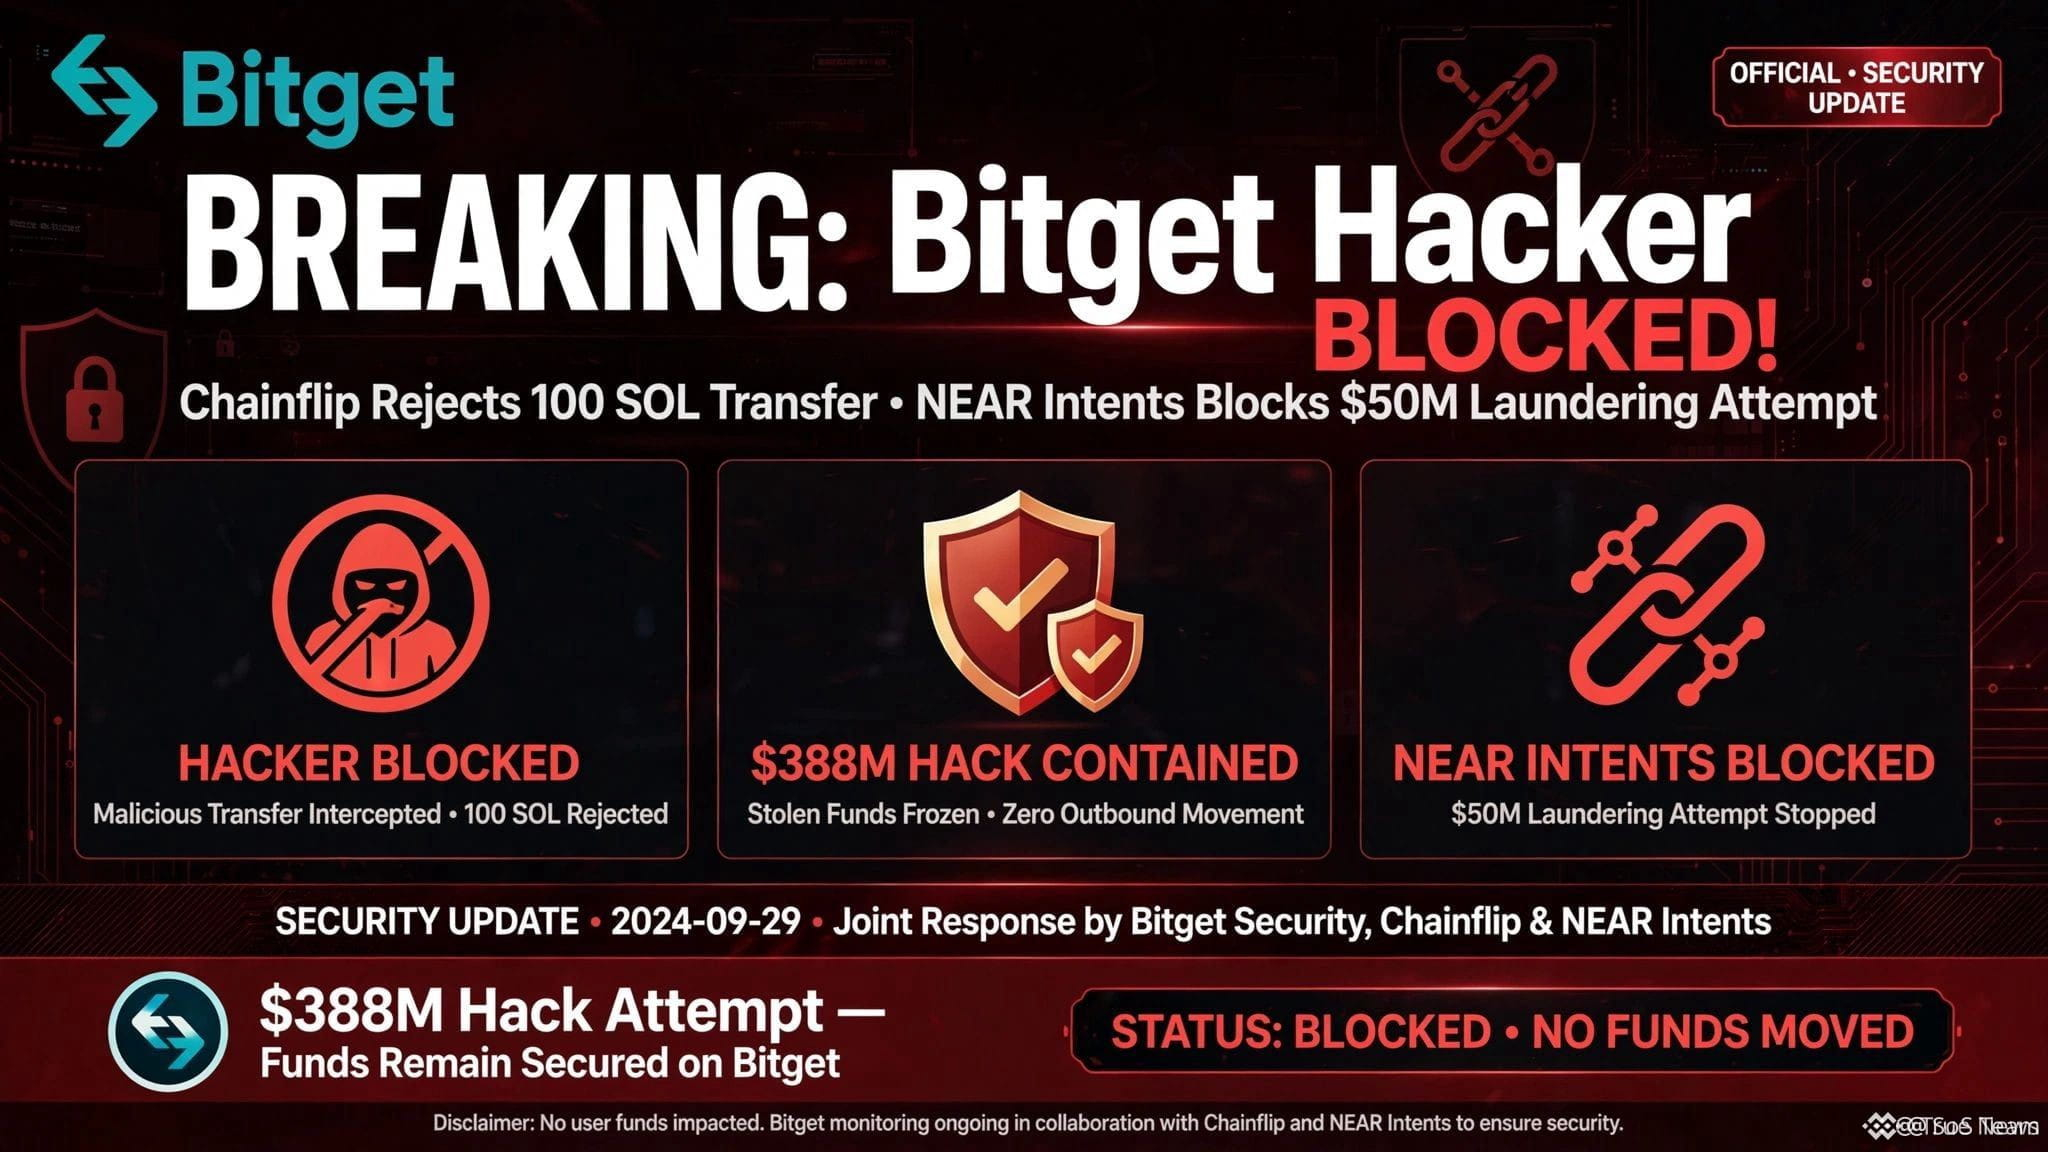
Кража десятков миллионов в криптовалюте — это на самом деле самая простая часть; вывести их, не заморозив при этом собственный кошелёк, — вот где сегодня почти каждый эксплойтер попадается в ловушку.
Большинство думает, что украденные средства навсегда исчезают в миксерах, но отслеживать «грязные» потоки сейчас быстрее, чем когда-либо. Если вы неосознанно взаимодействуете с загрязнёнными пулами ликвидности или контрактами мостов, ваши собственные чистые активы могут быть помечены или заморожены по ассоциации.
Если посмотреть на данные ончейн-следов вокруг недавнего инцидента, эксплойтер пытался перемещать активы по децентрализованным маршрутам ликвидности, но аналитические компании и эмитенты стейблкоинов отметили кластеры адресов почти мгновенно. Как только заражённый $USDT или токены, прошедшие через мост, касаются крупных узлов выхода, команды на заморозку срабатывают до того, как выполнится хотя бы один ордер на вывод.
Даже попытка провести средства через высокопропускные сети, например $SOL leaves, оставляет постоянный, прозрачный след на бумаге, который боты комплаенса отслеживают в реальном времени. Когда централизованные пункты вывода блокируются, а ликвидность мостов иссякает, эти украденные миллионы просто превращаются в «застрявшие» балансы в публичном реестре, до которых никто не дотронется.
Как вы думаете, со временем автоматическая ончейн-блокировка сделает крупномасштабные эксплойты бессмысленными, или атакующие продолжат находить «слепые зоны»?
#BitgetHackerFailsToMoveStolenFunds #SECChairWantsStockMarketsOnChain