🚨 Свыше 12,4 млн $XRP украдено: Чему учит нас утечка в кошельке D'CENT Wallet и безопасность ключей
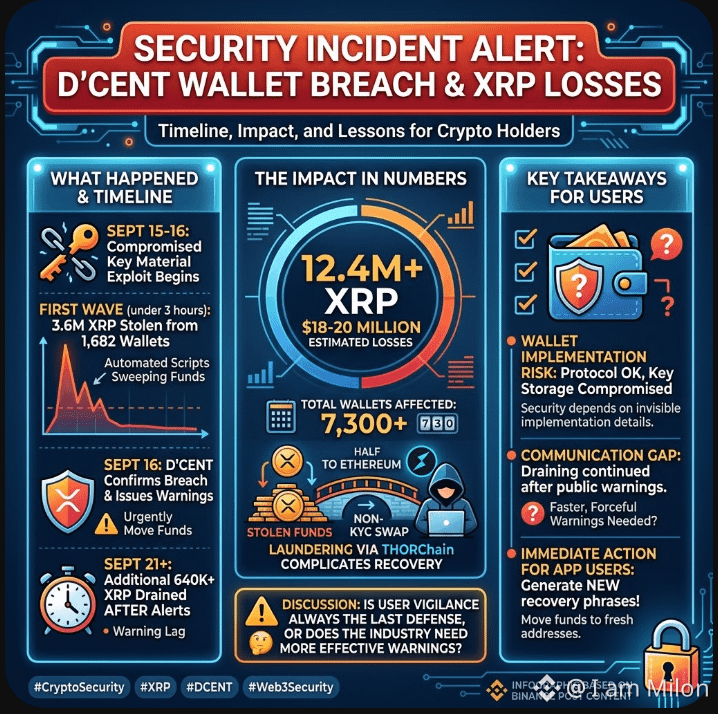
Крупная утечка, затронувшая южнокорейского провайдера D’CENT App Wallet, недавно показала, как злоумышленники вывели свыше 12,4 млн XRP (стоимостью примерно $18–20 млн) из более чем 7 300 скомпрометированных кошельков.
Самое тревожное? Кражи продолжались несколько дней после того, как были опубликованы предупреждения.
📉 Разбор инцидента
Первоначальная уязвимость: злоумышленники скомпрометировали материал закрытого ключа, используя действительные криптографические подписи для выполнения несанкционированных транзакций. Ошибка не была обнаружена в самой сети XRP Ledger.
Первая волна: 15–16 сентября автоматизированные скрипты и точечные «ручные» сливы вывели 3,6 млн XRP из 1 682 кошельков менее чем за 3 часа.
Отложенный эффект: несмотря на публичные оповещения 16 сентября с призывом перевести средства, после 21 сентября было украдено еще более 640 000 XRP. К 25 сентября общие потери превысили 12,4 млн XRP.
Маршрут отмывания: примерно половина похищенных средств была направлена в Ethereum через THORChain, чтобы скрыть следы аудита с помощью кроссчейн-обменов без KYC.
🔑 Ключевые выводы для держателей криптовалют
Важна реализация: блокчейн-протокол может быть на 100% безопасным, но управление ключами на уровне кошелька и программная реализация остаются уязвимыми точками для атак.
Пробел в коммуникации: публичные уведомления часто распространяются медленнее, чем автоматизированные скрипты вывода средств. Не все пользователи проверяют оповещения по безопасности ежедневно, из-за чего оставленные без миграции кошельки остаются уязвимыми еще долго после обнаружения эксплойта.
Нужны немедленные действия: D'CENT посоветовал всем пользователям App Wallet немедленно сгенерировать новые seed-фразы и перевести оставшиеся балансы на новые адреса.
💬 Обсуждение:
Если предупреждения во время взлома не успевают дойти до пользователей, должны ли платформы внедрять механизмы «заморозки» на уровне протокола (если это допускают децентрализованные структуры), или бдительность пользователя всегда является последней линией обороны?
Поделитесь своими мыслями ниже! 👇
#CryptoSecurity #XRP #DCENT #Binance #Web3Security