


Генеральный директор криптобиржи Bitget не уверен, что компания сможет полностью заморозить или вернуть все активы, скомпрометированные в прошлой неделе в результате инцидента с безопасностью, который привёл к потере $388 млн в криптовалюте.
Выступая в программе Cointelegraph Chain Reaction, вышедшей во вторник, генеральный директор Bitget Грейси Чен заявила, что рассматривает взлом криптобиржи Bybit в феврале 2025 года как «хорошую точку отсчёта» для сегодняшнего инцидента. Хакеры похитили около $1,5 млрд в эфире (ETH) у Bybit, и компания сообщила лишь о заморозке и возврате в общей сложности $80 млн.
«Я, по правде говоря, не очень оптимистична, потому что после примерно года после взлома Bybit им удалось [заморозить] лишь около 3,5% от общей суммы похищенных средств», — сказала Чэнь. «Это лишь заморозка. Речь пока не о восстановлении».
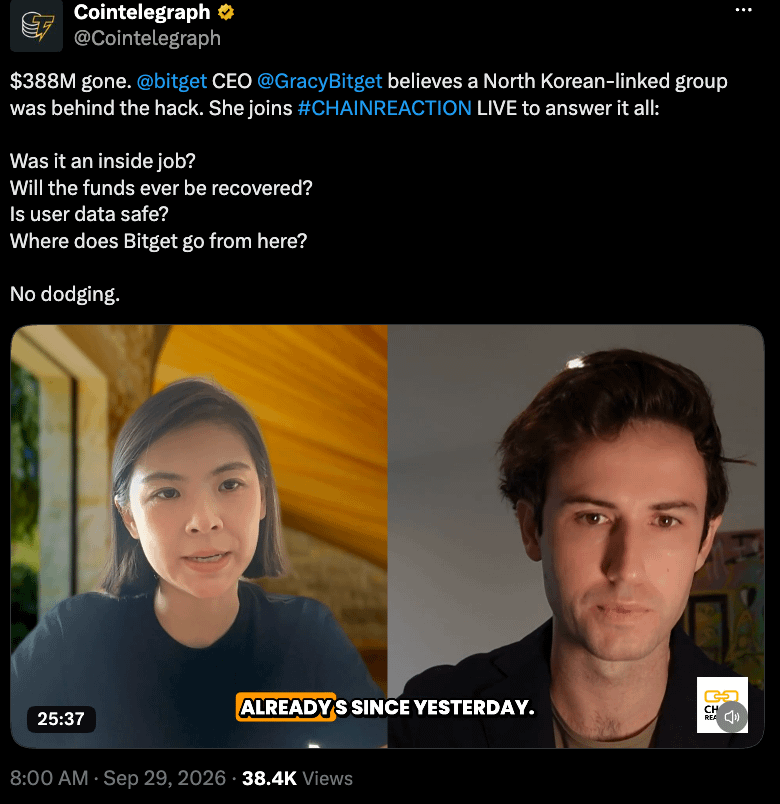
Генеральный директор Bitget Грейси Чэнь (слева) говорит с Ciaran Lyons из Cointelegraph (справа). Источник: Cointelegraph
Bitget запустила программу вознаграждения в ответ на инцидент, предложив 5% средств, замороженных на момент происшествия, и 5% — тем, кто поможет их вернуть. Некоторые компании уже предприняли шаги, чтобы смягчить потери пользователей.
Команда, стоящая за NEAR Intents, сообщила в понедельник, что заблокировала более $50 млн активов, связанных с атакой, и заморозила около $500 000. Чэнь также подтвердила, что эмитенты стейблкоинов Tether и Circle внесли в черный список кошелек, связанный с эксплойтом, заморозив $318 013 в USDt (USDT) и $318 013 в USDC (USDC).
Нарушение безопасности — одно из крупнейших, повлиявших на криптоиндустрию в 2026 году, после эксплойта на $320 млн против Liquid Network в сентябре. Среди наиболее значительных атак — атака Bybit в 2025 году, взлом Ronin Bridge на $615 млн в 2022 году и взлом Poly Network на $611 млн в 2021 году.
Bitget первоначально сообщила, что биржа приостановила вывод средств после потери $352 млн в цифровых активах в четверг в результате атаки. Позже Чэнь обновила отчет об инциденте, чтобы отразить «более полную сверку переводов», заявив, что было утеряно около $388 млн.
Кто несет ответственность за атаку?
Чэнь также рассказала Cointelegraph о том, кто, возможно, стоит за нарушением безопасности. По ее словам, сразу после атаки она предположила, что это могла быть Северная Корея — на основании «IP-адресов, которые соответствуют выбору VPN со стороны определенной [Корейской Народно-Демократической Республики] группы», но при этом добавила, что Bitget «не полностью исключила» вариант с инсайдерской работой:
«Это очень сложный вопрос, с которым нам нужно провести большую работу по расследованию и довольно тщательно [sic] расследовать. Это больше основано на наших предварительных результатах расследования: мы исключили такую возможность».
Bitget начала поэтапно возобновлять вывод средств для пользователей: сначала с транзакций с Bitcoin (BTC) в понедельник, а затем — с ETH во вторник.
Журнал: THORChain под огнем критики из‑за Bitget, развитие ETH выходит за пределы блокчейна: дайджест для холдеров