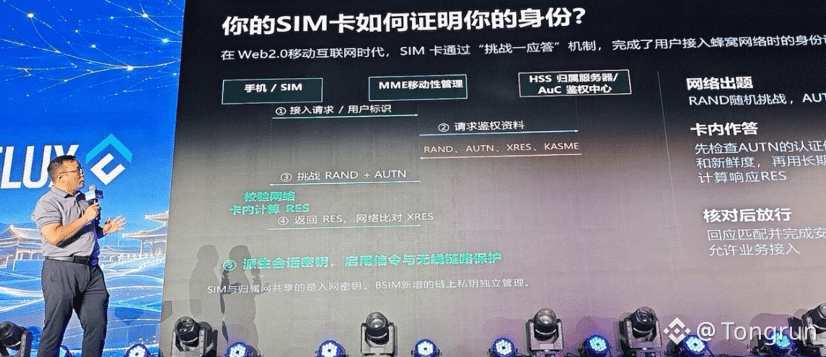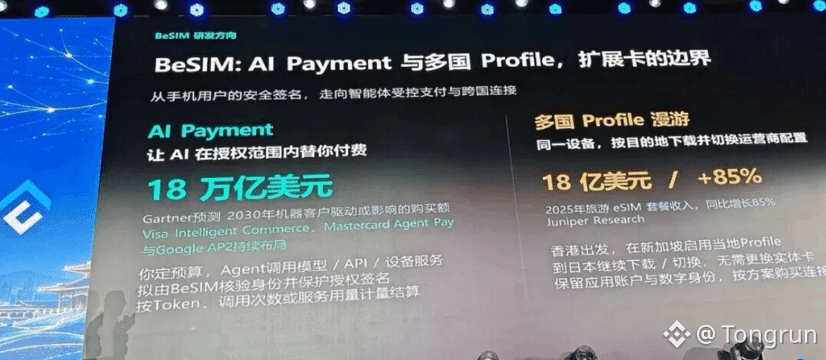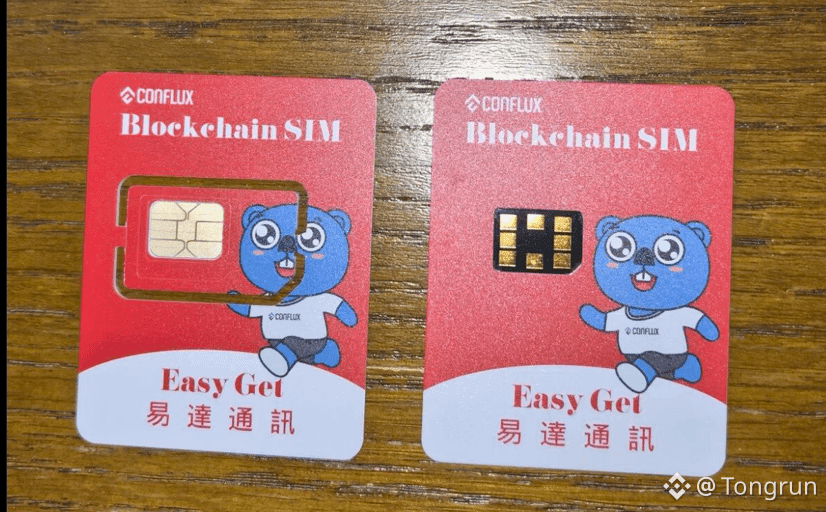
BSIM(Blockchain SIM)разработан совместно Tree Chart и China Telecom. Внешне он выглядит так же, как обычная SIM-карта, но управление блокчейн-аккаунтом встроено прямо в карту.
Самые ключевые три пункта:👇 👇
Безопасность на уровне аппаратного обеспечения: публичный и приватный ключи генерируются и хранятся внутри карты, подпись транзакций выполняется в чипе, а приватный ключ не покидает карту. Если на телефоне есть вирусы или за ним следит троян, «ключи» скопировать становится гораздо сложнее.
Более высокая производительность: официальная формулировка такова — объем памяти примерно увеличивается в 10–20 раз, а вычислительная мощность — в десятки раз. Помимо связи, можно выполнять шифрование хранения данных, восстановление ключей и даже интегрировать функции, подобные U盾.
Вход для соответствия требованиям идентификации: номер телефона уже привязан к реальной личности. Аккаунт в сети, созданный через BSIM, позволяет сопоставить «операторскую верификацию» и «сетевую идентичность», что лучше подходит для приложений, которым нужно пройти более строгие требования соответствия.
Для партнеров сообщества это имеет очень прямой смысл: меньше нужно помнить seed-фразы, меньше устанавливать наборы плагинов — достаточно телефона, чтобы запускать on-chain-приложения. А если еще сделать на карте подтверждение «стейкинга, перевода, авторизации личности» в один клик, то Web3 действительно станет функцией повседневного использования, а не только инструментом для энтузиастов.👏👏
Это не значит, что всех нужно прямо сейчас бездумно переводить в on-chain. Идея в том, чтобы расширить вход с «тех, кто умеет пользоваться кошельками» до «тех, кто умеет пользоваться телефоном».
Порядок внедрения, охват городов и конкретные приложения все еще должны соответствовать операторам связи и официальным объявлениям.
Источник материалов: официальные СМИ/сетевые новости. Содержание приведено только для справки, обучения и обмена мнениями. Строго соблюдайте законы и нормативные акты в вашей юрисдикции. Данная статья не является инвестиционной рекомендацией.