
#chainlinklaunchesccip2withenterpriseverification
На этой неделе Chainlink запустил крупное обновление своей кроссчейн-инфраструктуры — и время выбрано не случайно. Оно последовало за одним из крупнейших эксплойтов мостов за год и напрямую устраняет ту самую уязвимость, которой воспользовались злоумышленники.
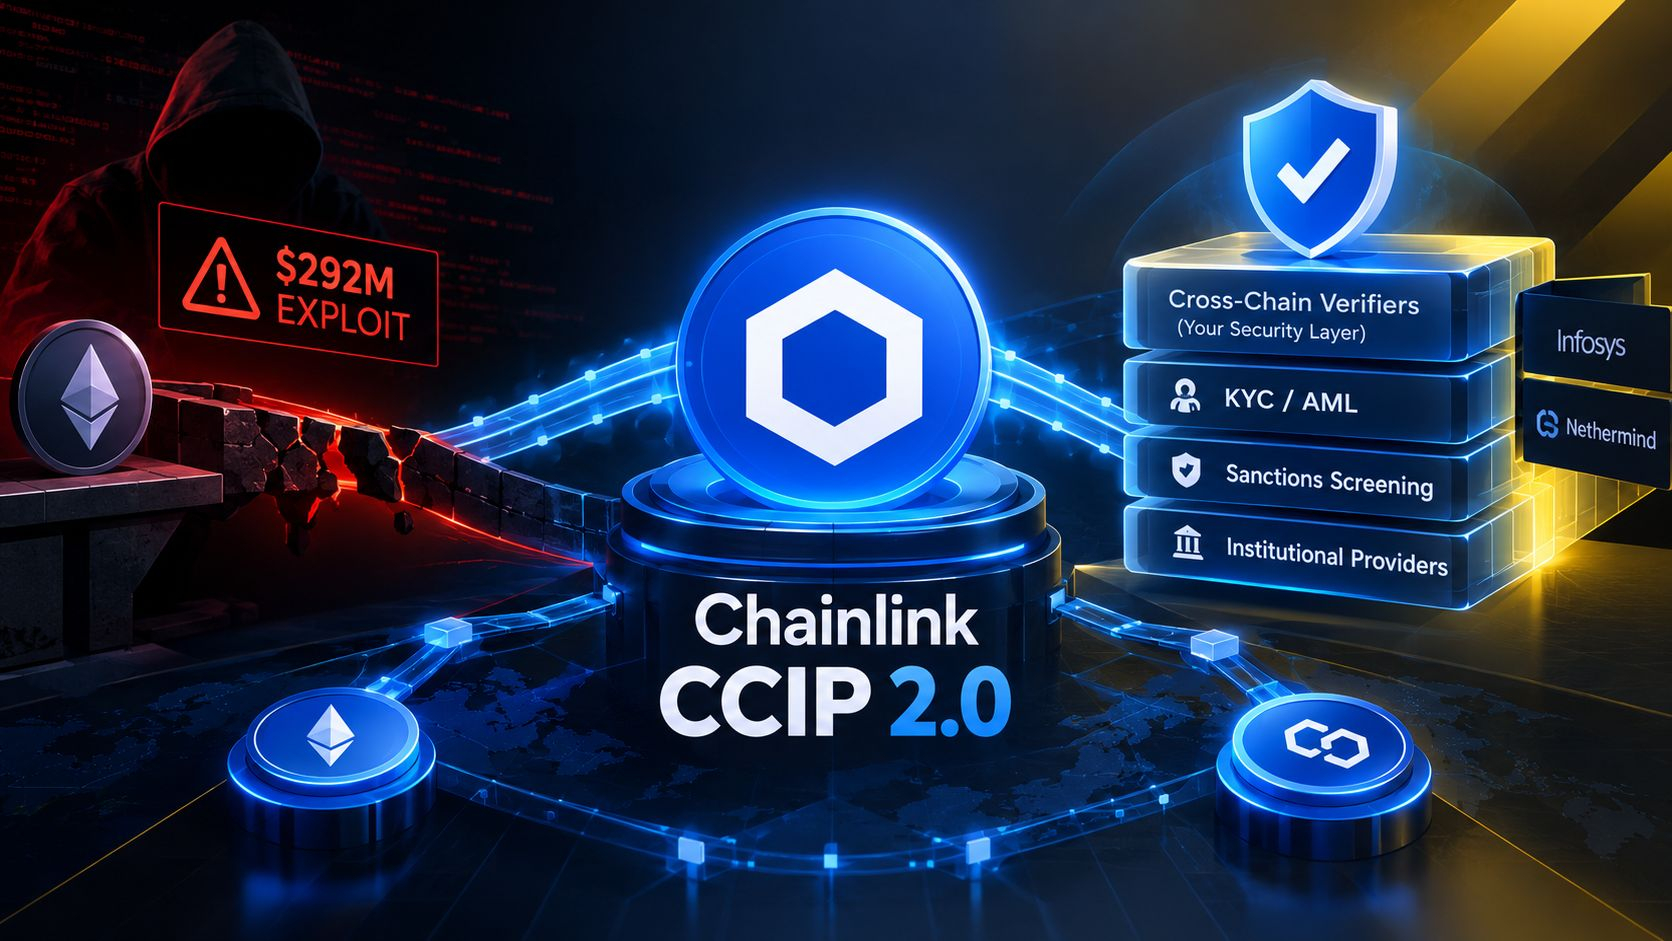
Вот что было выпущено: 28 сентября Chainlink представил CCIP 2.0 — следующее поколение своего протокола межсетевой совместимости (Cross-Chain Interoperability Protocol), который уже обеспечивает более $84 млрд общей стоимости токенов в межсетевых переводах. Главная особенность, которую Chainlink называет Cross-Chain Verifiers (CCVs), — теперь институты могут добавлять собственные независимые проверки безопасности поверх существующей сети верификации Chainlink из 16 узлов: либо развертывая инфраструктуру самостоятельно, либо привлекая сторонних провайдеров, например Infosys или Nethermind. Также добавляются встроенные инструменты комплаенса для KYC, AML и проверки санкций. Обновление выходит примерно через пять месяцев после того, как злоумышленники, как сообщается, связанные с группировкой Lazarus из Северной Кореи, использовали один валидатор, на который опирался кроссчейн-мост Kelp DAO, выведя около $292 млн в rsETH — с тех пор Kelp заявила, что мигрирует на инфраструктуру Chainlink. Существующие пользователи Chainlink были автоматически переведены на новую версию, а платформы, включая Aave и Maple, уже используют части этого обновления, хотя Chainlink не раскрывал, какие именно институты внедряют новый слой верификации. Один важный структурный момент: ранее независимая сеть управления рисками Chainlink больше не работает как отдельная проверка по умолчанию — теперь такой независимой верификации опционален, а не встроен по умолчанию.
Почему это важно? Уязвимости в мостах остаются одним из самых дорогих в кибербезопасности в криптоиндустрии векторов атак — в основном потому, что многие межсетевые (кроссчейн) системы исторически опирались на единую точку верификации — ровно то слабое место, которое вскрыл взлом Kelp DAO. Возможность для организаций добавлять собственные независимые уровни проверки, а не полагаться только на стандартную безопасность одной сети, — это значимое архитектурное изменение в сторону защиты в глубину (defense-in-depth). При этом удаление ранее обязательной независимой проверки как слоя по умолчанию — компромисс, за которым стоит следить: дополнительная гибкость может означать дополнительную безопасность, но только если организации действительно выбирают внедрять это.
Насколько этот модульный подход заметно снижает будущие уязвимости мостов, или же то, что опциональные верификаторы внедряются, окажется непоследовательным по всему экосистемному ландшафту, вероятнее всего станет ясно только тогда, когда начнут поступать данные реального использования.
Дает ли возможность организациям добавлять собственные уровни безопасности реальную более безопасную межсетевую инфраструктуру, или же это просто перекладывает ответственность на тех, кто решит не использовать эту опцию? 🤔
#Chainlink #CCIP #CrossChain #CryptoSecurity