

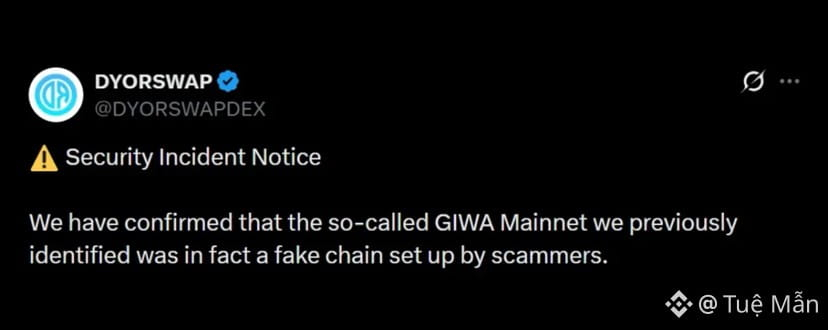


Неизвестная группа злоумышленников развернула фальшивую цепочку уровня L2 под названием Giwa — проект, поддерживаемый Upbit — согласно данным DYORSWAP, мультичейн-децентрализованной биржи. Более 760 ETH, переведённых через эту сеть, были утрачены, и DYORSWAP опубликовал процедуру компенсации для пострадавших пользователей.
ПЛАН РАЗВЁРТЫВАНИЯ ФАЛЬШИВОЙ L2-ЦЕПОЧКИ GIWA, НАНЁСШЕЙ УЩЕРБ БОЛЕЕ 760 ETH
Впервые сообщалось о новой, более изощренной схеме, связанной с запуском поддельного решения Ethereum L2, которая затронула более тысячи пользователей, переведших свои средства в эту сеть.
Ad
Эта сеть, использующая идентификатор 9134, изначально была определена DYORSWAP — многоцепочечном децентрализованном DEX-бирже — как mainnet GIWA, проекта, поддерживаемого Upbit. Поэтому некоторые пользователи довольно быстро перевели свои средства в эту сеть, чтобы воспользоваться последующими финансовыми возможностями.
Сначала некоторые считали, что мошенничество — это просто получение обычного адреса ETH и публикация его как L2-сети. Однако в своем официальном отчете DYORSWAP подчеркнул, что на самом деле это не так: развертывание этой сети включает инфраструктуру по типу OP Stack, мост (bridge) и пакетный обработчик (batcher), что указывает на более высокий уровень продуманности.
Похищение было совершено после того, как более 1.335 адресов перевели средства на контракт: около 766,25 ETH были выведены с этих пользователей, что на момент написания статьи составляло более 2 миллионов долларов.
Прежде чем средства были полностью выведены, DYORSWAP обнаружил фактические действия в фальшивой сети: транзакции пользователей включали покупку, продажу и выпуск токенов, которые происходили в режиме реального времени.
"До появления новых уведомлений НЕ используйте никакие неофициальные RPC, мосты или контракты GIWA Mainnet и НЕ переводите деньги ни на какие связанные с этим адреса", — заявил DYORSWAP после того, как выяснилось, что средства пользователей были выведены.
Однако, когда произошел инцидент, официальный проект Giwa пояснил, что они не развертывали mainnet тайно. «В настоящее время МЫ НЕ работаем с mainnet. Любые публикации, утверждающие, что у GIWA есть mainnet RPC-информация, НЕ соответствуют действительности», — объяснил Giwa в социальных сетях.
Хотя DYORSWAP отрицает прямую ответственность за атаку, утверждая, что средства были выведены из поддельной сети, компания начала процесс компенсаций пострадавшим пользователям, заявив, что распределила более 200 ETH из собственного фонда.
DYORSWAP подчеркивает, что они продолжат расследование и восстановят всю историю торгов фальшивой сети, чтобы выявить и отследить адреса злоумышленника.
Тем не менее пользователи по-прежнему критикуют подход DYORSWAP, утверждая, что без их участия никто бы не заметил запуск поддельной сети или перевод средств в нее, и называют это социально-техническим мошенничеством.
Запуск поддельного mainnet Giwa стал возможен после серии инцидентов, нацеленных как на децентрализованные, так и на централизованные платформы, из-за чего инвесторы в криптовалюты постоянно находятся в состоянии повышенной настороженности.