Межцепочечная безопасность: изучите состояние сбоя
Распространённая ошибка при оценке инфраструктуры DeFi — фокусироваться исключительно на успешной транзакции.
Подключите кошелёк.
Выберите токен.
Подтвердите.
Получите актив.
Но в межцепочечных системах есть больше движущихся частей.
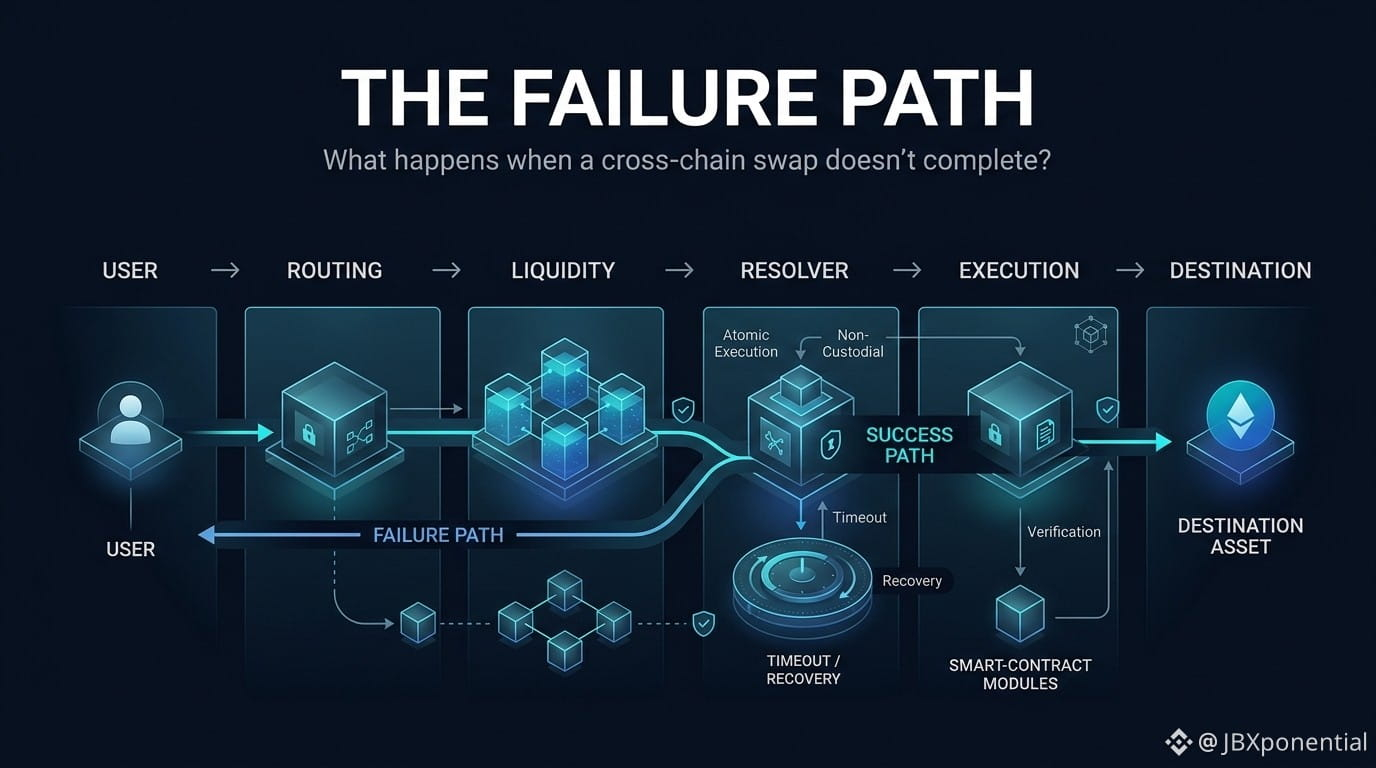
Сбой может произойти на уровне маршрутизации, уровне ликвидности, уровне исполнения, уровне сети или уровне смарт-контракта.
Поэтому более удачный вопрос для исследования звучит так:
Что происходит, когда транзакция не может завершиться?
Текущая межцепочечная документация STON.fi описывает модель атомарного исполнения.
Базовый принцип таков:
Либо своп завершается, либо он не даёт частичного результата.
Сервис также описывает процесс как некастодиальный: активы остаются в кошельке пользователя на протяжении всего межцепочечного процесса.
Это не значит, что «межцепочечная передача не несёт рисков».
Это значит, что в архитектуре задан определённый сценарий отказа.
И именно это должны исследовать разработчики.
Для любого межцепочечного протокола я бы спросил:
Что происходит, если не удаётся выполнить исполнение на стороне назначения?
Кто временно контролирует активы?
Может ли одна сторона добиться успеха без другой?
Какой механизм обрабатывает возвраты средств?
Что будет, если исчезнет резолвер?
Какие контракты обеспечивают гарантии?
Счастливый путь объясняет UX.
Путь сбоя объясняет архитектуру.
@ston_fi #STON.fi $STON $BTC $GRAM