#GIWA #链上安全 Идентификатор в одной цепочке выглядит правильным — и значит, активы можно безопасно перебросить через неё? Самый опасный пример из недавнего переполоха вокруг GIWA: наиболее рискованный момент, возможно, не тогда, когда кошелёк выскакивает с предупреждением, а когда пользователь и приложение считают, что они уже подтвердили сетевую идентичность.
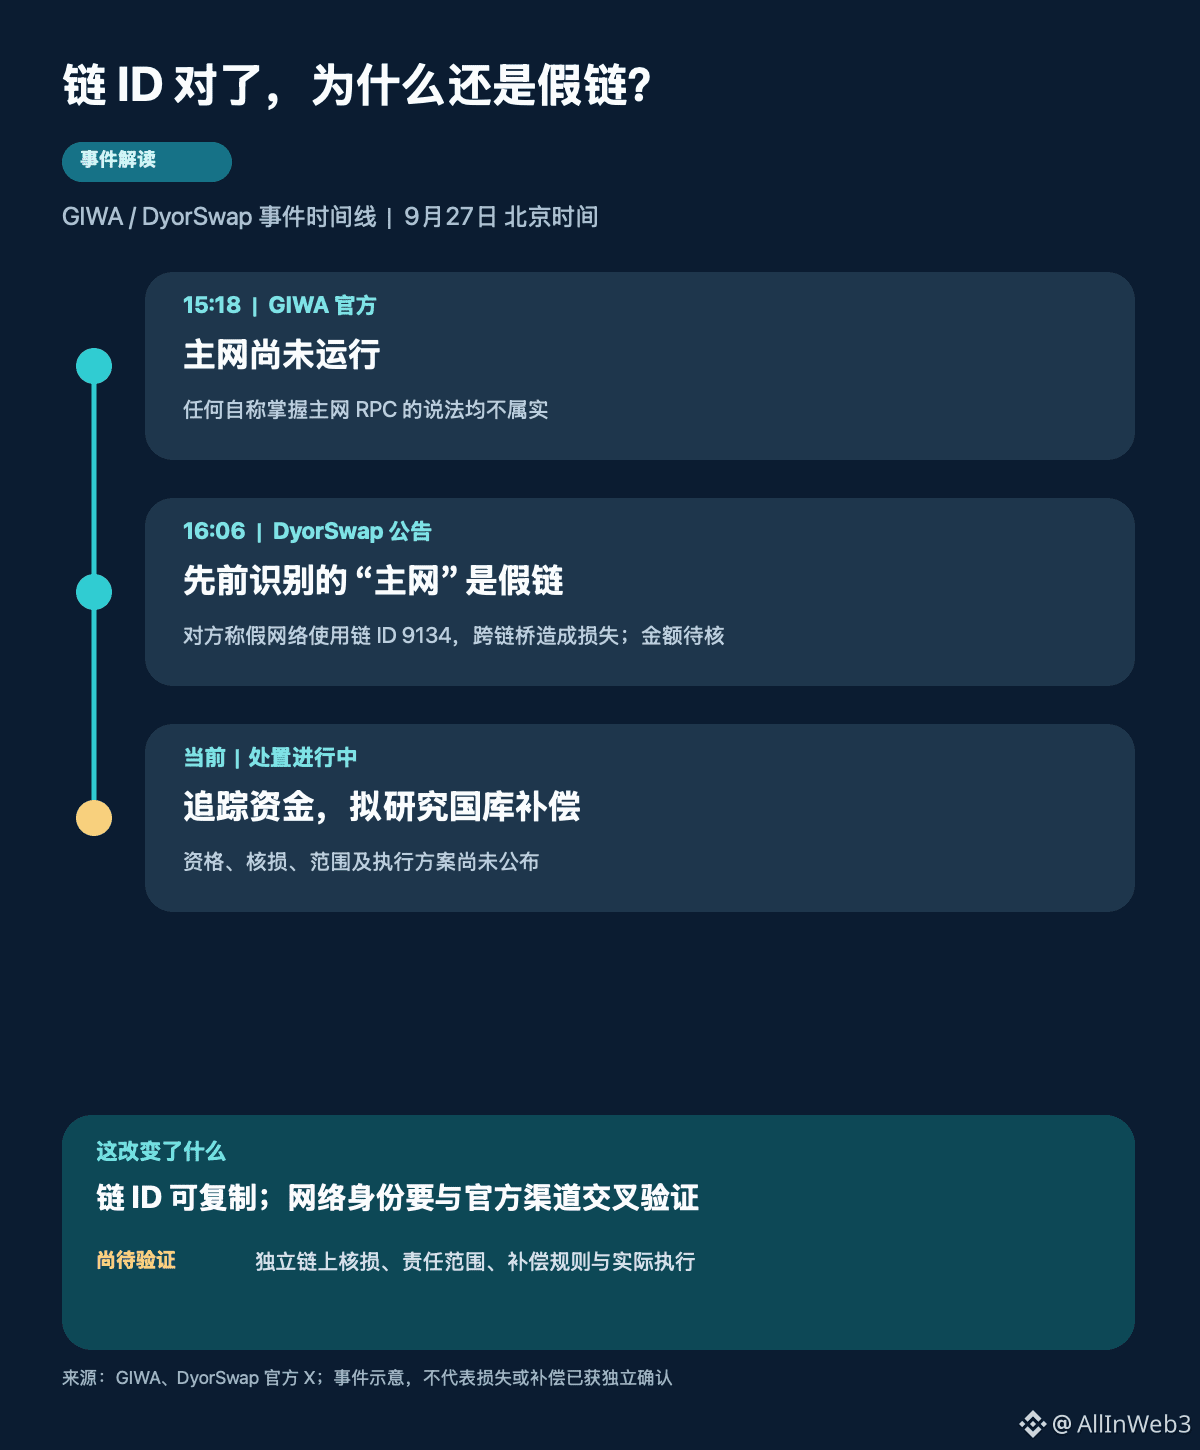
Сначала расставим события по местам. Пекинское время, 27 сентября, 15:18: официальная страница GIWA прямо заявила, что мейннет в настоящее время не работает; любые посты, где утверждается, что автор владеет GIWA mainnet RPC, не соответствуют действительности, и рекомендовано проверить взаимодействующий контракт. В 16:06 DyorSwap опубликовал уведомление о безопасности: ранее оно распознало так называемый «GIWA мейннет», но это была фальшивая цепочка, созданная мошенниками. В уведомлении сказано, что поддельная сеть использовала chain ID 9134, из‑за чего первоначальная проверка могла казаться убедительной; также через соответствующий кроссчейн‑мост уже были понесены серьёзные потери. Эти заявления о потерях сделаны DyorSwap; конкретные суммы, адреса и цепочка ответственности пока требуют независимой проверки.
Чего по‑настоящему стоит опасаться — не того, совпало ли одно число. Chain ID лишь сообщает кошельку, с каким номером сети он взаимодействует; он сам по себе не доказывает, что RPC принадлежит официальному проекту, и не гарантирует ни корректность контрактов моста, ни то, как устроены фронтенд‑компоненты, ни куда реально ушли средства. Мошенники вполне могут скопировать конфигурацию, которая выглядит правильно, а затем подталкивать пользователей к кроссчейну, опираясь на нарратив «мейннет уже запущен». Официальная документация GIWA сейчас публично указывает Sepolia тестнет; главная веб‑страница всё ещё помечена как «в разработке». То, что тестнет работает, и то, что на мейннете можно безопасно принимать реальные активы, — разные вещи.
Моё мнение таково: на этот раз показали, что «ответственность за верификацию» была сведена к одной точке проверки. Это касается официального статуса проекта, сети, которую предоставляет приложение (фронтенд), контракта кроссчейн‑моста и страницы подтверждения в кошельке. Если они не совпадают независимо друг с другом, то «разрешение» происходит только формально, и подтверждение становится лишь видимостью. DyorSwap заявил, что свяжется с командой по безопасности для отслеживания средств, сохранения доказательств и подготовки исследования по использованию средств казначейства для компенсации; это лишь план действий, а не подтверждение того, что право на выплату, суммы или сроки уже определены.
Следующий шаг, который действительно нужно смотреть, — не кто первым принесёт извинения, а проверяемые адреса и транзакции, масштаб ущерба, правила компенсации и то, как это будет реально выполняться. Если ончейн‑трекинг покажет, что пострадал другой маршрут, чем указано в заявлении, я скорректирую оценку механизма инцидента; если будет опубликован полный процесс верификации, который можно перепроверить, то это также изменит мою оценку последующего контроля рисков. Как думаете, перед запуском кроссчейн‑продукта в новой сети нельзя экономить на верификации официального источника сети — или всё-таки более критична независимая проверка контрактов моста и маршрута средств?