🚨 ОПОВЕЩЕНИЕ О БЕЗОПАСНОСТИ: Bitget подвергся взлому на $351,6 млн — Circle и Tether заморозили средства
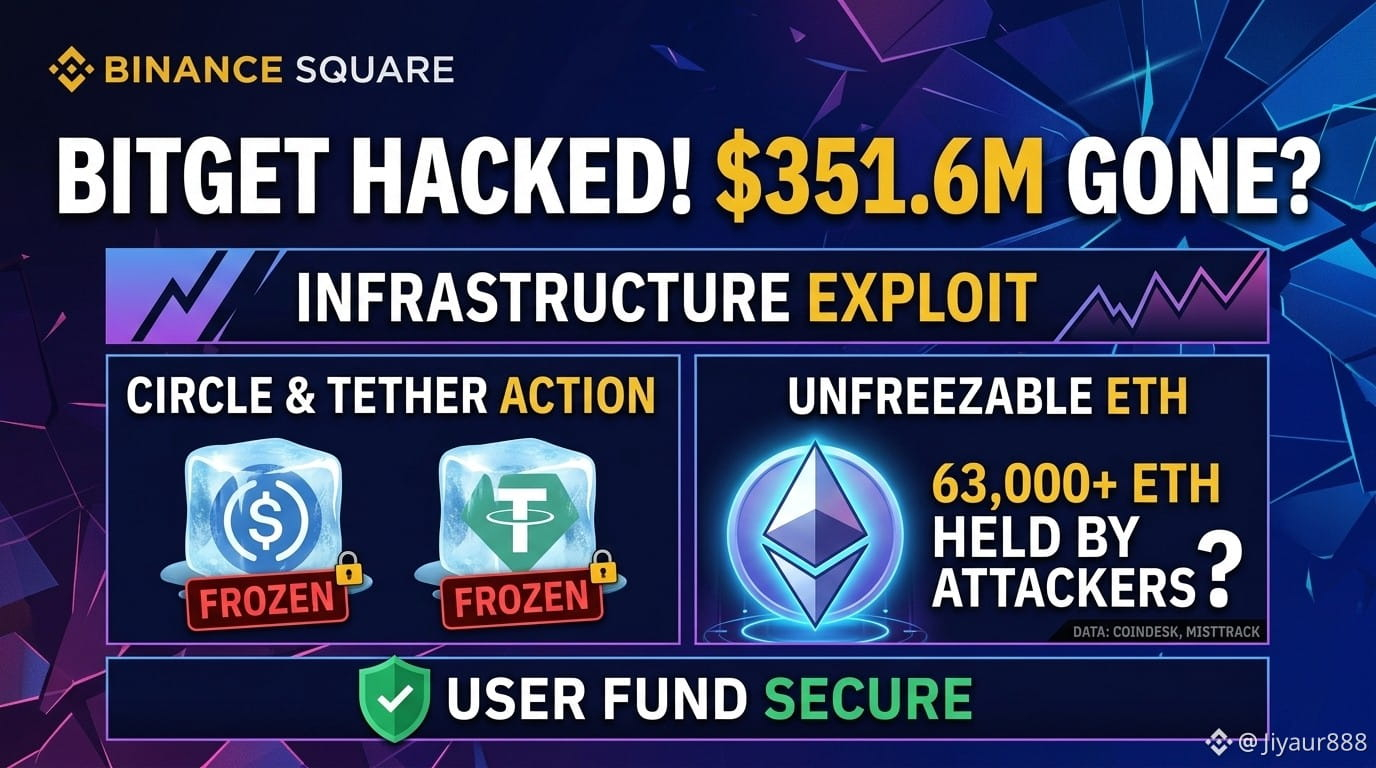
Криптобиржа Bitget столкнулась с масштабным взломом на $351,6 млн после нарушения бэкенд-инфраструктуры. Ниже — разбор того, что произошло, движения средств on-chain и немедленной реакции эмитентов стейблкоинов.
🔍 Как произошёл взлом
Причина: злоумышленники скомпрометировали бэкенд-систему в инфраструктуре кошельков Bitget, подделав данные транзакций, чтобы обойти проверки авторизации.
Утечки ключей не было: CEO Bitget Грейси Чен подтвердила, что частные ключи не были скомпрометированы.
Безопасность пользователей: фонд защиты Bitget на $464 млн+ полностью покроет все потери пользователей.
⛓️ Действия On-Chain и замороженные средства
Сработал триггер блокировки: on-chain данные показывают, что Circle внесла в черный список адрес с ярлыком «Bitget Exploiter 8» на Etherscan, вскоре за ней — Tether.
Заблокированная сумма: около $318 000 в стейблкоинах (218 023 USDT и 99 990 USDC) плюс 170,47 ETH теперь застряли в замороженном кошельке.
Суть в том: эта заморозка — лишь небольшая часть от общей добычи. Компания MistTrack сообщила, что кошельки злоумышленника по-прежнему удерживают более 63 000 ETH — и их нельзя заморозить ни одним централизованным эмитентом.
⚡ Circle под пристальным вниманием
Быстрые действия Circle в этот раз разительно контрастируют с апрельским взломом Drift на $285 млн, когда критики вроде ZachXBT указывали на задержку заморозки кошельков при крупных кроссчейн-переводах. Circle уточнила, что заносит активы в черный список, когда это требуется по закону.
👇 Что вы думаете о заморозке централизованных стейблкоинов по сравнению с децентрализованными удержаниями ETH? Давайте обсудим в комментариях!
#CryptoNews #Bitget #SecurityAlert #Ethereum #USDT #USDC #CryptoSecurity