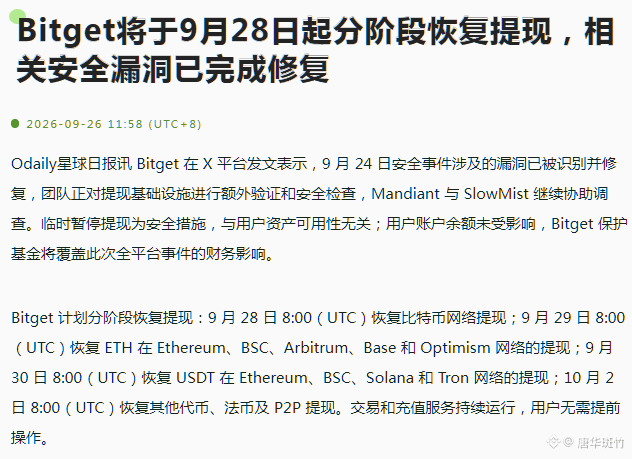
Bitget объявила, что с 28 сентября начнёт поэтапно возобновлять вывод средств, и заявила, что соответствующие уязвимости безопасности уже устранены. Ну что ж, ничего не поделаешь: всем тревожно — но спешка не поможет. Просто подождите позавчера 28-го, по пекинскому времени в 16:00. В этот день можно будет выводить только через сеть BTC, а остальные сети будут открываться постепенно по дням. Большинству токенов, фиатным средствам и P2P — ждать до 2 октября ближе к вечеру. Есть ощущение, будто идёшь по реке, нащупывая камни: довольно боязно, и уверенность пока не очень.
Если сравнивать инцидент со взломом #Bitget и инцидент со взломом Bybit, то различия очевидны и очень существенные. Самое главное отличие в том, что Bybit решительно выдержал давление: чётко отказался останавливать вывод средств — ни на секунду. CEO @benbybit проявил поразительную смелость и уверенность, быстро стабилизировал ситуацию. Более того, из-за случившегося инцидент даже превратился в рекламу силы и надёжности Bybit — демонстрацию того, что компания достойно берёт на себя ответственность. А Bitget после взлома выбрала сразу закрыть вывод. Разница между ними — как небо и земля.
Ещё одно отличие: в Bybit инцидент затронул только один блокчейн — ETH. После его возникновения @Bybit_ZH практически сразу выяснил и обнародовал причины взлома, а уязвимость тут же закрыли. В течение всего этого времени вывод средств шёл как обычно. В Bitget же токены фактически были «поставлены всё на одну карту» сразу на многих цепочках. После события Bitget выглядел как будто немного растерянным: до сих пор не объявили конкретную и ясную причину, лишь говорят, что уязвимость якобы уже устранена, но открытие вывода идёт осторожно и поэтапно. Поэтому всё равно есть повод для беспокойства: точно ли устранены все уязвимости? Не случится ли так, что после возобновления вывода хакеры снова проникнут, ситуация выйдет из-под контроля и опять остановят вывод средств? Тогда будет реально проблемно. $BB