Защищённый Bitcoin придаёт приватность в стиле Zcash к BTC, но есть проблема, на которую никто не смотрит.
Все радуются, что теперь можно делать приватные переводы в Bitcoin без soft fork, используя OP_RETURN + PIPEs v2 + ZK-доказательства. Звучит прекрасно.
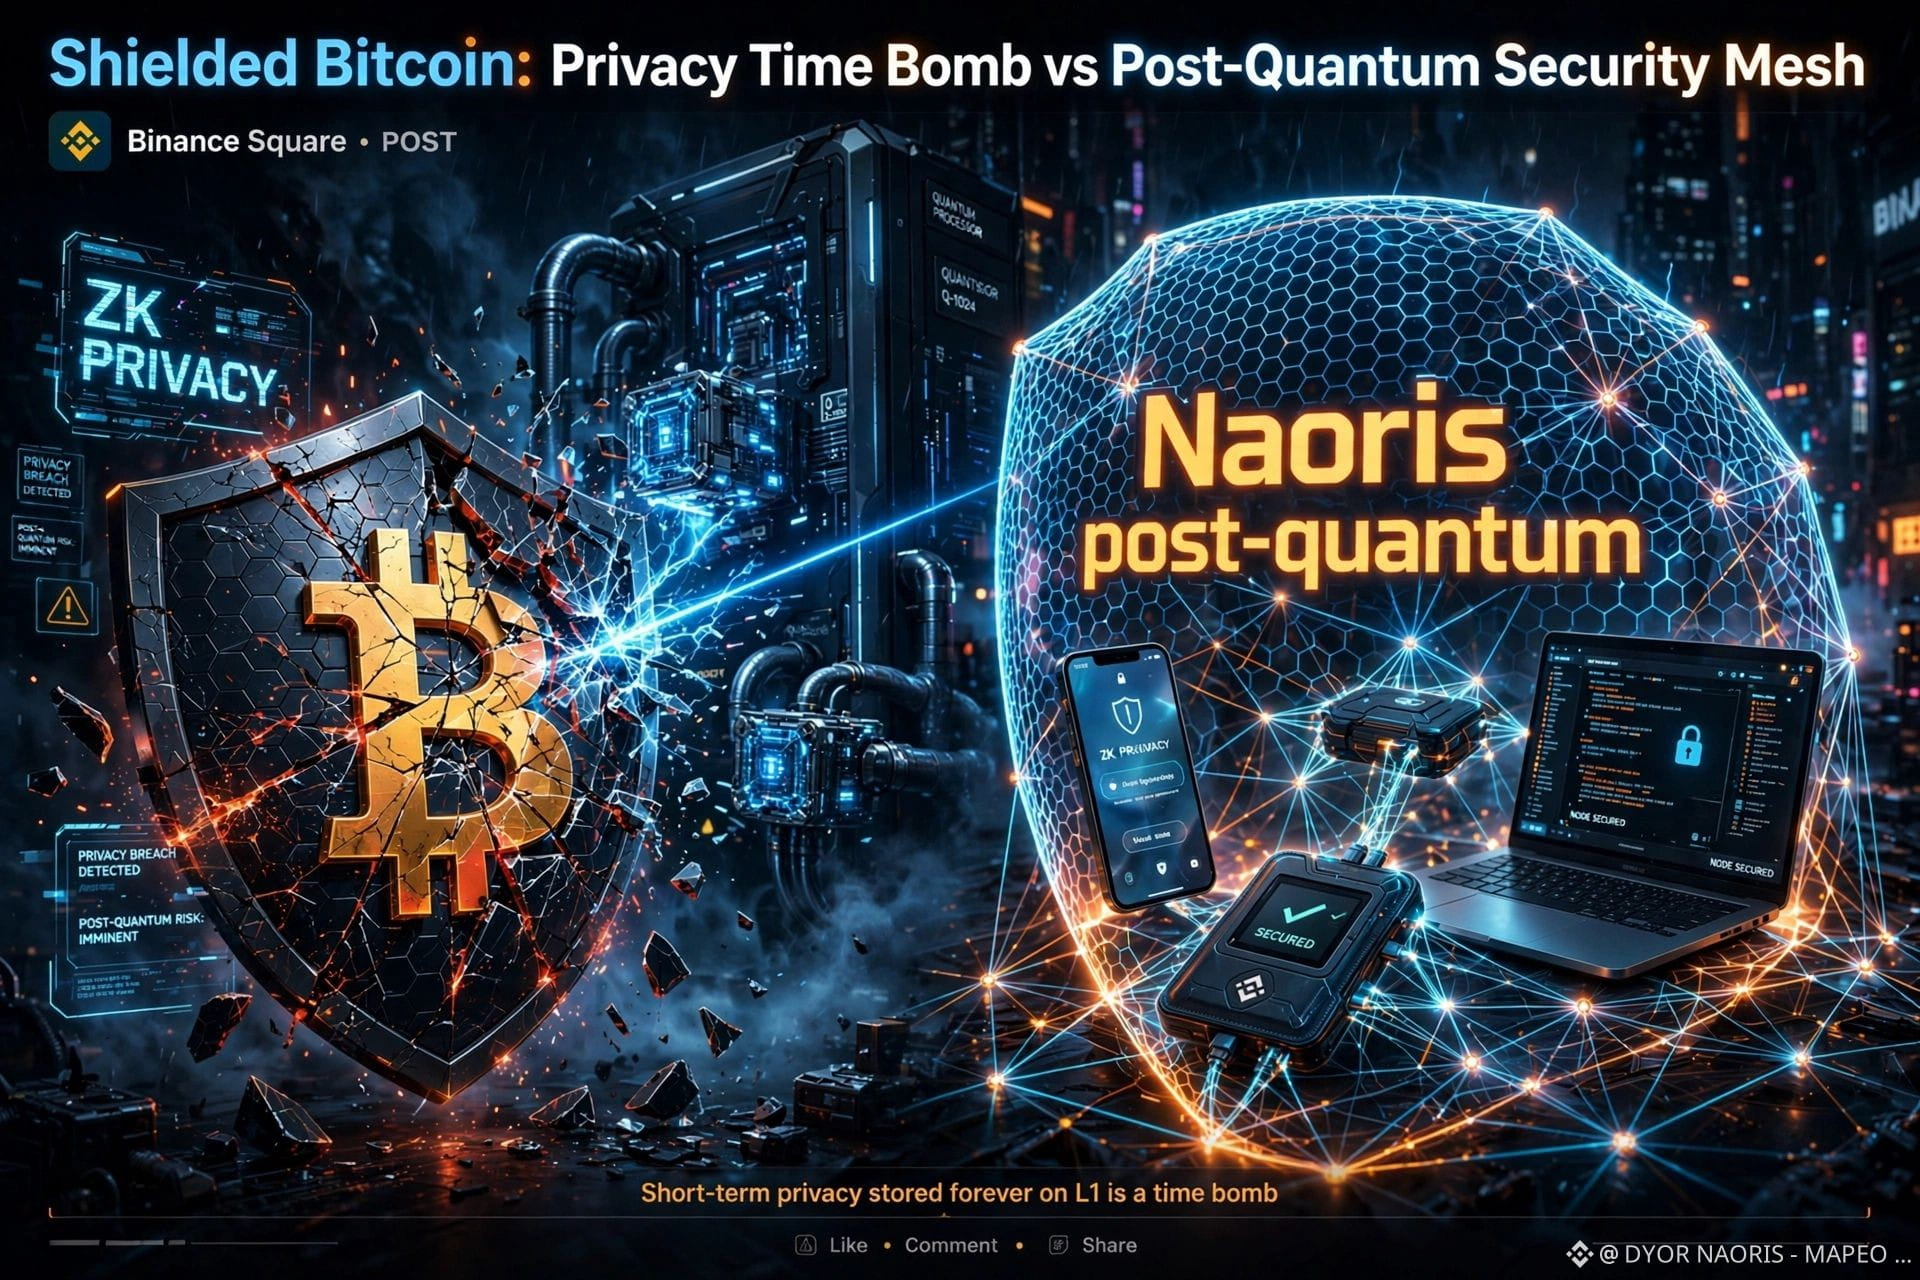
Но подумай об этом в долгосрочной перспективе: эта приватность — «на короткий срок», навсегда сохранённая в L1. Это бомба замедленного действия, если завтра у тебя появится квантовый компьютер, который сможет сломать шифрование.
Какая тебе разница от приватной L1, если устройство, которое хранит твои приватные заметки — твой кошелёк, твой firmware — скомпрометировано? Уже было: Coldcard + Liquid WAF, взломы CEX и т. д. Биткоин не взламывают — взламывают периметр.
Вот где на сцену выходит то, за чем я следил: @NaorisProtocol.
Это не просто очередная L1. Это постквантовая mesh-сеть, которая проверяет, что устройство, которое будет подписывать, чистое ПЕРЕД тем, как подпись будет сделана. Безопасность снизу.
И график уже начинает показывать это: после месяцев внизу $NAORIS отмечает более высокие минимумы. От 0,024 к защите 0,034 как пола. +18% за месяц, закрепление выше сопротивления.
История про приватность + постквантовую безопасность только начинается.
#NAORIS #BTC #Zcash #ZK #PostQuantum #NaoX
Все радуются, что теперь можно делать приватные переводы в Bitcoin без soft fork, используя OP_RETURN + PIPEs v2 + ZK-доказательства. Звучит прекрасно.
Но подумай об этом в долгосрочной перспективе: эта приватность — «на короткий срок», навсегда сохранённая в L1. Это бомба замедленного действия, если завтра у тебя появится квантовый компьютер, который сможет сломать шифрование.
Какая тебе разница от приватной L1, если устройство, которое хранит твои приватные заметки — твой кошелёк, твой firmware — скомпрометировано? Уже было: Coldcard + Liquid WAF, взломы CEX и т. д. Биткоин не взламывают — взламывают периметр.
Вот где на сцену выходит то, за чем я следил: @NaorisProtocol.
Это не просто очередная L1. Это постквантовая mesh-сеть, которая проверяет, что устройство, которое будет подписывать, чистое ПЕРЕД тем, как подпись будет сделана. Безопасность снизу.
И график уже начинает показывать это: после месяцев внизу $NAORIS отмечает более высокие минимумы. От 0,024 к защите 0,034 как пола. +18% за месяц, закрепление выше сопротивления.
История про приватность + постквантовую безопасность только начинается.
#NAORIS #BTC #Zcash #ZK #PostQuantum #NaoX