


Хакерская группа ShinyHunters заявила, что похищенное ими хранилище, изъятое у ФБР, содержит психиатрические и медицинские оценочные записи сотрудников бюро. Если это утверждение подтвердится, это станет не просто утечкой данных сотрудников, а долговременным провалом в сфере контрразведки и идентификационного риска, который нельзя будет устранить простой сменой пароля.
Анализы крови, заметки о психическом здоровье и карта персонала, составленная по заболеваниям
Документы, о которых говорили на этой неделе, больше похожи на клинические записи, чем на досье сотрудников. По данным BBC News, которая изучила подборку украденных документов, медицинские записи включают результаты анализов крови и мочи, наблюдения врачей, аллергии и другие медицинские состояния, а также реальные имена и адреса агентов.
По результатам проверки, проведенной Reuters по другим шести документам, часть записей состоит из оценок психического здоровья до начала работы, результатов электрокардиограммы, документа, в котором упоминается, что у заявителя в старших классах школы были «признаки депрессии», а также статьи, указывающей, что человек ежедневно принимал аспирин и был аллергичен на определенные вещества.
Reuters частично подтвердила некоторые из записей на основе деталей из кредитных бюро, профилей LinkedIn и информации от человека, знакомого с оценками ФБР.
Как заявил Этай Маор, вице-президент по аналитике угроз в Cato Networks, в интервью BBC:
Пароли можно сбросить, если их украли, но медицинские записи — нельзя.
Почему портал вакансий ФБР содержал данные уровня для шпионажа
Медицинские записи подчеркивают уже существующую серьезную проблему уязвимости персонала. Ранее Cryptopolitan сообщал, что Reuters изучила выборку из 5 000 строк, связывающую идентифицированных сотрудников ФБР с направлениями разведки, наблюдения и контрразведки, включая операции в России и Китае. Киберпреступники утверждают, что полный объем украденных данных составляет от двух до трех терабайт.
Веб-сайт FBIJobs.gov содержит множество информации о своих соискателях и сотрудниках. Кроме того, ShinyHunters утверждали, что они также взломали внутренние системы, такие как служба FBI MedLink и системы проверок по бэкграунду, но на данный момент это утверждение не было независимо подтверждено Reuters. В среду ФБР заявило, что оно «активно и агрессивно расследует» этот вопрос, при том что причину по-прежнему не удается прояснить.
Силовая группа, которая пропустила требование выкупа
ShinyHunters — не новое имя. По данным Huntress, это финансово мотивированная операция, существующая как минимум с 2019 года, которая прославилась кражей данных SaaS и облаков в огромных масштабах, а также использованием тактики вымогательства «плати или утекут данные».
На этот раз группа нарушила прецедент. Вместо того чтобы требовать деньги, она потребовала извинений от ФБР за майское уведомление, которое, как она заявляла, ее оскорбило, хотя в итоге она отозвала это требование.
По данным Cryptopolitan, FBIJobs.gov использует технологию Oracle PeopleSoft, а Mandiant от Google связала ShinyHunters с взломами PeopleSoft, которые использовали уязвимость CVE-2026-35273, оцененную Oracle с баллом 9,8 из 10. На данный момент нет доказательств в открытом доступе, которые связывали бы эту уязвимость с утечкой.
Отголоски утечки OPM 2015 года
Федеральные кадровые (персональные) записи уже раньше приводили к такому уровню ущерба. По данным Счетной палаты правительства США (GAO), утечка данных Управления по персоналу (OPM) в 2015 году скомпрометировала конфиденциальные сведения примерно 22 млн федеральных сотрудников и подрядчиков. Позже GAO обнаружила, что ведомство, отвечавшее за большинство проверок федерального бэкграунда, не полностью установило меры защиты приватности во всех системах, которые оно проверяло.
Эрик О’Нилл, бывший сотрудник ФБР, основавший Nexasure AI, сказал Reuters, что медицинская информация поднимает этот инцидент до аналогичного уровня и может привлечь внимание враждебных разведывательных служб.
Я был бы удивлен, если бы российская разведка не стучалась к ним в дверь и не говорила: «Нам нужно это, передайте».
— Эрик О’Нилл, бывший сотрудник ФБР и основатель Nexasure AI, в разговоре с Reuters
Закон ударяет по всем остальным
Сама по себе эта утечка не сдвинет глобальные рынки, но инциденты подобного рода продолжают повышать расходы на безопасность, комплаенс и страхование во всех отраслях. Исследование IBM по утечкам за 2026 год оценивает среднюю глобальную стоимость в 4,99 млн долларов — на 12% больше, а атаки, движимые ИИ, выросли на 56%. В индексе X-Force говорится, что эксплуатация публично доступных приложений выросла на 44%, а крупные компрометации цепочек поставок почти в четыре раза увеличились за пять лет.
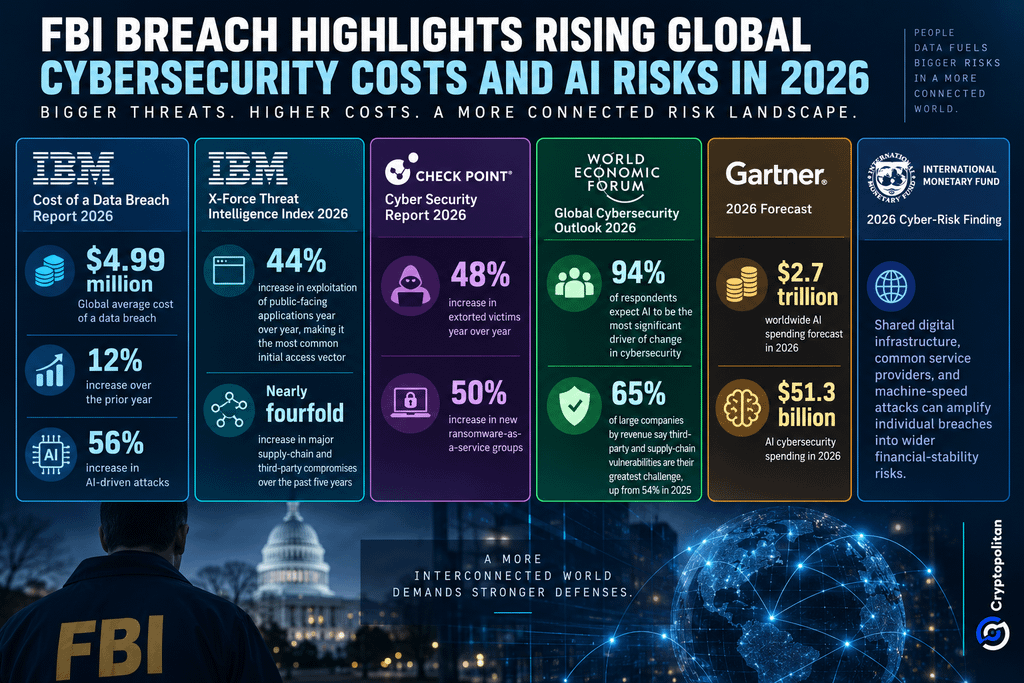 Утечка в ФБР подчеркивает рост глобальных затрат на кибербезопасность и риски ИИ в 2026 году
Давление становится структурным. Check Point зафиксировал рост на 48% числа жертв вымогательств, а Всемирный экономический форум выяснил, что 94% респондентов ожидают, что ИИ станет крупнейшей силой, перестраивающей кибербезопасность. Gartner прогнозирует расходы на ИИ в мировом масштабе в размере 2,7 трлн долларов в 2026 году, тогда как МВФ предупреждает, что совместная цифровая инфраструктура и атаки на скорости машин могут превращать отдельные утечки в более широкие риски для финансовой стабильности.
Если вы читаете это, значит вы уже впереди. Оставайтесь с нами — подпишитесь на нашу рассылку.