🚨 BITGET ПЕРЕНЕСА ВЗЛОМ НА $351,6 МИЛЛИОНА: «Lazarus» МОГ БЫ БЫТЬ ЗА ЭТИМ? 🇰🇵💰
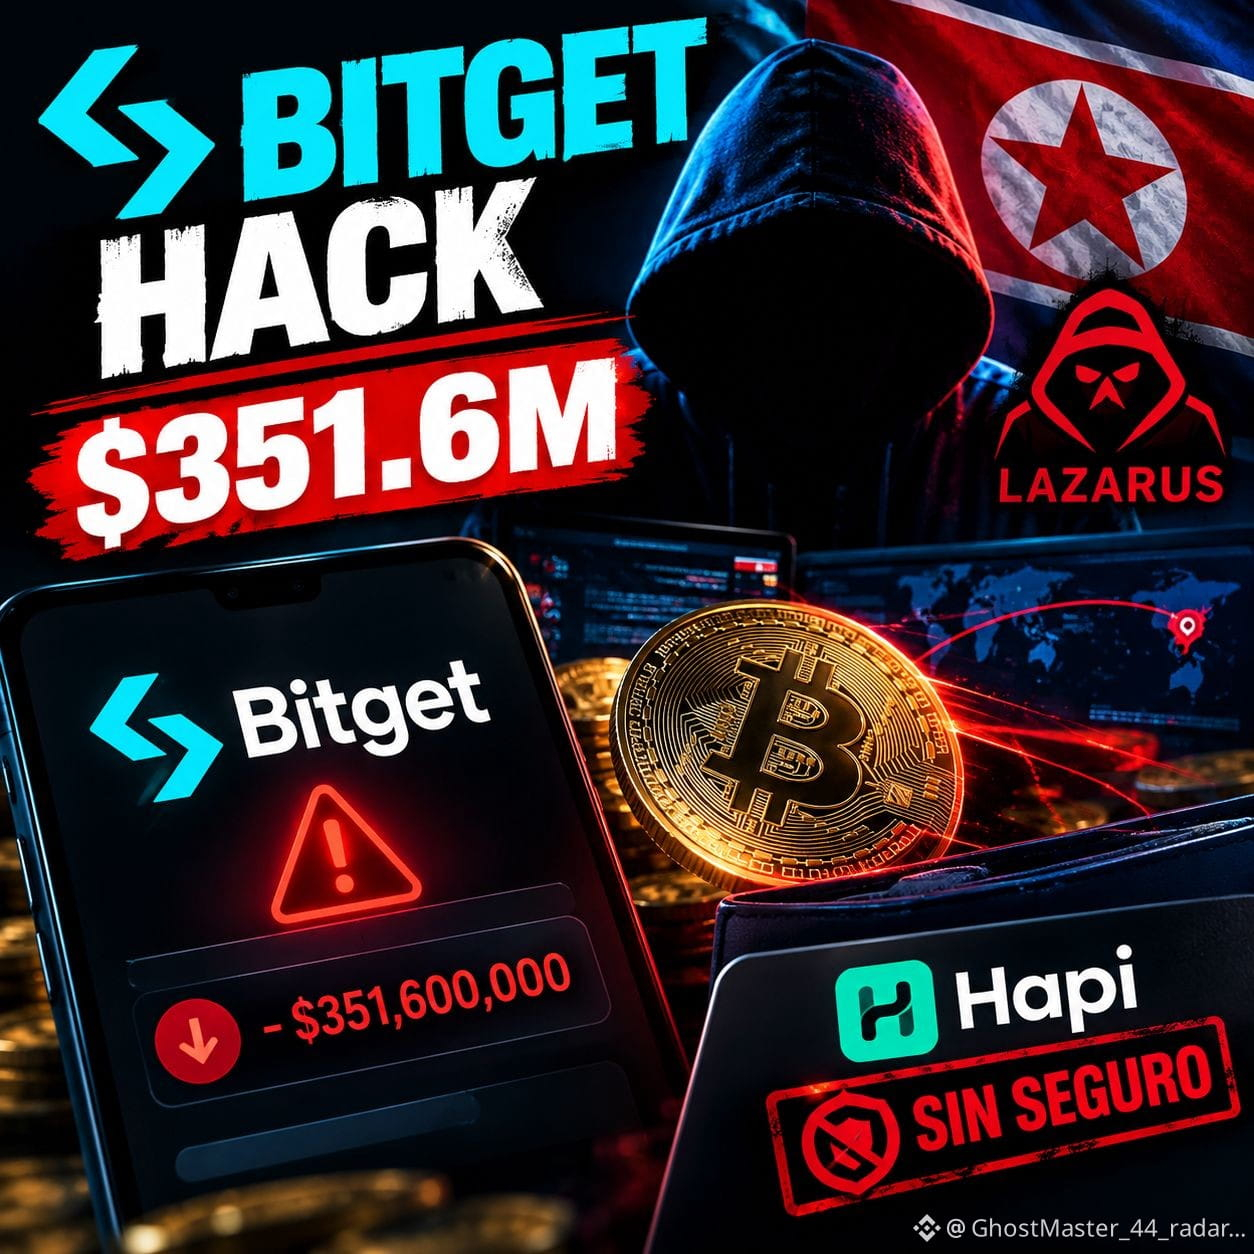
Один из крупнейших инцидентов в сфере кибербезопасности в криптоиндустрии в 2026 году. Платформа подтвердила, что примерно $351,6 млн активов пострадали после несанкционированных переводов с части ее горячих кошельков и промежуточных кошельков.
👀 Кто мог стоять за этим?
Генеральный директор Bitget Грейси Чэнь (Gracy Chen) отметила, что первые результаты анализа показывают признаки, совместимые с атаками, связанными с хакерскими группами из Северной Кореи.
Среди гипотез фигурирует Lazarus — он известен причастностью к крупным кражам криптовалют, хотя на данный момент атрибуция все еще находится под расследованием.
🔓 И есть еще более примечательная деталь: по словам Чэнь, приватные ключи не были скомпрометированы. Нападавшие, вероятно, смогли получить доступ к бэкенд-системе, связанной с инфраструктурой кошельков, изменить информацию о транзакциях и добиться того, чтобы сама процедура авторизации выполнила переводы.
🛑 Bitget временно приостановила вывод средств, пока расследует атаку, хотя депозиты и операции продолжали работать. Компания также утверждает, что ее холодные кошельки оставались защищенными, а ее User Protection Fund превышает $464 млн — сумма больше, чем размер затронутых средств.
⚠️ И здесь возникает еще один спор: Hapi.
Текущие документы Hapi указывают, что криптовалюты, которые обрабатываются через ее сервисы, не застрахованы FDIC и не защищены SIPC.
Защита SIPC до $500.000 относится к определенным активам и наличным средствам на брокерском счете, но не к криптовалютам.
Это оставляет вопрос открытым для любого, кто хранит Bitcoin на централизованной платформе:
Что на самом деле происходит с твоими $BTC si, если платформа подверглась взлому и криптофонды были украдены? 🔐₿
ЛЕГКО ➡️ ПОМНИ, ЧТО НУЖЕН ТВОЙ ХОЛОДНЫЙ КОШЕЛЕК :)
#Bitget #Lazarus #crypto #HackerAlert #CyberSecurity
Один из крупнейших инцидентов в сфере кибербезопасности в криптоиндустрии в 2026 году. Платформа подтвердила, что примерно $351,6 млн активов пострадали после несанкционированных переводов с части ее горячих кошельков и промежуточных кошельков.
👀 Кто мог стоять за этим?
Генеральный директор Bitget Грейси Чэнь (Gracy Chen) отметила, что первые результаты анализа показывают признаки, совместимые с атаками, связанными с хакерскими группами из Северной Кореи.
Среди гипотез фигурирует Lazarus — он известен причастностью к крупным кражам криптовалют, хотя на данный момент атрибуция все еще находится под расследованием.
🔓 И есть еще более примечательная деталь: по словам Чэнь, приватные ключи не были скомпрометированы. Нападавшие, вероятно, смогли получить доступ к бэкенд-системе, связанной с инфраструктурой кошельков, изменить информацию о транзакциях и добиться того, чтобы сама процедура авторизации выполнила переводы.
🛑 Bitget временно приостановила вывод средств, пока расследует атаку, хотя депозиты и операции продолжали работать. Компания также утверждает, что ее холодные кошельки оставались защищенными, а ее User Protection Fund превышает $464 млн — сумма больше, чем размер затронутых средств.
⚠️ И здесь возникает еще один спор: Hapi.
Текущие документы Hapi указывают, что криптовалюты, которые обрабатываются через ее сервисы, не застрахованы FDIC и не защищены SIPC.
Защита SIPC до $500.000 относится к определенным активам и наличным средствам на брокерском счете, но не к криптовалютам.
Это оставляет вопрос открытым для любого, кто хранит Bitcoin на централизованной платформе:
Что на самом деле происходит с твоими $BTC si, если платформа подверглась взлому и криптофонды были украдены? 🔐₿
ЛЕГКО ➡️ ПОМНИ, ЧТО НУЖЕН ТВОЙ ХОЛОДНЫЙ КОШЕЛЕК :)
#Bitget #Lazarus #crypto #HackerAlert #CyberSecurity