
#bitgetbreachforgedrequestsnotstolenkeys
Нарушение безопасности на Bitget показывает, почему защита биржи — это больше, чем просто приватные ключи
Утечка на Bitget преподносит гораздо более интересный урок, чем просто сказать: «$350 миллионов были взломаны».
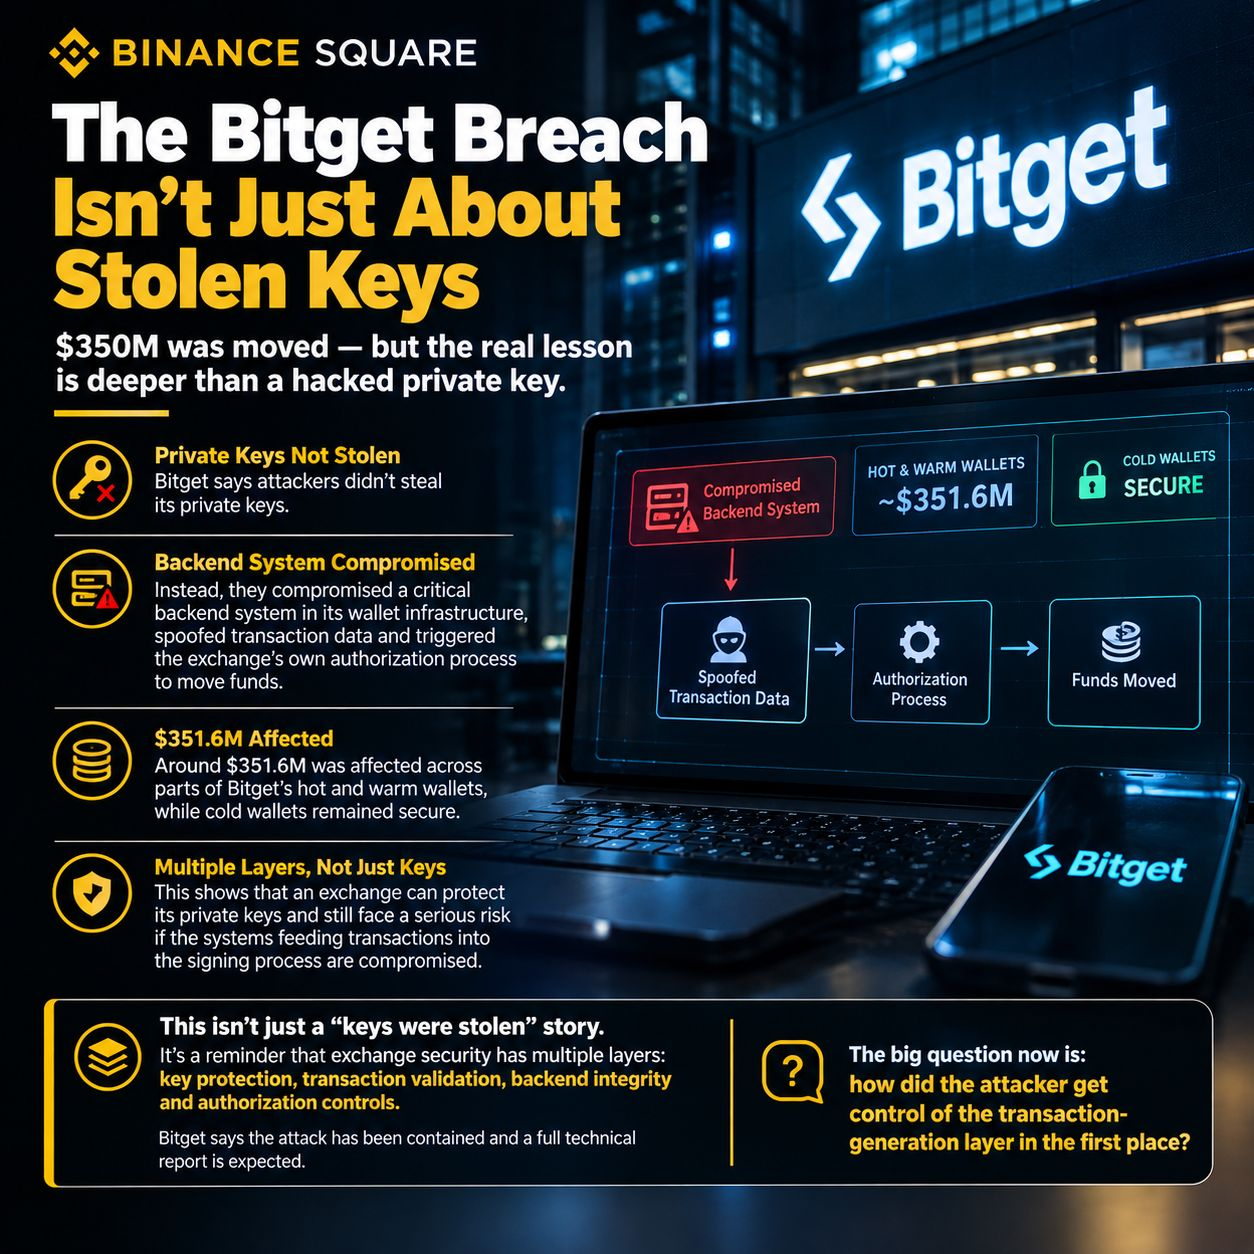
По данным Bitget, злоумышленники не украли приватные ключи биржи.
Вместо этого инцидент был связан с компрометацией критически важной серверной системы в инфраструктуре кошелька биржи. По сообщениям, злоумышленники манипулировали или подменяли данные транзакций, а затем использовали собственный процесс авторизации биржи, чтобы переместить средства.
Было затронуто около 351,6 млн долларов в отдельных частях горячих и тепловых кошельков Bitget, при этом биржа заявила, что ее холодные кошельки оставались защищенными.
Эта разница имеет значение.
Защита приватного ключа — одна из самых важных частей криптобезопасности, но это не единственный уровень защиты средств.
Биржа также должна убедиться, что системы, которые генерируют, валидируют и передают транзакции в свою инфраструктуру для подписания, не были скомпрометированы.
Если злоумышленник может манипулировать тем, что авторизованная система считает подписываемым, проблема безопасности может возникнуть еще до того, как приватный ключ вообще будет использован.
Вот почему этот инцидент поднимает более широкие вопросы о архитектуре биржи.
Безопасность — это не только защита ключей. Она также включает валидацию транзакций, целостность бэкенда, инфраструктуру кошельков, контроль авторизации и мониторинг.
Следовательно, инцидент в Bitget подчеркивает иной вектор атаки по сравнению с классическим сценарием кражи приватного ключа.
Bitget заявила, что атака была локализована, и ожидается полный технический отчет. Этот отчет может быть особенно важным, потому что самый большой нерешенный вопрос заключается не просто в том, сколько было потеряно.
Именно так злоумышленник получил контроль над уровнем генерации транзакций — и именно поэтому существующие механизмы валидации и контроля авторизации не смогли остановить манипулированные транзакции.
Для более широкой криптоиндустрии эти детали могут иметь значение далеко за пределами Bitget.
Настоящий урок безопасности, возможно, в том, что защиты ключа недостаточно, если система, которая решает, что именно будет подписано, тоже может быть скомпрометирована.