#bitgetbreachforgedrequestsnotstolenkeys
У взлома Bitget есть гораздо более интересный урок, чем «$350M было взломано».
Bitget утверждает, что злоумышленники не украли её приватные ключи.
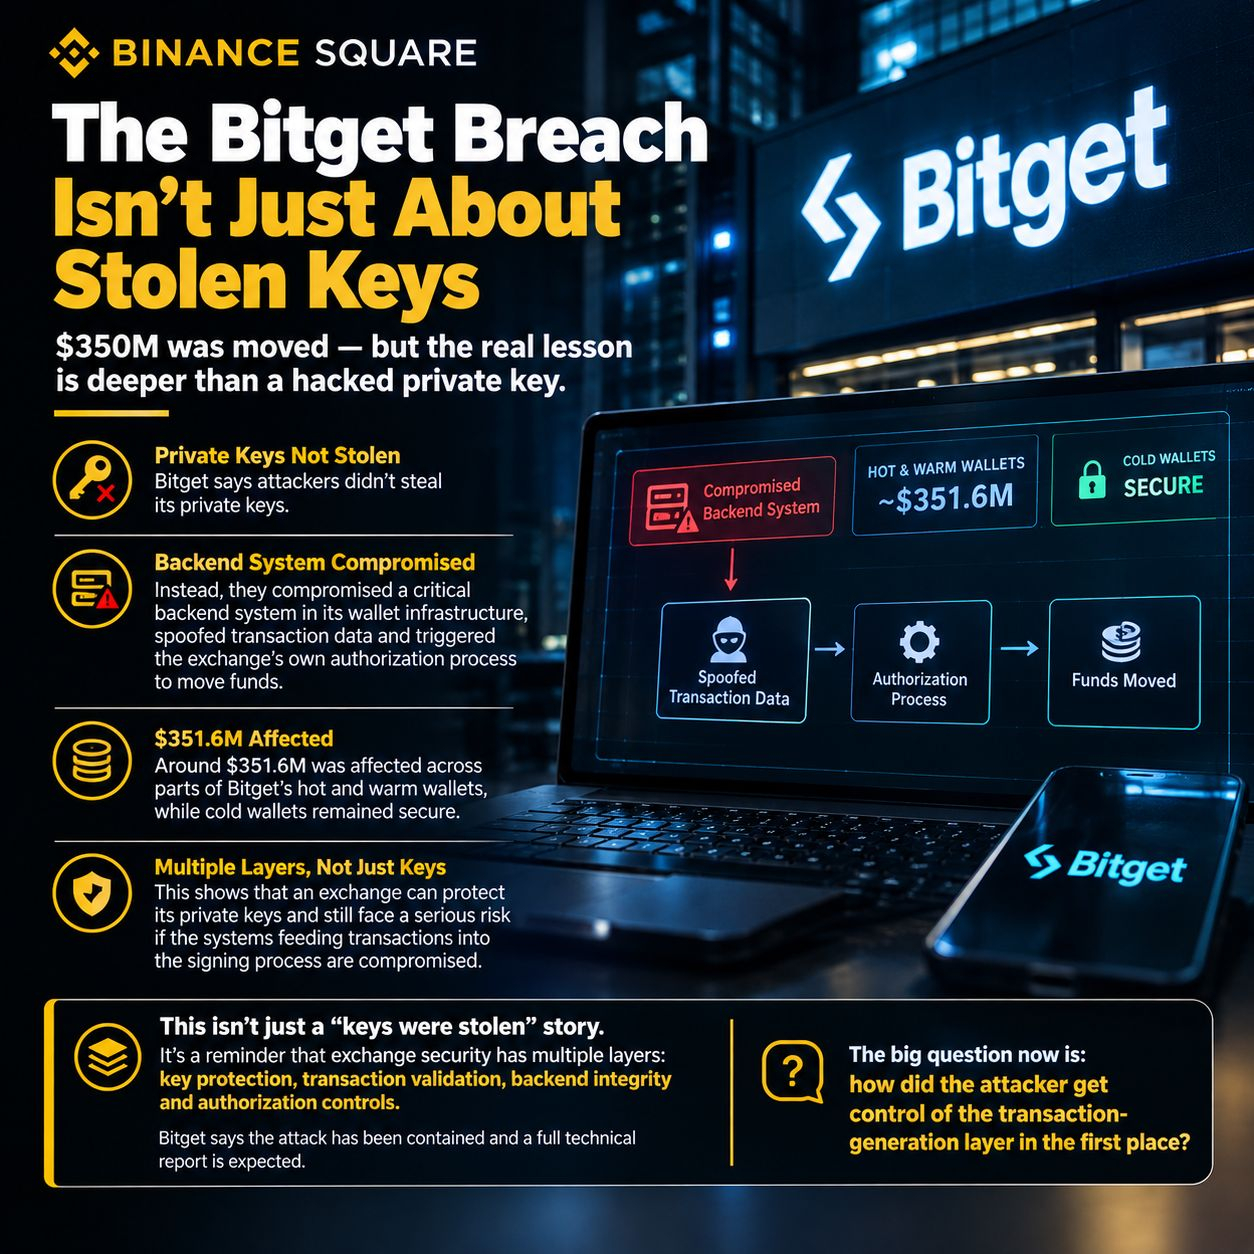
Вместо этого они скомпрометировали критически важную backend-систему внутри инфраструктуры её кошелька, подменили данные транзакций и задействовали собственный процесс авторизации биржи, чтобы перевести средства.
Около $351,6 млн было затронуто в отдельных частях горячих и «теплых» кошельков Bitget, при этом биржа говорит, что её холодные кошельки остались в безопасности.
И вот этой части, по-моему, стоит уделить внимание.
Криптобиржа может защитить свои приватные ключи и при этом столкнуться с серьёзной проблемой безопасности, если системы, подающие транзакции в процесс подписания, могут быть скомпрометированы.
Так что это не просто история о «кражe ключей».
Это напоминание о том, что безопасность биржи — многоуровневая: защита ключей, проверка транзакций, целостность backend и механизмы контроля авторизации.
Bitget говорит, что атаку удалось локализовать, и ожидается полный технический отчёт.
Главный вопрос теперь такой: как злоумышленнику удалось получить контроль над уровнем генерации транзакций в первую очередь?
#Bitget #CryptoSecurity #CyberSecurity
У взлома Bitget есть гораздо более интересный урок, чем «$350M было взломано».
Bitget утверждает, что злоумышленники не украли её приватные ключи.
Вместо этого они скомпрометировали критически важную backend-систему внутри инфраструктуры её кошелька, подменили данные транзакций и задействовали собственный процесс авторизации биржи, чтобы перевести средства.
Около $351,6 млн было затронуто в отдельных частях горячих и «теплых» кошельков Bitget, при этом биржа говорит, что её холодные кошельки остались в безопасности.
И вот этой части, по-моему, стоит уделить внимание.
Криптобиржа может защитить свои приватные ключи и при этом столкнуться с серьёзной проблемой безопасности, если системы, подающие транзакции в процесс подписания, могут быть скомпрометированы.
Так что это не просто история о «кражe ключей».
Это напоминание о том, что безопасность биржи — многоуровневая: защита ключей, проверка транзакций, целостность backend и механизмы контроля авторизации.
Bitget говорит, что атаку удалось локализовать, и ожидается полный технический отчёт.
Главный вопрос теперь такой: как злоумышленнику удалось получить контроль над уровнем генерации транзакций в первую очередь?
#Bitget #CryptoSecurity #CyberSecurity