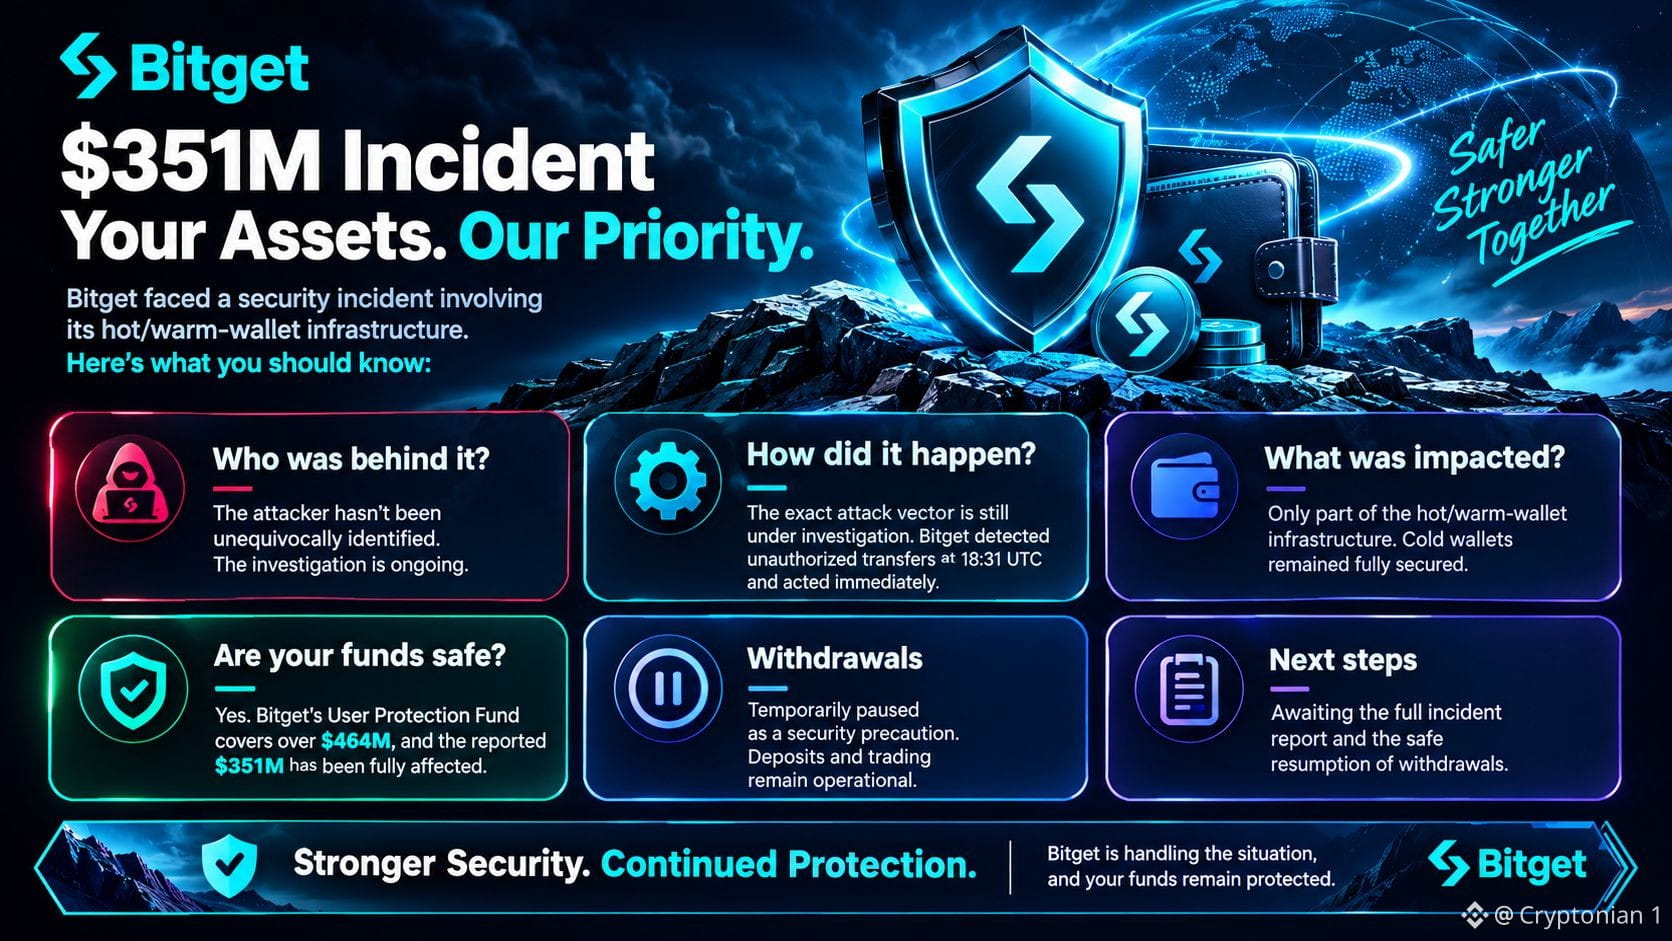
Похоже, что хакеры из Северной Кореи являются главными подозреваемыми за хакерской атакой на Bitget на $351 млн — об этом свидетельствуют следы IP и модели атак, на которые указал CEO. Они не похитили приватные ключи: вместо этого они взломали бэкенд-систему кошельков, подменили данные о переводах и обманули процесс авторизации, заставив его вывести средства из горячих и теплых кошельков. Пользовательские средства, вероятно, будут в порядке, поскольку защитный фонд Bitget на $464 млн покрывает весь ущерб, а холодные кошельки, включая $BTC, оставались надежно заблокированными — при этом выводы приостановлены, пока они разбираются с последствиями.
$ETH #BTC Анализ цены# #ETH
$ETH #BTC Анализ цены# #ETH