#BTC☀ $BNB 📉📉📉📉📉📉
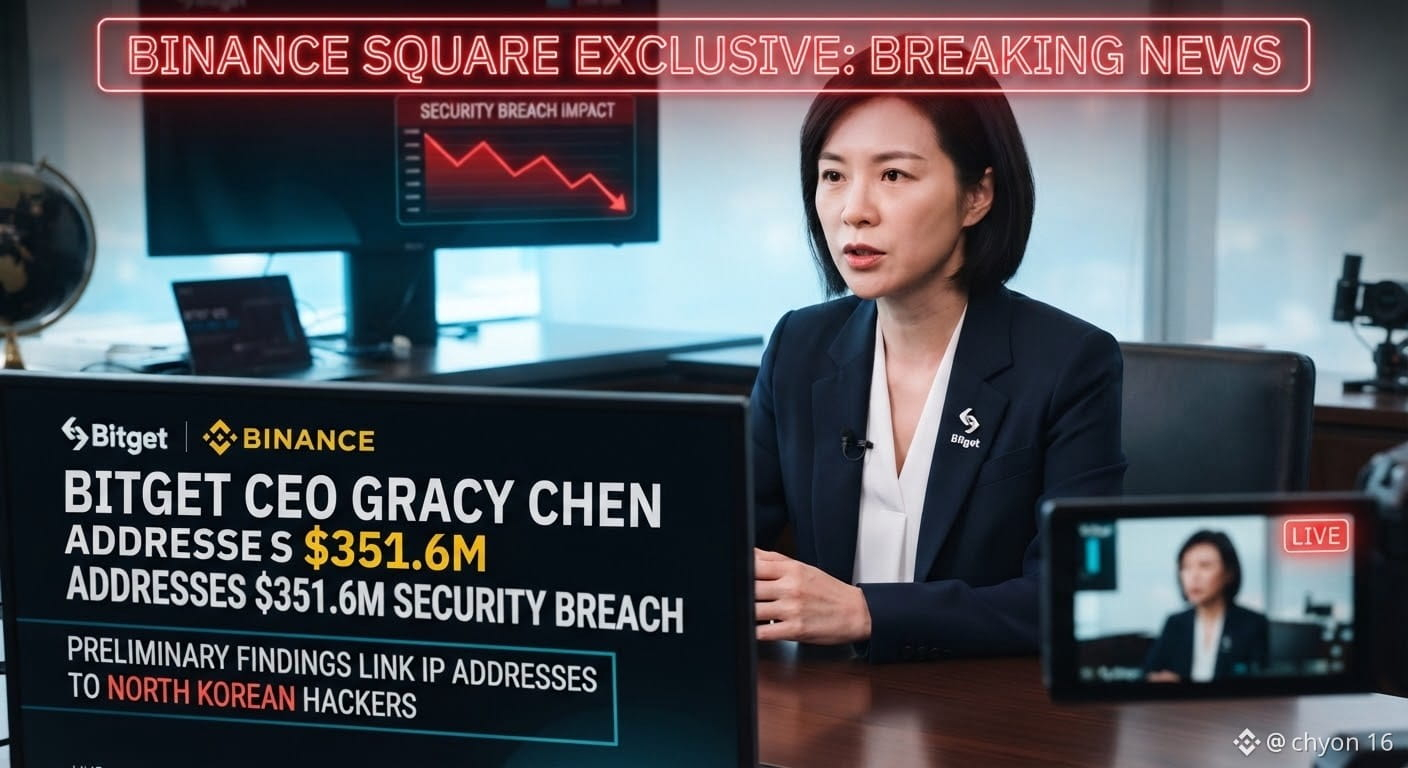
Глава Bitget Грейси Чен заявила, что, возможно, за нарушением безопасности биржи на сумму 351,6 млн долларов в четверг стоят хакеры из Северной Кореи. Как сообщает Cointelegraph, она сослалась на предварительные выводы, согласно которым IP-адреса были связаны с VPN-сервисами, используемыми северокорейской группой. Выступая в прямом эфире Q&A на X после инцидента, Чен сказала, что специалисты по безопасности отметили сходство с предыдущими атаками Северной Кореи, и биржа не считает взлом результатом действий инсайдера. «Мы выявили некоторые IP-адреса, которые совпадают с выбором VPN у определённой группы КНДР», — сказала она, имея в виду Корейскую Народно-Демократическую Республику, добавив, что «картина очень похожа на то, что раньше делала северокорейская команда».
Чен сообщила, что хакеры проникли в системы Bitget и переводили средства напрямую, а не подделывая запросы пользователей на вывод средств. «Они не подделывали запросы на вывод средств пользователей и не получали наши приватные ключи ни холодного кошелька, ни любого горячего или тёплого кошелька», — сказала она, добавив, что следователи по-прежнему выясняют, какие системы были скомпрометированы и каким образом атакующие получили доступ. Хакеры из Северной Кореи связываются с предполагаемой кражей криптовалют на сумму 2,02 млрд долларов в 2025 году, включая примерно 1,5 млрд долларов взлома Bybit, который, по данным ФБР, был приписан Северной Корее.
Эти комментарии последовали за сообщением Bitget о несанкционированных переводах, затронувших отдельные элементы инфраструктуры её горячих и тёплых кошельков в четверг: на момент публикации выводы средств всё ещё были приостановлены. Во время Q&A Чен сказала, что часть похищенных средств удалось вернуть, не уточняя сумму, и что биржа работает с блокчейн-фондами и другими партнёрами над усилиями по восстановлению средств.
Глава Bitget Грейси Чен заявила, что, возможно, за нарушением безопасности биржи на сумму 351,6 млн долларов в четверг стоят хакеры из Северной Кореи. Как сообщает Cointelegraph, она сослалась на предварительные выводы, согласно которым IP-адреса были связаны с VPN-сервисами, используемыми северокорейской группой. Выступая в прямом эфире Q&A на X после инцидента, Чен сказала, что специалисты по безопасности отметили сходство с предыдущими атаками Северной Кореи, и биржа не считает взлом результатом действий инсайдера. «Мы выявили некоторые IP-адреса, которые совпадают с выбором VPN у определённой группы КНДР», — сказала она, имея в виду Корейскую Народно-Демократическую Республику, добавив, что «картина очень похожа на то, что раньше делала северокорейская команда».
Чен сообщила, что хакеры проникли в системы Bitget и переводили средства напрямую, а не подделывая запросы пользователей на вывод средств. «Они не подделывали запросы на вывод средств пользователей и не получали наши приватные ключи ни холодного кошелька, ни любого горячего или тёплого кошелька», — сказала она, добавив, что следователи по-прежнему выясняют, какие системы были скомпрометированы и каким образом атакующие получили доступ. Хакеры из Северной Кореи связываются с предполагаемой кражей криптовалют на сумму 2,02 млрд долларов в 2025 году, включая примерно 1,5 млрд долларов взлома Bybit, который, по данным ФБР, был приписан Северной Корее.
Эти комментарии последовали за сообщением Bitget о несанкционированных переводах, затронувших отдельные элементы инфраструктуры её горячих и тёплых кошельков в четверг: на момент публикации выводы средств всё ещё были приостановлены. Во время Q&A Чен сказала, что часть похищенных средств удалось вернуть, не уточняя сумму, и что биржа работает с блокчейн-фондами и другими партнёрами над усилиями по восстановлению средств.