Bitget потерял $352 миллиона, а злоумышленники так и не украли ни одного приватного ключа 🔓📊
24 сентября, 18:31 UTC. Системы безопасности Bitget обнаружили несанкционированные переводы из его горячих и теплых кошельков: примерно $351,6 млн было затронуто по эфиру, XRP, USDT, USDC, Avalanche и BNB. Генеральный директор Грейси Чен подтвердила, что холодные кошельки оставались полностью защищенными, а трехуровневая архитектура биржи сдержала инцидент, ограничив его внешними слоями. Это, вероятно, крупнейший криптохак 2026 года — он пришел всего через несколько недель после собственного инцидента Liquid Network на $320 млн. Сентябрь пока не проявляет доброты к безопасности кошельков. 😂
Вот по-настоящему умная часть, которую стоит понять 🧠
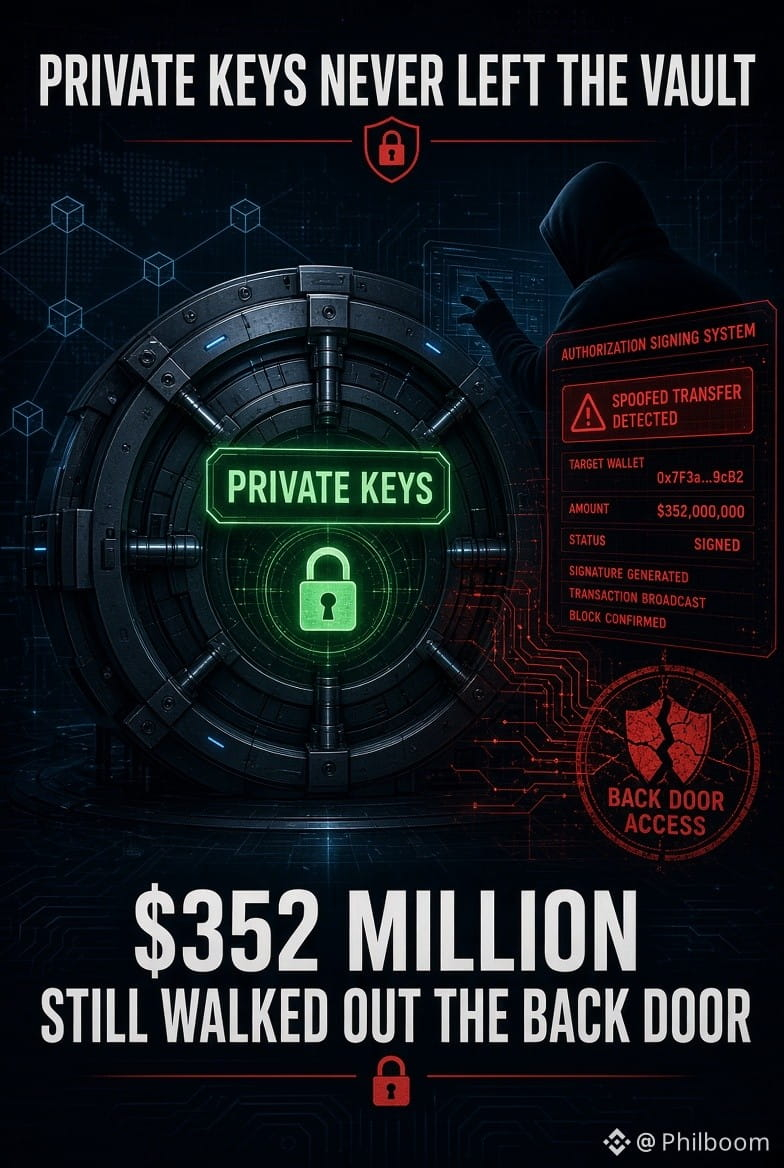
Чен была категорична: «компрометация приватного ключа исключена». Злоумышленник вместо этого взломал критическую систему бэкенд-кошелька, подделал информацию о переводах и заставил собственный процесс подписания авторизации Bitget одобрить мошеннические переводы. Это не «грубая сила» — это убедило систему в том, что запрос был легитимным, хотя это было не так. 💎
Подозреваемый, на которого стоит обратить внимание 🎯
К 25 сентября Чен заявила, что предварительные данные указывают на северокорейских хакеров: приводились IP-адреса, связанные с VPN-сервисами, которые ранее ассоциировались с этой группой, а также паттерны атак, похожие на более ранние операции. Это все еще предварительный вывод, а не подтвержденное заключение. 💡
Честное успокоение, которое стоит озвучить 🎭
Фонд защиты пользователей Bitget располагает более чем $464 млн — этого более чем достаточно, чтобы полностью покрыть потери. Депозиты и торговля продолжались в обычном режиме на протяжении всего времени. Вывод средств оставался приостановленным до завершения полного проверки безопасности. Слова Чен как нельзя лучше передают момент: «мы не будем от этого убегать».
Пошли реальные деньги. Средства пользователей по-прежнему покрыты. Расследование все еще продолжается. 🚀
#BitgetSays$352MAffectedInHack
$BTC
24 сентября, 18:31 UTC. Системы безопасности Bitget обнаружили несанкционированные переводы из его горячих и теплых кошельков: примерно $351,6 млн было затронуто по эфиру, XRP, USDT, USDC, Avalanche и BNB. Генеральный директор Грейси Чен подтвердила, что холодные кошельки оставались полностью защищенными, а трехуровневая архитектура биржи сдержала инцидент, ограничив его внешними слоями. Это, вероятно, крупнейший криптохак 2026 года — он пришел всего через несколько недель после собственного инцидента Liquid Network на $320 млн. Сентябрь пока не проявляет доброты к безопасности кошельков. 😂
Вот по-настоящему умная часть, которую стоит понять 🧠
Чен была категорична: «компрометация приватного ключа исключена». Злоумышленник вместо этого взломал критическую систему бэкенд-кошелька, подделал информацию о переводах и заставил собственный процесс подписания авторизации Bitget одобрить мошеннические переводы. Это не «грубая сила» — это убедило систему в том, что запрос был легитимным, хотя это было не так. 💎
Подозреваемый, на которого стоит обратить внимание 🎯
К 25 сентября Чен заявила, что предварительные данные указывают на северокорейских хакеров: приводились IP-адреса, связанные с VPN-сервисами, которые ранее ассоциировались с этой группой, а также паттерны атак, похожие на более ранние операции. Это все еще предварительный вывод, а не подтвержденное заключение. 💡
Честное успокоение, которое стоит озвучить 🎭
Фонд защиты пользователей Bitget располагает более чем $464 млн — этого более чем достаточно, чтобы полностью покрыть потери. Депозиты и торговля продолжались в обычном режиме на протяжении всего времени. Вывод средств оставался приостановленным до завершения полного проверки безопасности. Слова Чен как нельзя лучше передают момент: «мы не будем от этого убегать».
Пошли реальные деньги. Средства пользователей по-прежнему покрыты. Расследование все еще продолжается. 🚀
#BitgetSays$352MAffectedInHack
$BTC