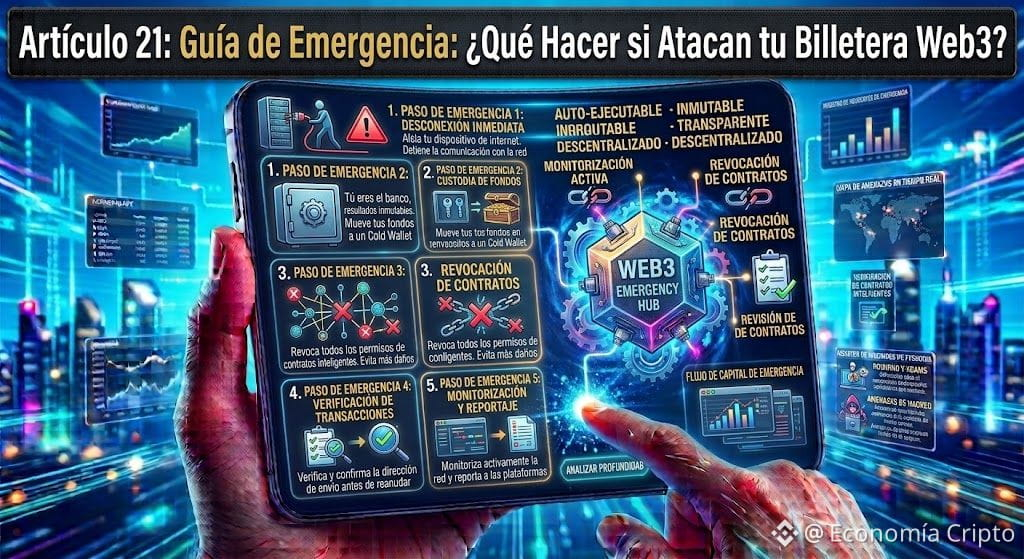
Статья 21: Памятка по экстренной ситуации: Что делать, если атакуют твой Web3-кошелёк?
Даже при использовании одноразового кошелька (Burner Wallet) может случиться, что ты по ошибке взаимодействуешь с вредоносным сайтом. Если ты подозреваешь, что подписал(а) обманную авторизацию или попал(а) под атаку, спокойствие и скорость — твои лучшие союзники.
Вот что нужно сделать пошагово:
1. Немедленно отключи сайт
Открой приложение или расширение Web3, перейди в раздел «Подключённые сайты» (Connected Sites) и нажми «Отключить» (Disconnect). Это разрывает прямую связь между фальшивой веб-страницей и твоим приложением.
2. Отзови разрешения (Token Approvals)
Когда злоумышленник атакует тебя через сайт, он не «заражает» твой телефон: ему предоставляется разрешение выводить твои токены.
Чтобы это отменить, воспользуйся встроенным инструментом безопасности в своём кошельке или проверяющим сервисом, например BscScan Token Approval Checker.
Найди подозрительный контракт и нажми «Отозвать» (Revoke). Без этого разрешения атакующий не сможет тронуть ни копейки больше.
3. Нужно ли удалять скомпрометированный кошелёк?
В блокчейне адреса — это неизменяемые публичные записи, но ты можешь удалить этот адрес из своего мобильного приложения:
Если кошелёк оказался раскрыт и ты не хочешь тратить время на очистку разрешений, забери оставшиеся там несколько центов на безопасный аккаунт.
Зайди в управление кошельками в приложении Binance Web3 и нажми «Удалить / Убрать кошелёк».
Готово! Создай новый адрес за 5 секунд (назови его «Кошелёк для тестов 2»), и у тебя будет полностью чистый щит без истории рисков.
Главный практический урок
Главное преимущество этой стратегии в том, что если твой тестовый кошелёк подвергнется атаке, твои основные сбережения в Binance останутся на 100% в безопасности. Ты закрываешь дверь, меняешь адрес и продолжаешь исследовать экосистему с абсолютным спокойствием.
Благословений!
#SeguridadCript #BinanceWeb3 #Web3Security #BnbChain #AprendeCripto
$BNB
Даже при использовании одноразового кошелька (Burner Wallet) может случиться, что ты по ошибке взаимодействуешь с вредоносным сайтом. Если ты подозреваешь, что подписал(а) обманную авторизацию или попал(а) под атаку, спокойствие и скорость — твои лучшие союзники.
Вот что нужно сделать пошагово:
1. Немедленно отключи сайт
Открой приложение или расширение Web3, перейди в раздел «Подключённые сайты» (Connected Sites) и нажми «Отключить» (Disconnect). Это разрывает прямую связь между фальшивой веб-страницей и твоим приложением.
2. Отзови разрешения (Token Approvals)
Когда злоумышленник атакует тебя через сайт, он не «заражает» твой телефон: ему предоставляется разрешение выводить твои токены.
Чтобы это отменить, воспользуйся встроенным инструментом безопасности в своём кошельке или проверяющим сервисом, например BscScan Token Approval Checker.
Найди подозрительный контракт и нажми «Отозвать» (Revoke). Без этого разрешения атакующий не сможет тронуть ни копейки больше.
3. Нужно ли удалять скомпрометированный кошелёк?
В блокчейне адреса — это неизменяемые публичные записи, но ты можешь удалить этот адрес из своего мобильного приложения:
Если кошелёк оказался раскрыт и ты не хочешь тратить время на очистку разрешений, забери оставшиеся там несколько центов на безопасный аккаунт.
Зайди в управление кошельками в приложении Binance Web3 и нажми «Удалить / Убрать кошелёк».
Готово! Создай новый адрес за 5 секунд (назови его «Кошелёк для тестов 2»), и у тебя будет полностью чистый щит без истории рисков.
Главный практический урок
Главное преимущество этой стратегии в том, что если твой тестовый кошелёк подвергнется атаке, твои основные сбережения в Binance останутся на 100% в безопасности. Ты закрываешь дверь, меняешь адрес и продолжаешь исследовать экосистему с абсолютным спокойствием.
Благословений!
#SeguridadCript #BinanceWeb3 #Web3Security #BnbChain #AprendeCripto
$BNB