Жемчужина Янь


Посты

燕寶Melissa
·
--
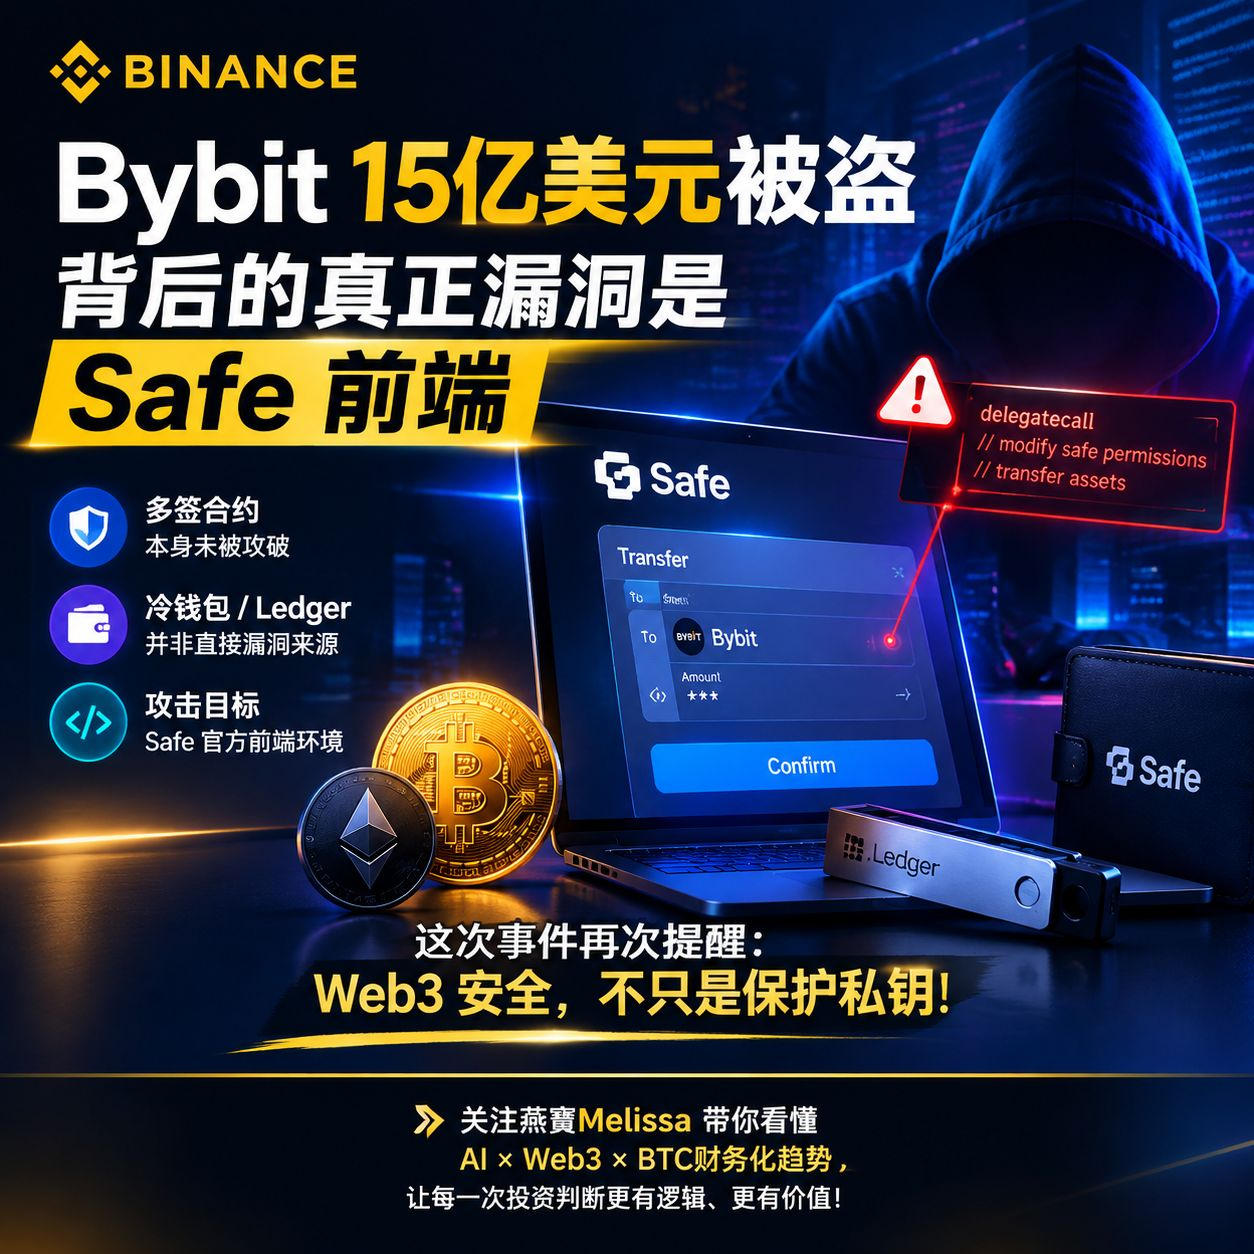
Падение🚨 Событие с кражей 1,5 млрд долларов на Bybit: где на самом деле скрывается уязвимость?
У многих первая реакция: «А разве Safe multисиг небезопасен?» «А разве не вышел из строя холодный кошелёк?» «А разве аппаратные кошельки не были взломаны?»
Но основатель OneKey в интервью на Binance раскрыл: в этот раз ключевая проблема, возможно, не в самих ончейн-контрактах, а в рисках безопасности на уровне фронтенд-взаимодействия.
По его словам:
🔹 Сам контракт Safe multисиг не был взломан
🔹 Холодные кошельки, Ledger и другие аппаратные устройства не являются непосредственным источником уязвимости
🔹 Цель атакующего — официальный фронтенд Safe
Сообщается, что после атаки с применением социальной инженерии инженер Safe столкнулся с компрометацией: в официальный веб-фронтенд был внедрён вредоносный код.
Самое опасное:
пользователь видит «обычный экран перевода»👇
но фактически подписываемая транзакция скрывает операцию по изменению прав контракта Safe через delegatecall.
В итоге атакующий получает контроль и переводит огромные активы.
Это снова напоминает всей индустрии:
🔐 Безопасность Web3 — это не только защита приватных ключей
Ещё важнее:
✅ Транзакция, которую вы подписываете, действительно ли она верная?
✅ Доверяете ли вы интерфейсу кошелька?
✅ Не были ли изменены (подменены) фронтенд-данные?
✅ Была ли multисиг-процедура независимо проверена?
Будущая конкуренция кошельков — это не только «децентрализация», а:
доверенное взаимодействие + распознавание рисков + безопасный пользовательский опыт.
В эпоху AI × Web3 важность инфраструктуры безопасности переосмысливается.
Как вы думаете, главная угроза безопасности будущих кошельков будет откуда?
#比特币两度受阻87300美元
$BTC
$ETH
$BNB
У многих первая реакция: «А разве Safe multисиг небезопасен?» «А разве не вышел из строя холодный кошелёк?» «А разве аппаратные кошельки не были взломаны?»
Но основатель OneKey в интервью на Binance раскрыл: в этот раз ключевая проблема, возможно, не в самих ончейн-контрактах, а в рисках безопасности на уровне фронтенд-взаимодействия.
По его словам:
🔹 Сам контракт Safe multисиг не был взломан
🔹 Холодные кошельки, Ledger и другие аппаратные устройства не являются непосредственным источником уязвимости
🔹 Цель атакующего — официальный фронтенд Safe
Сообщается, что после атаки с применением социальной инженерии инженер Safe столкнулся с компрометацией: в официальный веб-фронтенд был внедрён вредоносный код.
Самое опасное:
пользователь видит «обычный экран перевода»👇
но фактически подписываемая транзакция скрывает операцию по изменению прав контракта Safe через delegatecall.
В итоге атакующий получает контроль и переводит огромные активы.
Это снова напоминает всей индустрии:
🔐 Безопасность Web3 — это не только защита приватных ключей
Ещё важнее:
✅ Транзакция, которую вы подписываете, действительно ли она верная?
✅ Доверяете ли вы интерфейсу кошелька?
✅ Не были ли изменены (подменены) фронтенд-данные?
✅ Была ли multисиг-процедура независимо проверена?
Будущая конкуренция кошельков — это не только «децентрализация», а:
доверенное взаимодействие + распознавание рисков + безопасный пользовательский опыт.
В эпоху AI × Web3 важность инфраструктуры безопасности переосмысливается.
Как вы думаете, главная угроза безопасности будущих кошельков будет откуда?
#比特币两度受阻87300美元
$BTC
$ETH
$BNB
Отказ от ответственности. Содержит мнения третьих сторон. Не является рекомендацией. Binance AI не предоставляет гарантий. См. Правила и условия.