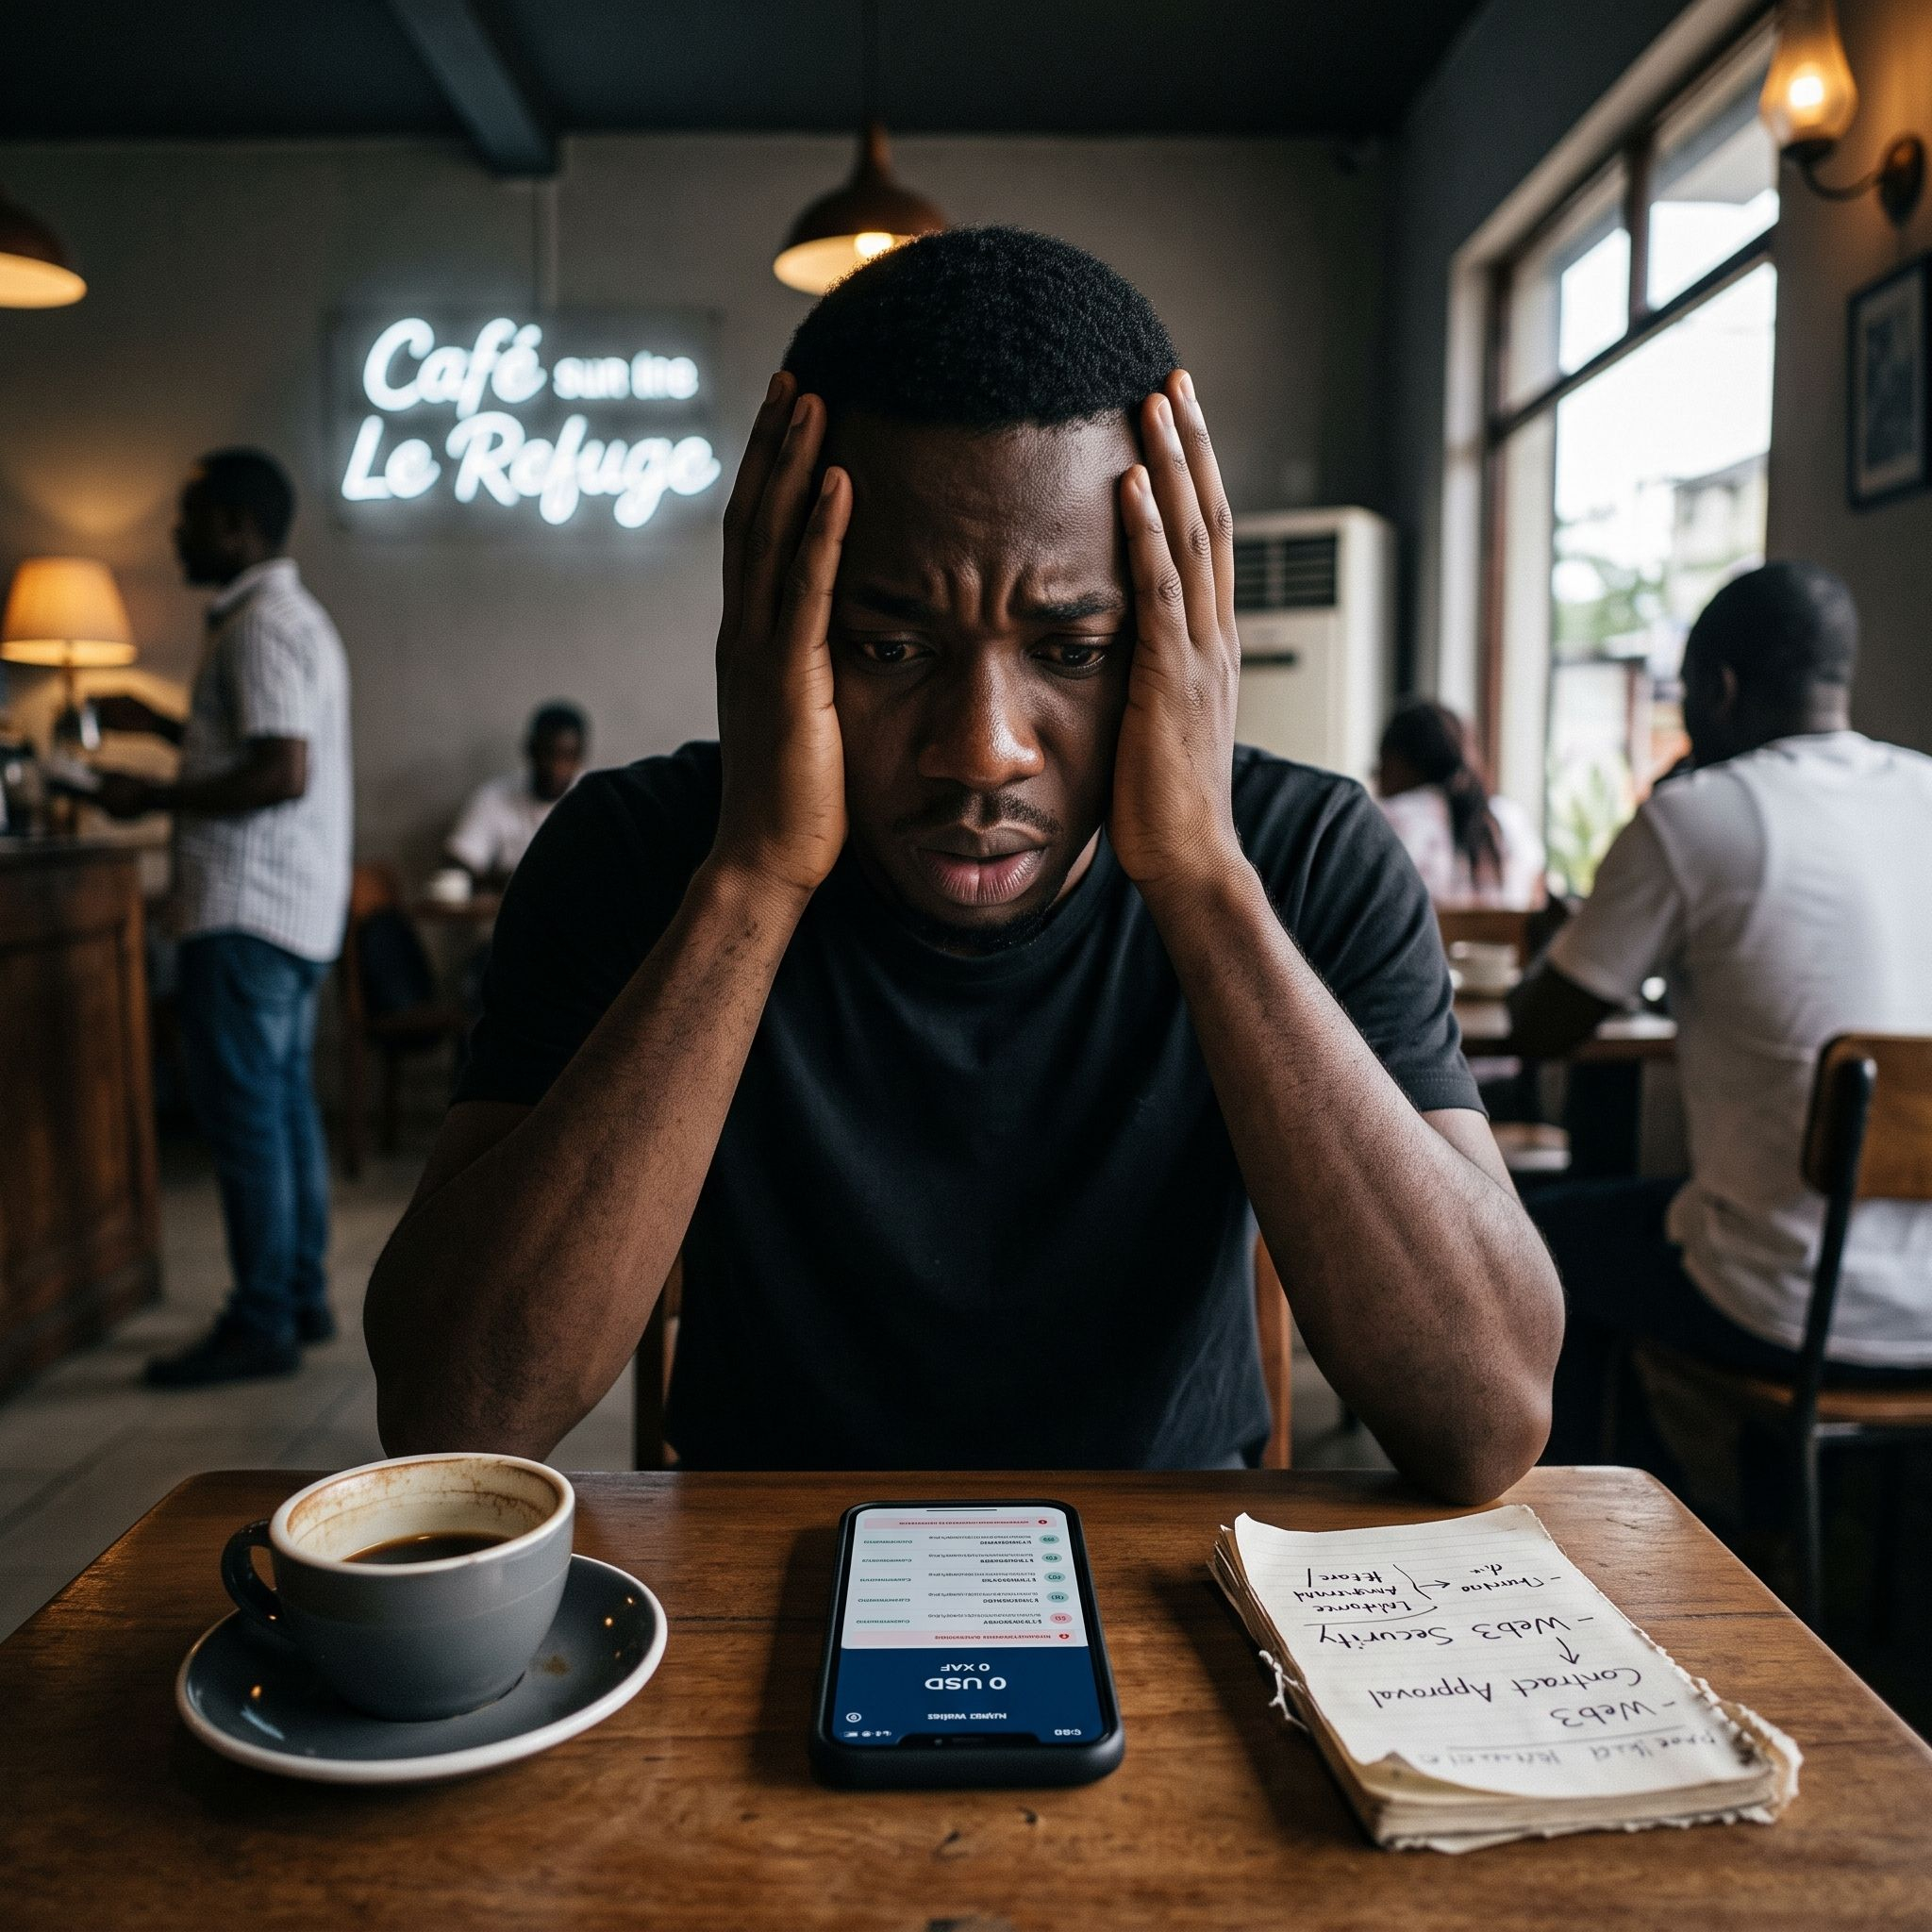
Это было обычное воскресное утро. Открыв уведомления моего Web3-кошелька, я обнаружил(а) оповещение: « эксклюзивный аирдроп », доступный только активным пользователям сети. Сайт выглядел один в один как официальная платформа, которой я пользовался(ась) каждую неделю.
Я подключил(а) свой кошелёк. Я нажал(а) « Claim your tokens ».
Открылось окно авторизации. Привык(ла) подписывать быстрые транзакции, я даже не читал(а) детали. Я нажал(а) « Подтвердить ».
Менее чем за десять секунд мои средства исчезли: мои стейблкоины и основные токены были выведены на неизвестный адрес.
Это не было взломом блокчейна. Это была мошенническая схема с безлимитным разрешением токенов по контракту (unlimited token allowance). Подтвердив эту транзакцию, я буквально дал пиратскому контракту разрешение опустошить мои активы.
Эта ошибка мне дорого обошлась, но она изменила мой способ взаимодействия с крипто:
Никогда не подписывайте вслепую: всегда читайте, что запрашивает кошелёк (это простой перевод или разрешение на расход токенов?).
Регулярно отзывайте доступы: используйте такие инструменты, как Revoke.cash, чтобы отменять разрешения, выданные старым протоколам.
Отделяйте капитал: храните его в холодном кошельке (или в кошельке для холодного хранения), который никогда не подключается ни к какому dApp, и используйте burner wallet с небольшими суммами, чтобы тестировать dApps или охотиться за аирдропами.
Бесплатность скрывает ловушку: неожиданные аирдропы, отправленные прямо на ваш адрес без причины, почти всегда являются приманками для фишинга.
В криптоэкосистеме финансовая независимость подразумевает полную ответственность. Ни одна служба поддержки не отменит транзакцию в блокчейне.
🔒 Вам когда-нибудь чуть не пришлось попасть в ловушку фишинга или фейкового аирдропа? Какие ваши золотые правила для защиты кошелька?
Поставьте лайк ❤️, чтобы как можно больше инвесторов узнали о безопасности кошельков!
#cryptouniverseofficial #ProtectYourAssets $USDC $PEPE