Зловредное iOS-приложение только что перевело режим «только для чтения» в кражу криптовалюты на $580K.
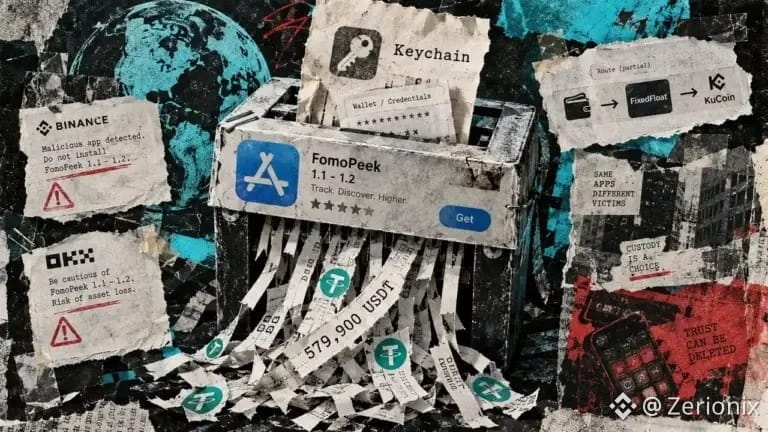
SlowMist сообщает, что вредоносные версии FomoPeek, приложения, распространяемого через App Store от Apple, связаны примерно с $580 000 украденных USDT.
Самое пугающее не то, что приложение выдавалo себя за кошелёк.
Как сообщается, его рекламировали как инструмент для отслеживания криптовалюты в режиме read only.
Исследователи обнаружили эксплойты ядра, которые могли выйти за пределы песочницы (app sandbox) iOS и получить доступ к конфиденциальным данным других приложений, включая данные Keychain, приватные ключи и seed phrases.
Версии 1.1 и 1.2, выпущенные 9 и 12 сентября, содержали вредоносные компоненты. Версия 1.3, выпущенная 17 сентября, удалила их.
Лично для меня это хорошее напоминание: безопасность криптовалюты — это не только то, что вы подписываете.
Иногда самый большой риск — это то, что вы устанавливаете.
И пометка App Store не означает автоматически, что приложение безопасно.
Если кто-то установил затронутую версию, простое удаление приложения не следует считать достаточной мерой. Если приватные ключи или seed phrases были раскрыты, эти учетные данные нужно считать скомпрометированными, а активы — перенести в новый кошелёк, сгенерированный на чистом устройстве.
Пользователи криптовалюты тратят столько времени на беспокойство о фейковых ссылках и вредоносных транзакциях.
Тем временем поверхность атаки может буквально сидеть внутри вашего телефона.
Кошелёк может быть защищён. Но устройство, на котором он работает, — другая история.
$BTC #BTC Price Analysis# #Altcoin Season# $SOL
SlowMist сообщает, что вредоносные версии FomoPeek, приложения, распространяемого через App Store от Apple, связаны примерно с $580 000 украденных USDT.
Самое пугающее не то, что приложение выдавалo себя за кошелёк.
Как сообщается, его рекламировали как инструмент для отслеживания криптовалюты в режиме read only.
Исследователи обнаружили эксплойты ядра, которые могли выйти за пределы песочницы (app sandbox) iOS и получить доступ к конфиденциальным данным других приложений, включая данные Keychain, приватные ключи и seed phrases.
Версии 1.1 и 1.2, выпущенные 9 и 12 сентября, содержали вредоносные компоненты. Версия 1.3, выпущенная 17 сентября, удалила их.
Лично для меня это хорошее напоминание: безопасность криптовалюты — это не только то, что вы подписываете.
Иногда самый большой риск — это то, что вы устанавливаете.
И пометка App Store не означает автоматически, что приложение безопасно.
Если кто-то установил затронутую версию, простое удаление приложения не следует считать достаточной мерой. Если приватные ключи или seed phrases были раскрыты, эти учетные данные нужно считать скомпрометированными, а активы — перенести в новый кошелёк, сгенерированный на чистом устройстве.
Пользователи криптовалюты тратят столько времени на беспокойство о фейковых ссылках и вредоносных транзакциях.
Тем временем поверхность атаки может буквально сидеть внутри вашего телефона.
Кошелёк может быть защищён. Но устройство, на котором он работает, — другая история.
$BTC #BTC Price Analysis# #Altcoin Season# $SOL