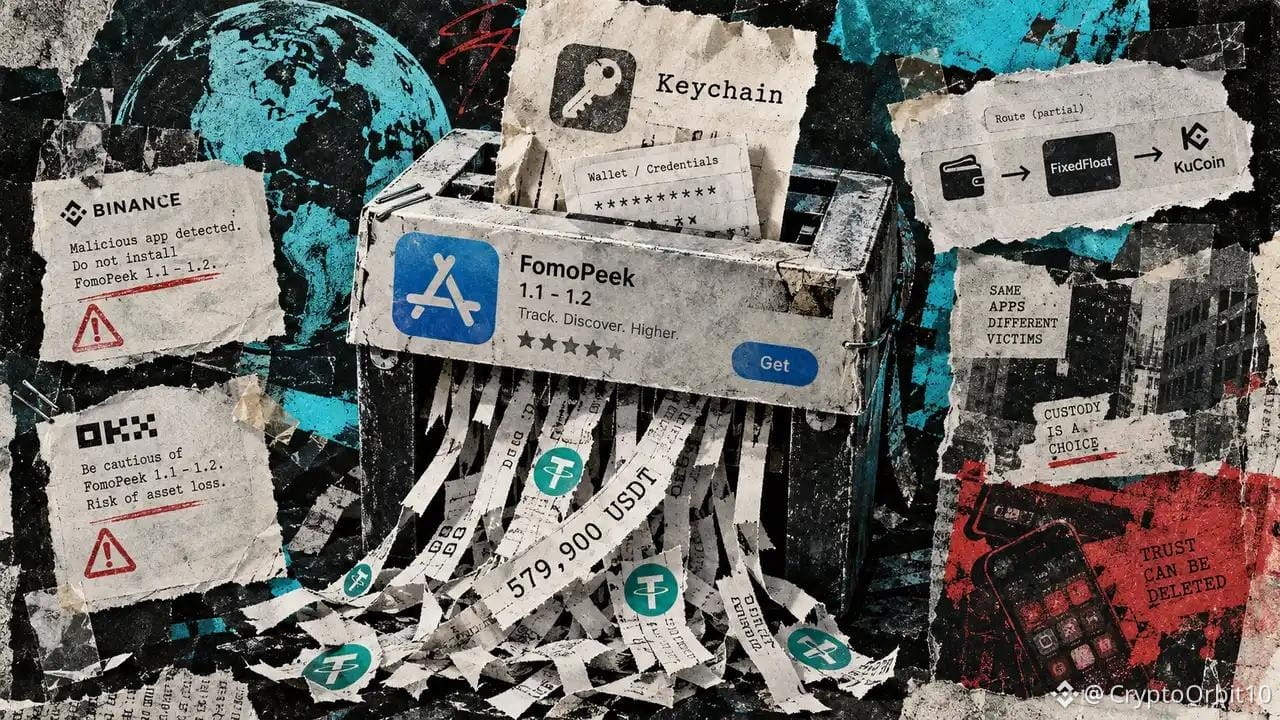
На Apple App Store был размещён «считываемый только для чтения» крипто-трекер, который связали почти с $580 000 украденных USDT.
Исследователи SlowMist и OKX обнаружили вредоносное ПО в версиях FomoPeek 1.1–1.2, которое могло выйти за пределы песочницы iOS и получить доступ к закрытым ключам и seed-фразам других приложений. Для того чтобы эксплойт получил к ним доступ, пользователям не нужно было подключать кошелёк или вводить эти данные в FomoPeek.
Исследователи SlowMist и OKX обнаружили вредоносное ПО в версиях FomoPeek 1.1–1.2, которое могло выйти за пределы песочницы iOS и получить доступ к закрытым ключам и seed-фразам других приложений. Для того чтобы эксплойт получил к ним доступ, пользователям не нужно было подключать кошелёк или вводить эти данные в FomoPeek.