



18 сентября Японская полиция совместно с Национальным центром киберкоординации, а также с Федеральным бюро расследований США, киберпреступным центром Министерства обороны США, Австралийской организацией по сигналам/Центром кибербезопасности, Федеральным ведомством по сбору информации Германии и Федеральным ведомством по охране конституции и безопасности, — шесть сторон вместе подготовили совместный доклад. Главным героем выступает хакерская группа с корейским (северокорейским) бэкграундом — WaterPlum (также известная как "Contagious Interview", дословно "Фальшивое собеседование").
Атакующая кампания "Contagious Interview" ранее уже много лет отслеживалась несколькими международными компаниями по кибербезопасности; ее часто связывают с группой Lazarus из КНДР. На этот раз японская полиция впервые официально, совместно с многонациональными структурами, раскрыла конкретный случай в стране и представила изъятые доказательства.
Ссылка на отчёт: https://www.npa.go.jp/bureau/cyber/pdf/20260918_j.pdf
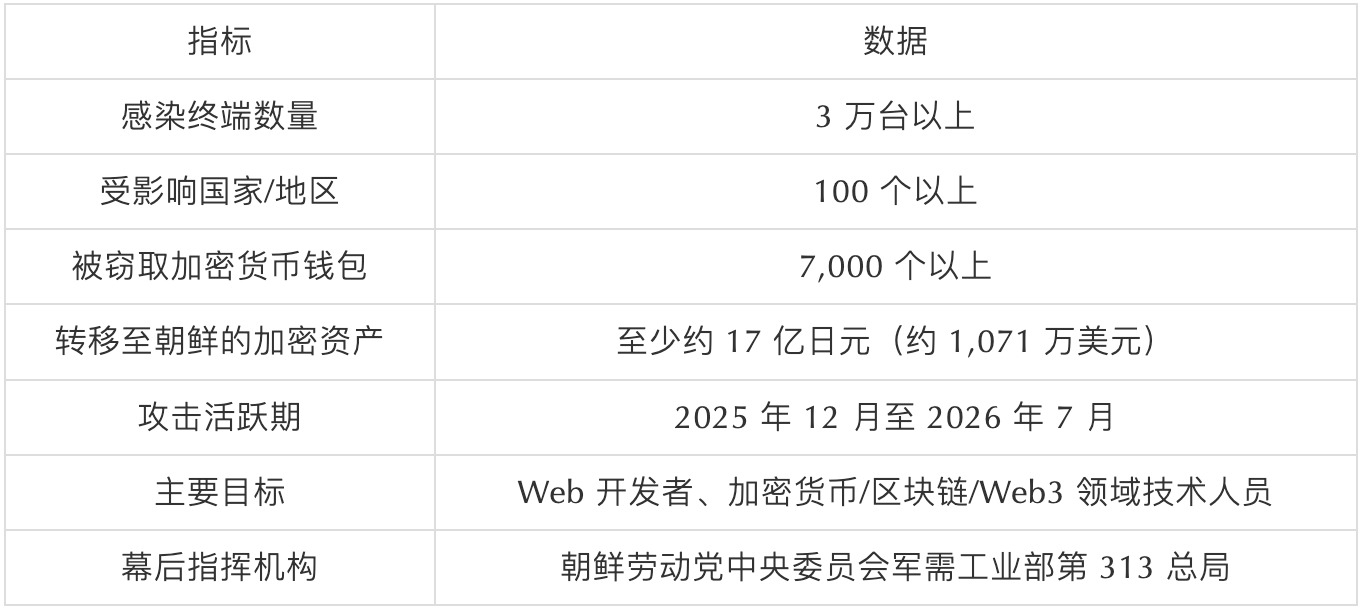
Ключевые данные
Как происходит атака
Суть схемы WaterPlum на самом деле несложная: выдавать себя за рекрутера/работодателя.
Шаг первый: размещение приманки
WaterPlum будет напрямую связываться с IT-специалистами через соцсети, сайты по найму, биржи разовых задач и рынки фрилансеров, в особенности охотясь на веб-разработчиков и инженеров из кругов разработчиков криптовалют/блокчейна. Маскировка личности может быть под AI-компанию, компанию, связанную с криптоактивами, проект NFT или же под рекрутера (хедхантера).
Шаг второй: технические ловушки на собеседовании
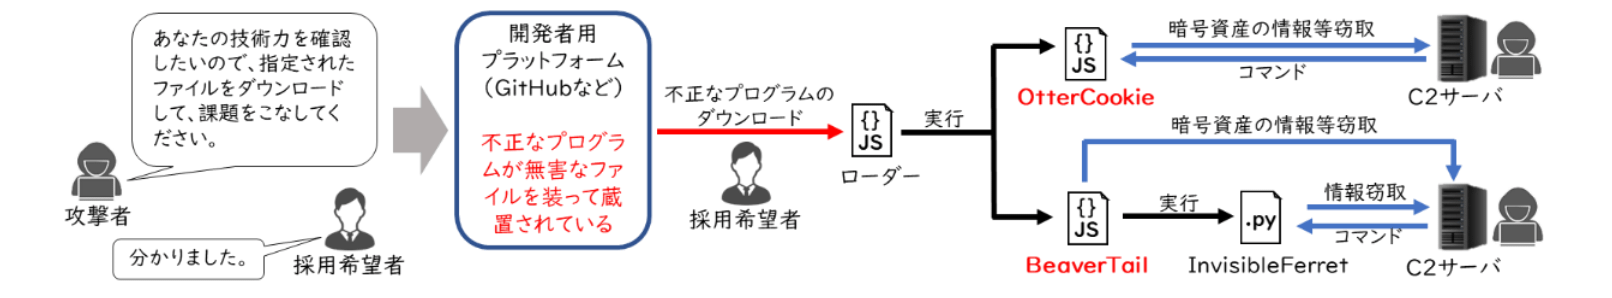
После контакта со злоумышленниками схема обычно такая: они предлагают вам пройти «техническое собеседование» или присылают задачу по программированию. В процессе решения они заставляют вас скачать «файл проекта» из репозитория кода вроде GitHub, объясняя это тем, что «помогут исправить баг в этом инструменте видеовстреч» или «нужно выполнить тест по этому шаблону».
Этот файл чаще всего и есть вредоносная программа.
Шаг третий: развертывание вредоносного ПО
В отчёте полиция отдельно перечисляет несколько связанных вредоносных программ: BeaverTail, InvisibleFerret, OtterCookie, OtterCandy, StoatWaffle.
Стоит отметить: одна из вредоносных программ под названием StoatWaffle маскируется под репозиторий проекта, связанного с блокчейном, и специально запускает код автоматически через конфигурационный файл VS Code с именем .vscode/tasks.json. То есть достаточно открыть эту папку проекта и выбрать «доверять» — код может уже начать работать в фоне, и вам даже не нужно вручную нажимать «запуск».
Полиция также особо предупреждает: получив незнакомый проект для VS Code, обязательно открывайте его в «ограниченном режиме». Когда появляется подсказка «Доверять авторам этой папки?», выбирайте «Нет», чтобы обойти эту ловушку; также не добавляйте незнакомые проекты в папки, которые вы уже ранее пометили как «доверенные», и не отключайте настройку безопасности workspace trust только ради удобства.
Шаг четвёртый: кража данных и горизонтальное перемещение
Эти вредоносные программы спрятаны внутри NPM-пакетов, которые выглядят как обычные репозитории кода. После выполнения они устанавливают бэкдор в компьютере, подключаются к удалённому серверу и начинают собирать всевозможные конфиденциальные данные: логины и пароли, сохранённые в браузере, содержимое буфера обмена, записи нажатий клавиатуры, скриншоты экрана, приватные ключи и seed/мнемонические фразы криптокошельков, а также фотографии документов удостоверения личности (например, водительские права, паспорт и т. п.).
Украденные логины и пароли — это не просто «продажа ради денег». Полиция указывает, что атакующие используют эти украденные учётные данные, чтобы затем зайти во внутреннюю сеть компании жертвы и выполнить более глубокое проникновение — например, похищать интеллектуальную собственность и двигаться дальше в корпоративной среде по горизонтали. А ещё украденные фотографии документов удостоверения личности могут быть использованы северокорейскими IT-работниками, чтобы подменить личность и вклиниться в зарубежный рынок трудоустройства, зарабатывая на подработках.
В период с декабря 2025 по июль 2026 полиция располагала следующими данными: в более чем 100 странах и регионах мира как минимум 30 тысяч компьютеров были скомпрометированы, украдена информация более чем о 7000 криптовалютных кошельков, а активы, поступившие на контролируемые кошельки WaterPlum, составили как минимум около 1,7 млрд иен (примерно 10,71 млн долларов США).
«Блокнотная ферма» (Laptop Farm), которую впервые отключили в Японии
Самая заслуживающая внимания часть этого отчёта, на самом деле, не сама вредоносная программа, а то, что полиция впервые в Японии обнаружила и разобрала «блокнотную ферму» (Laptop Farm).
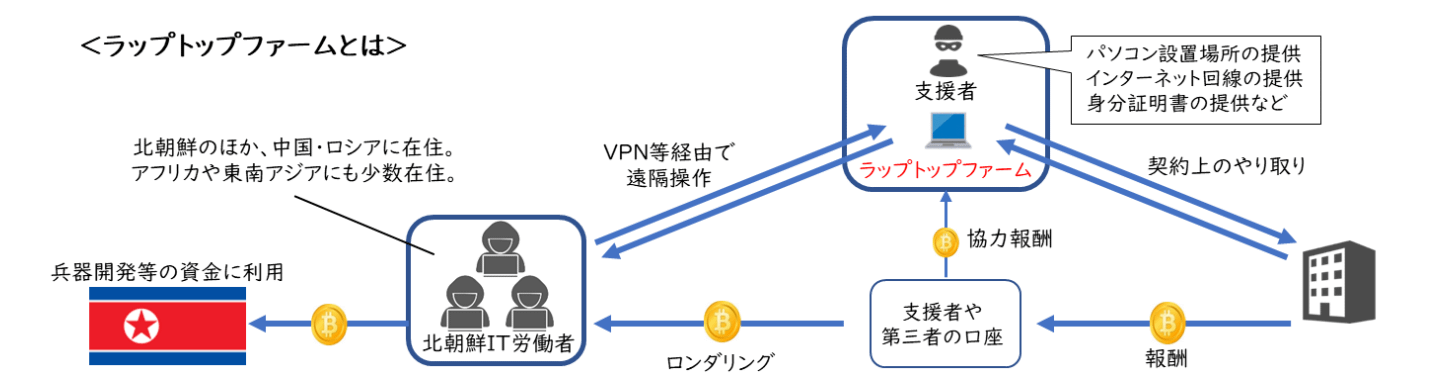
Проще говоря: северокорейские IT-работники не находятся в Японии, но они убеждают (или подкупают) кого-то, кто живёт в Японии, и ставят у этого человека компьютер, после чего удалённо управляют им, чтобы тот выполнял работу. Снаружи выглядит так, будто работу берёт «японец на месте», но реальный исполнитель может находиться далеко — в Северной Корее, Китае или России.
Японский «союзник» на территории страны (в отчёте его называют «поддерживающим лицом») делает следующее: предоставляет жильё для размещения компьютеров, обеспечивает интернет, а иногда даже даёт свои документы удостоверения личности северокорейским работникам, чтобы те могли выдавать себя за него и принимать задания. В некоторых случаях задания, взятые поддерживающим лицом, затем фактически выполняются северокорейскими IT-работниками «под ключ» по схеме «за чужой счёт»; в иных случаях собственные банковские счета поддерживающего лица назначают в качестве счетов для получения денег: деньги переводят, а потом уже пытаются как-то вывести их. Кроме того, они используют VPS-серверы, арендуемые через поддерживающих лиц, чтобы дальше скрывать реальное место выполнения работ.
Полиция установила, что с помощью таких схем северокорейские IT-работники уже вывели за рубеж криптоактивы на суммы в сотни миллионов иен, а в отчёте прямо указано, куда пошли эти деньги: на цели разработки оружия и т. п. При этом в отчёте также чётко предупреждается: выполнение заказов для северокорейских IT-работников и выплата им вознаграждения может нарушать законодательство страны и санкции против КНДР.
Инцидент bitFlyer: проникновение северокорейских IT-работников в криптовалютную биржу Японии
В мае 2025 года японская криптовалютная биржа bitFlyer получила заявку на должность инженера. Позже подтвердилось, что заявка, скорее всего, была подана северокорейскими IT-работниками; весь процесс описан в этом отчёте и приведён как очень наглядный пример.
Этот кандидат не использовал никаких посредников: он напрямую отправил резюме через официальный сайт компании. Почта для связи — Gmail. При входе в систему поиска работы у него был подключён VPN (в отчёте отдельно указали NETNUT Proxy, Astrill VPN и High Speed Rabbit Proxy). Навыки в резюме были описаны весьма «всеобъемлюще»: знание более десятка языков программирования, «мастерство» во всём — от блокчейна до облачных сервисов. Образование — выпускник какого-то университета в Европе; затем он работал в нескольких странах, переходя от одного места к другому.
bitFlyer насторожился и организовал видеособеседование. Серия деталей, которые всплыли на интервью, сейчас при просмотре назад выглядит весьма типично: внешность кандидата — как у азиата, но он утверждает, что он выходец из Малайзии, живёт в Финляндии уже много лет. Родной язык — малайский и китайский. Весь разговор вёлся по-английски, однако уровень английского явно не тянет на то образование и резюме, которые указаны в CV. Когда спрашивали о конкретных навыках из резюме, на простые вопросы он мог отвечать, а стоило копнуть глубже — начинал «увиливать», ответы были пустые.
Кроме того, есть и другие подозрительные детали: когда речь заходила о переезде в Японию ради работы, они то и дело тянули резину — «посмотрим через полгода»; настаивали на выплате зарплаты в криптовалюте; во время собеседования постоянно поглядывали в сторону на другой экран, будто зачитывали ответ; на заднем плане время от времени было слышно, как говорят посторонние; видеокартинка постоянно подтормаживала и скакали кадры.
В итоге bitFlyer выяснил, что дело нечисто, и этого человека не приняли. bitFlyer также включили в список благодарностей в этом отчёте.
Связь WaterPlum с северокорейскими IT-работниками
В отчёте Японское агентство полиции (NPA) и ФБР пришли к однозначному выводу: сетевые атакующие активности WaterPlum и действия по получению валютной выручки части северокорейских IT-работников — все это координируется Отделом военной промышленности Главного управления 313 при Трудовой партии Кореи, стоящим за ними.
Ключевое доказательство в поддержку этого вывода — совпадение IP-адресов: IP-адреса, которые использовали атакующие из WaterPlum, IP-адреса, которыми северокорейские IT-работники подключались к Laptop Farm и платформам краудсорсинга, а также IP-адрес, с которого северокорейский работник, подававший заявку в bitFlyer, входил в систему поиска работы — эти адреса совпали в нескольких местах.
В бюллетене заодно раскрыли некоторые детали о повседневной рабочей обстановке участников WaterPlum, например: они используют приложение для подмены лица на видео под названием «Magicam», чтобы проходить видеособеседования, но обычно решаются лишь на пару минут, а затем под предлогом «плохого интернета» выключают камеру. Встречая какой-то памятный день в Северной Корее, руководство может дать специальное разрешение на некоторое время поиграть (в основном в симуляторы управления), а также кого-то снимали за просмотром видео футбольных матчей. В повседневности они также тренируют произношение японского, используя программы озвучивания речи вроде «NaturalReader»; переводчики и AI-инструменты в основном применяют бесплатные версии.
Что можно сделать
Для рядовых специалистов в IT, особенно для фрилансеров, самые практичные советы такие:
Не запускайте на компьютерах для работы или работы с криптоактивами случайный код, который вам прислал незнакомец; если уж нужно протестировать — запускайте в виртуальной машине;
Если в скрипте встречаются команды вроде curl, base64, mshta или Invoke-WebRequest — не спешите выполнять. Сначала разберитесь, что именно он делает;
Как только антивирус срабатывает с предупреждением, первая реакция должна быть — отключить сеть, а не «удалить вирус и сделать вид, что всё в порядке», потому что вполне возможно, что до обнаружения информация уже была украдена;
Активы в виде кошельков рекомендуется как можно скорее перенести в новый кошелёк, мнемоническую фразу сохранить вручную и не держать её больше на компьютере;
Если позволяет ситуация, надёжнее сразу переустановить систему целиком.
Для компаний по найму и аутсорсинговых команд:
За короткое время на какой-то не очень популярной должности вдруг появляется сразу пачка резюме — стоит проявить больше бдительности;
Если в резюме кандидат перечисляет навыки особенно «обширно», на собеседовании можно задать пару дополнительных конкретных вопросов — чтобы понять, действительно ли он это знает, или просто заучил;
Упор на то, чтобы платить зарплату криптовалютой, на отказ прийти на очную встречу, и требование переводить деньги на счет третьего лица — все это сигналы, о которых стоит расспросить подробнее;
Пара разговоров о погоде в месте, где живёт кандидат, или о привычках в быту иногда быстрее выдают детали, чем экзаменационные технические вопросы.
Краткое резюме
Коротко говоря: этот отчёт — не просто ещё одно раскрытие вредоносной организации с северокорейским бэкграундом. Он показывает всё более сложную модель атаки: злоумышленники могут входить на персональные устройства через вакансии, затем переходить из персонального устройства в корпоративную сеть, а затем — через украденные учётные данные и кошельки с криптоактивами — напрямую конвертировать похищенное в деньги. Параллельно другая схема маскировки личности и инфраструктура Laptop Farm помогает этим людям выйти на рынок зарубежного IT-аутстаффинга. С одной стороны — они «вылавливают» и воруют криптоактивы через фишинг, с другой — маскируя личность, проникают на рынок зарубежных трудовых услуг; эти две линии переплетены и прикрывают друг друга.
Для частных лиц и компаний: бдительность нельзя сводить лишь к «антивирусу» — процессы найма, аутсорса, проверки личности и т. п. тоже должны включаться в модель безопасности. В финале отчёт подчёркивает: в будущем способы атак продолжат развиваться и усложняться. Компании и частные лица должны постоянно следить за предупреждениями отечественных и зарубежных структур безопасности и за отчётами, публикуемыми вендорами безопасности.