
FomoPeek iOS-приложение якобы раскрыло приватные ключи криптокошелька | Пользователей призвали действовать немедленно
Крупный инцидент в сфере безопасности iOS вызвал серьезные опасения во всем криптосообществе.
По сообщениям, исследователи безопасности из SlowMist и OKX обнаружили вредоносный код в версиях FomoPeek 1.1 и 1.2, включая фреймворк эксплуатации iOS-ядра с 8 методами атак.
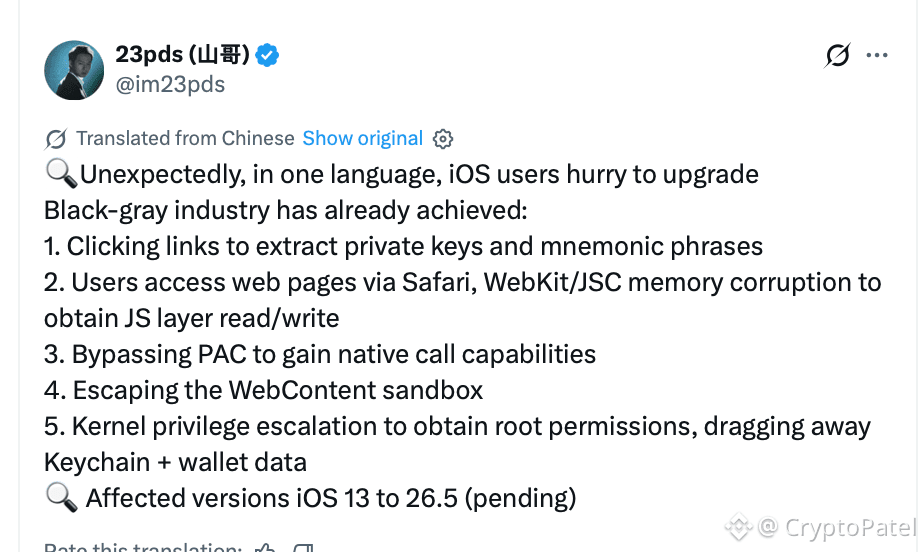
Сообщаемая цепочка атак потенциально может:
→ Обойти песочницу iOS-приложения
→ Получить доступ и расшифровать данные Keychain
→ Раскрыть приватные ключи и seed-фразы
→ Получить доступ к конфиденциальным учетным данным и файлам
→ Получать удаленные команды с внешних серверов
Ряд сообщений о краже криптовалюты, как сообщается, связывают с пользователями, которые ранее устанавливалии затронутые версии.
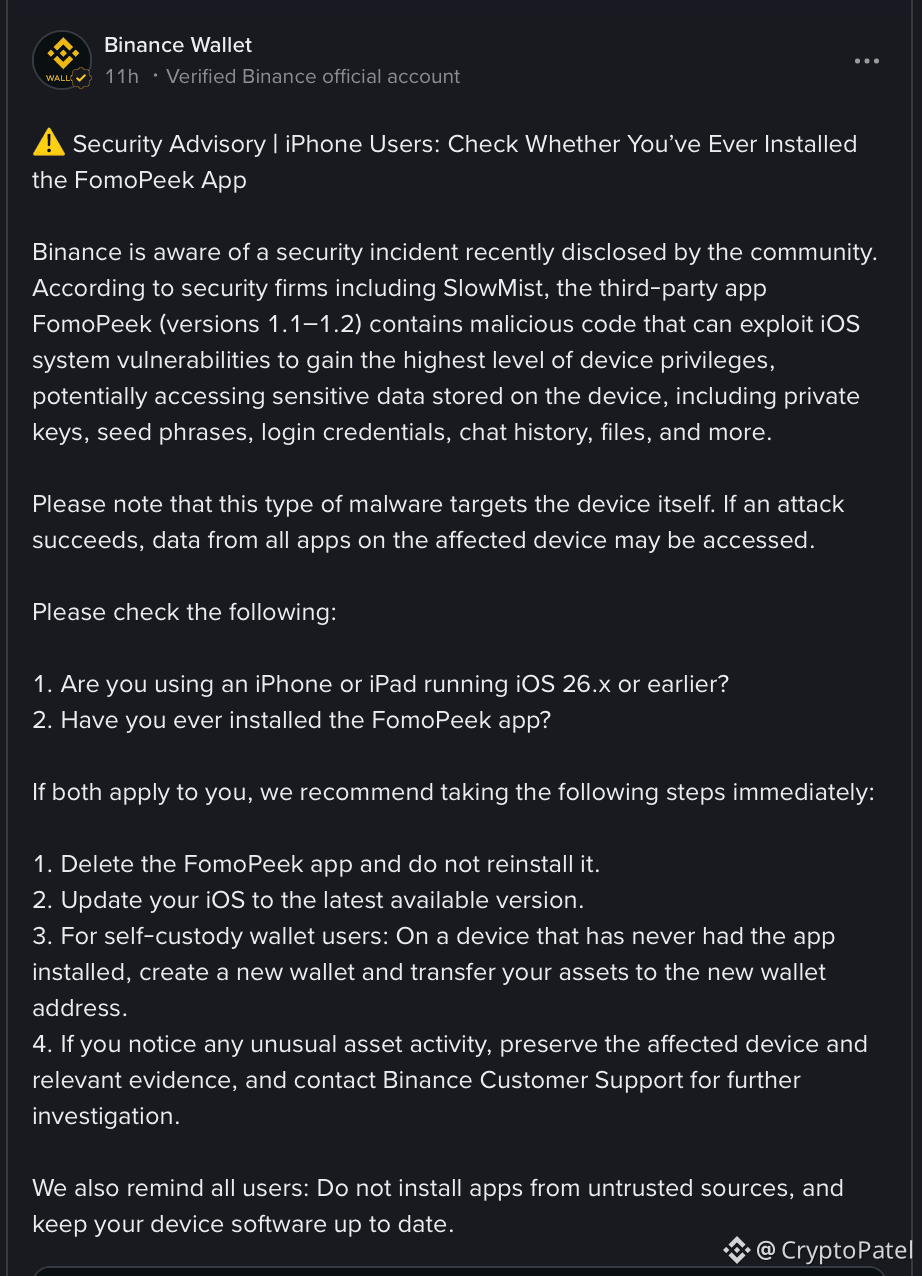
Binance Wallet призвал потенциально затронутых пользователей:
→ Немедленно удалить FomoPeek
→ Обновить iOS до последней доступной версии
→ Создать НОВЫЙ кошелек на чистом устройстве
→ Перевести оставшиеся активы в новый кошелек
→ Отслеживать кошельки на предмет подозрительных транзакций
ВАЖНО: Простое удаление FomoPeek НЕ выполняет ротацию уже раскрытой seed-фразы или приватного ключа.
Если ваши учетные данные кошелька были скомпрометированы, сами учетные данные также следует считать скомпрометированными.
Точное число пострадавших и общий объем украденной криптовалюты, как сообщается, публично не установлены.
Этот инцидент также поднимает новые вопросы о том, насколько изощренный вредоносный код может проходить процессы распространения и проверки мобильных приложений.
Оставайтесь начеку. Ваши приватные ключи — это ваш последний уровень безопасности.
Крупный инцидент в сфере безопасности iOS вызвал серьезные опасения во всем криптосообществе.
По сообщениям, исследователи безопасности из SlowMist и OKX обнаружили вредоносный код в версиях FomoPeek 1.1 и 1.2, включая фреймворк эксплуатации iOS-ядра с 8 методами атак.
Сообщаемая цепочка атак потенциально может:
→ Обойти песочницу iOS-приложения
→ Получить доступ и расшифровать данные Keychain
→ Раскрыть приватные ключи и seed-фразы
→ Получить доступ к конфиденциальным учетным данным и файлам
→ Получать удаленные команды с внешних серверов
Ряд сообщений о краже криптовалюты, как сообщается, связывают с пользователями, которые ранее устанавливалии затронутые версии.
Binance Wallet призвал потенциально затронутых пользователей:
→ Немедленно удалить FomoPeek
→ Обновить iOS до последней доступной версии
→ Создать НОВЫЙ кошелек на чистом устройстве
→ Перевести оставшиеся активы в новый кошелек
→ Отслеживать кошельки на предмет подозрительных транзакций
ВАЖНО: Простое удаление FomoPeek НЕ выполняет ротацию уже раскрытой seed-фразы или приватного ключа.
Если ваши учетные данные кошелька были скомпрометированы, сами учетные данные также следует считать скомпрометированными.
Точное число пострадавших и общий объем украденной криптовалюты, как сообщается, публично не установлены.
Этот инцидент также поднимает новые вопросы о том, насколько изощренный вредоносный код может проходить процессы распространения и проверки мобильных приложений.
Оставайтесь начеку. Ваши приватные ключи — это ваш последний уровень безопасности.