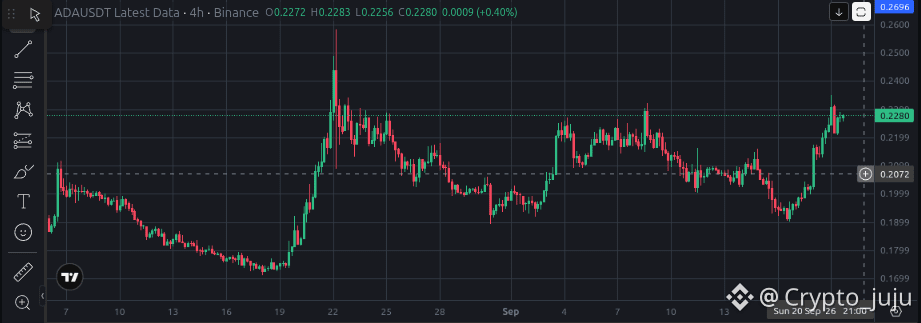
Недавний $ADA-эксплойт на Splash — еще одно напоминание о вещи, которую, как мне кажется, в DeFi часто упускают из виду. Уязвимость валидатора была исправлена, но примерно 2,42 млн ADA по‑прежнему отсутствуют. Исправление кода может остановить тот же путь атаки, однако это не возвращает ликвидность, которая уже была выведена. Меня это заставило задуматься о STON и @ston_fi. Когда вы работаете с DEX и ликвидностью, важно не только то, сколько ликвидности есть у протокола. Также нужно смотреть на инфраструктуру: как защищены контракты, как обрабатываются свопы и что происходит, когда что-то идет не так. Платформа утверждает, что ее контракты — с открытым исходным кодом и прошли аудит, а ее контракты v2 были проверены Trail of Bits. Эскроу‑контракты Omniston также прошли аудит — критических проблем не сообщалось. Очевидно, это не означает «нулевой риск». DeFi не работает так, как будто рисков не бывает. Но по мере того, как Stonfi расширяется от TON DEX до кроссчейн‑инфраструктуры, безопасность становится еще важнее. Больше цепочек — значит, больше ликвидности. Больше ликвидности — значит, больше пользователей и больше ценности, которая проходит через систему. И чем больше становится система, тем важнее правильно выстроить инфраструктуру. Вот на что в Ston я обращаю внимание помимо графика. $HBAR #Altcoin Season#

Посты
Отказ от ответственности. Содержит мнения третьих сторон. Не является рекомендацией. Binance AI не предоставляет гарантий. См. Правила и условия.