Binance hat die iOS-Altversionen-Vulnerabilität bereits im März gemeldet ⚠️
Diesmal könnte FomoPeek einen längst entdeckten iOS-Hochrisiko-Bug ausgenutzt haben – DarkSword:
Benutzer müssen keine bestimmte App herunterladen. Es genügt, in Safari auf einer Webseite auf einen bestimmten Link zu klicken,
und dann führt schädlicher Code aus, um Benutzerdaten auf dem iPhone zu stehlen
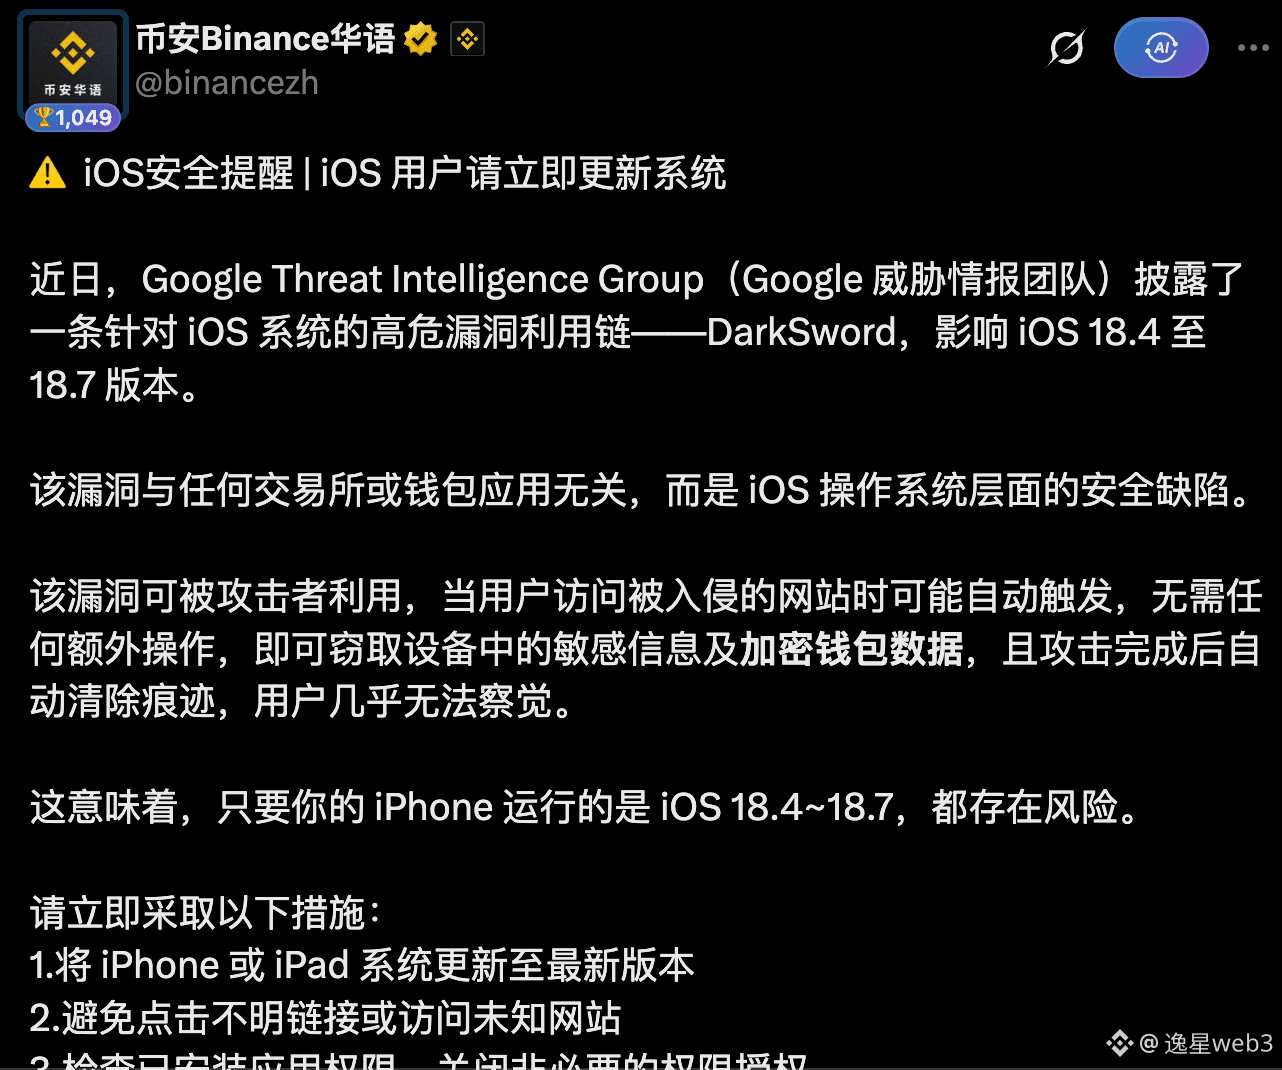
Damals hatten Binance, Google und Apple iOS-Nutzer darauf hingewiesen, das System zu aktualisieren:
Google veröffentlichte im März eine Studie zu iOS-Lücken von DarkSword
Google beobachtete, dass Angreifer unter anderem Folgendes erhalten können:
E-Mails, Anrufprotokolle, Kontakte
Geräte-Keychain
Fotos, Notizen, iCloud Drive
Safari-Verlauf, Lesezeichen und Cookies
Daten von Krypto-Wallets
Liste der installierten Apps und alle Dateien der Apps
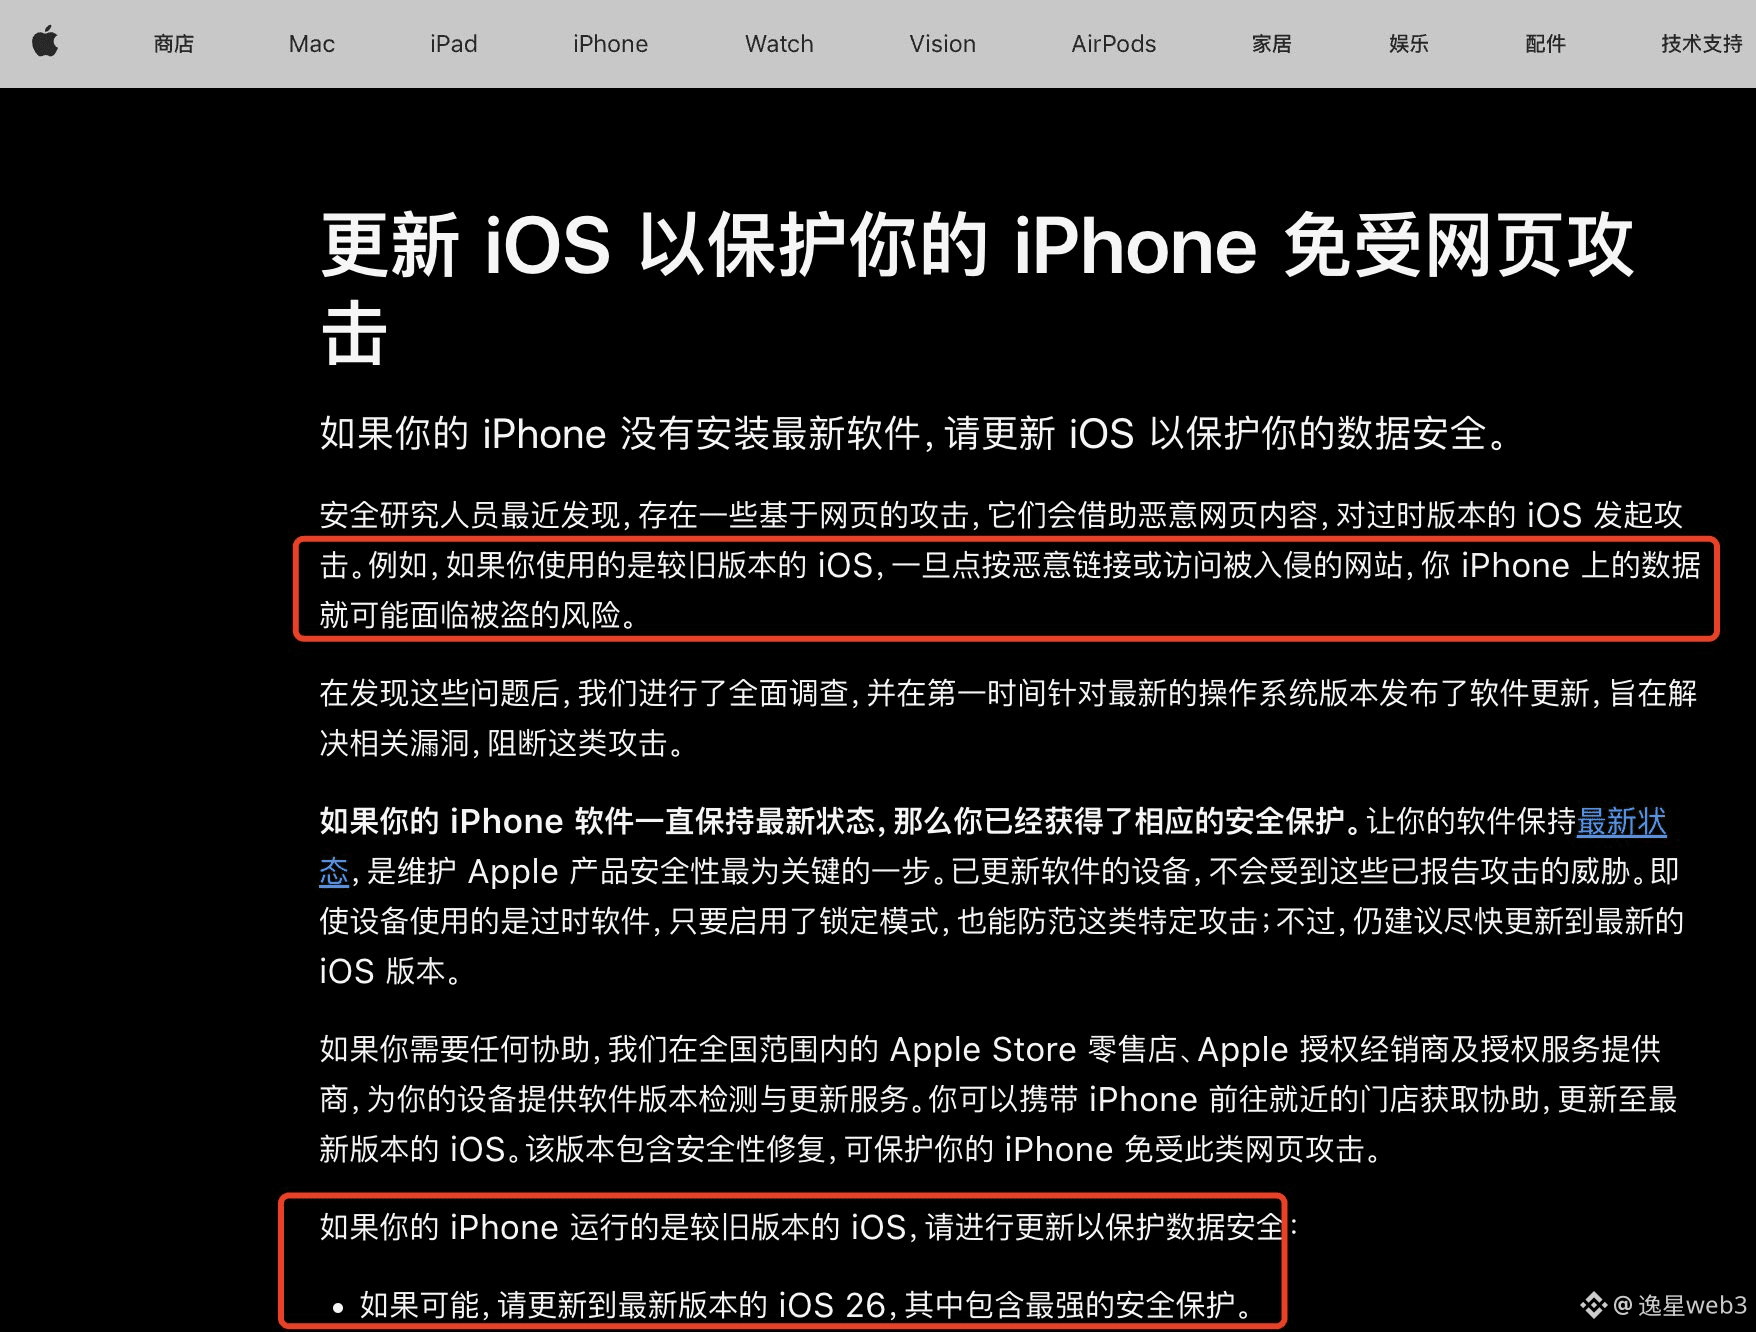
Apple wies in seinem Sicherheitsbulletin im April darauf hin, dass Nutzer auf das neueste System aktualisieren sollen
Dabei wurde jedoch weder der Name der Schwachstelle noch der Umfang der Lecks genannt – lediglich, dass Nutzer so schnell wie möglich aktualisieren sollen
Das heißt: FomoPeek ist nur ein Einstiegspunkt, der den Nutzern vorgaukelt, dass die im App Store heruntergeladenen Apps sicher seien
Selbst wenn keine App installiert ist, kann beim Klicken auf einen unklaren Link in Safari dennoch schädlicher Code ausgeführt werden
Daher sollten alle iOS-26-Unterhalb-Nutzer auf iOS 26.7 oder iOS 27 aktualisieren
#iOS #安全漏洞
Diesmal könnte FomoPeek einen längst entdeckten iOS-Hochrisiko-Bug ausgenutzt haben – DarkSword:
Benutzer müssen keine bestimmte App herunterladen. Es genügt, in Safari auf einer Webseite auf einen bestimmten Link zu klicken,
und dann führt schädlicher Code aus, um Benutzerdaten auf dem iPhone zu stehlen
Damals hatten Binance, Google und Apple iOS-Nutzer darauf hingewiesen, das System zu aktualisieren:
Google veröffentlichte im März eine Studie zu iOS-Lücken von DarkSword
Google beobachtete, dass Angreifer unter anderem Folgendes erhalten können:
E-Mails, Anrufprotokolle, Kontakte
Geräte-Keychain
Fotos, Notizen, iCloud Drive
Safari-Verlauf, Lesezeichen und Cookies
Daten von Krypto-Wallets
Liste der installierten Apps und alle Dateien der Apps
Apple wies in seinem Sicherheitsbulletin im April darauf hin, dass Nutzer auf das neueste System aktualisieren sollen
Dabei wurde jedoch weder der Name der Schwachstelle noch der Umfang der Lecks genannt – lediglich, dass Nutzer so schnell wie möglich aktualisieren sollen
Das heißt: FomoPeek ist nur ein Einstiegspunkt, der den Nutzern vorgaukelt, dass die im App Store heruntergeladenen Apps sicher seien
Selbst wenn keine App installiert ist, kann beim Klicken auf einen unklaren Link in Safari dennoch schädlicher Code ausgeführt werden
Daher sollten alle iOS-26-Unterhalb-Nutzer auf iOS 26.7 oder iOS 27 aktualisieren
#iOS #安全漏洞