6 000 XMR — это не самая важная часть взлома Revolut.
Более интересный вопрос: как, по сообщениям, злоумышленникам вообще удалось получить данные клиентов.
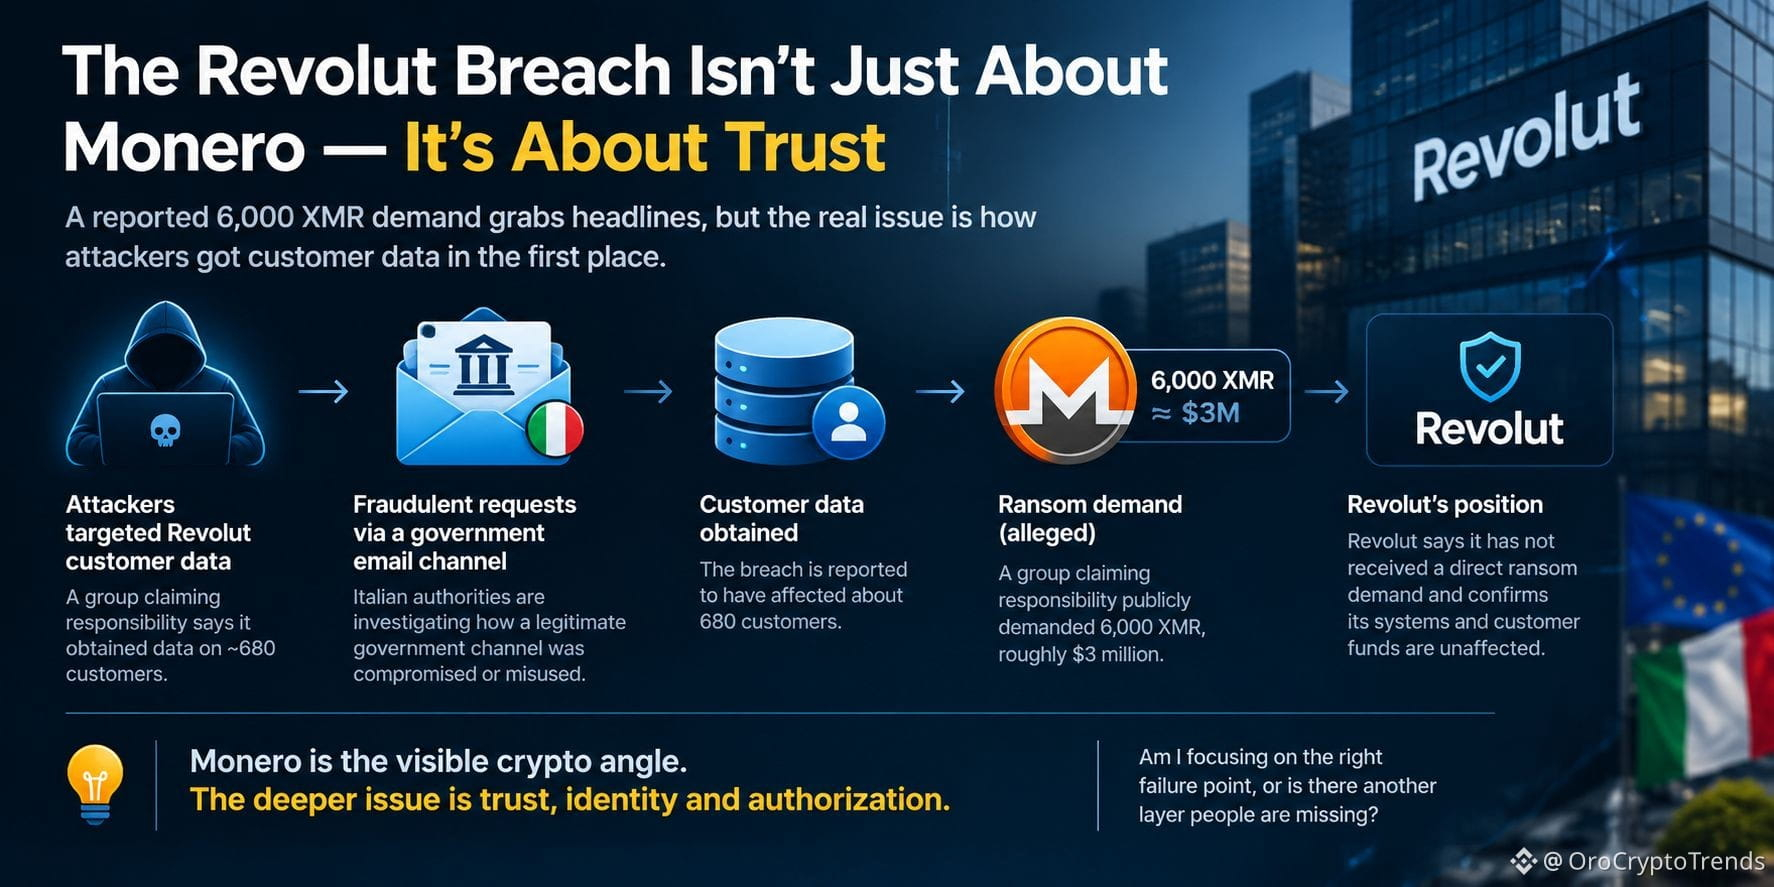
Группа, взявшая на себя ответственность за инцидент, публично потребовала 6 000 XMR — примерно $3 млн — при этом угрожая продать данные, связанные с сотнями клиентов Revolut. Сообщается, что взлом затронул около 680 клиентов.
Но здесь есть важное различие: Revolut говорит, что не получал прямых требований о выкупе от этой группы. Поэтому я бы трактовал сумму 6 000 XMR как публичное заявление предполагаемых злоумышленников, а не как доказательство активных переговоров по выкупу.
Это меняет то, как я читаю эту историю.
Очевидный крипто-нарратив звучит так: «хакеры использовали Monero для выкупа».
Я думаю, что это упускает более важную проблему.
Сообщаемый сбой произошёл до требования выкупа. Мошеннические запросы, которые якобы приходили из легитимного адресного канала электронной почты итальянского правительства, по всей видимости, использовались для получения конфиденциальной информации о клиентах. Итальянские власти расследуют инцидент.
Это проблема доверительной архитектуры.
Финансовое учреждение может иметь сильную инфраструктуру и при этом оставаться уязвимым, если процесс, используемый для проверки официального запроса, можно обойти.
Monero — это заметная крипто-часть. Более глубокий урок — про идентификацию, авторизацию и институциональное доверие.
Я правильно фокусируюсь на точке отказа, или есть ещё один слой, который люди упускают?
#XMR $XMR
Более интересный вопрос: как, по сообщениям, злоумышленникам вообще удалось получить данные клиентов.
Группа, взявшая на себя ответственность за инцидент, публично потребовала 6 000 XMR — примерно $3 млн — при этом угрожая продать данные, связанные с сотнями клиентов Revolut. Сообщается, что взлом затронул около 680 клиентов.
Но здесь есть важное различие: Revolut говорит, что не получал прямых требований о выкупе от этой группы. Поэтому я бы трактовал сумму 6 000 XMR как публичное заявление предполагаемых злоумышленников, а не как доказательство активных переговоров по выкупу.
Это меняет то, как я читаю эту историю.
Очевидный крипто-нарратив звучит так: «хакеры использовали Monero для выкупа».
Я думаю, что это упускает более важную проблему.
Сообщаемый сбой произошёл до требования выкупа. Мошеннические запросы, которые якобы приходили из легитимного адресного канала электронной почты итальянского правительства, по всей видимости, использовались для получения конфиденциальной информации о клиентах. Итальянские власти расследуют инцидент.
Это проблема доверительной архитектуры.
Финансовое учреждение может иметь сильную инфраструктуру и при этом оставаться уязвимым, если процесс, используемый для проверки официального запроса, можно обойти.
Monero — это заметная крипто-часть. Более глубокий урок — про идентификацию, авторизацию и институциональное доверие.
Я правильно фокусируюсь на точке отказа, или есть ещё один слой, который люди упускают?
#XMR $XMR