


Проблема, которую она хочет решить, очень проста:
Когда задачу, данные, сообщение или операцию в блокчейне выполняет какая-то система — кто должен доказать, что это действительно правда, что это правильно и что никто из централизованных узлов не подменил данные?
У DeepSafe своя собственная позиция:
Universal Verification Layer, Универсальный уровень верификации.
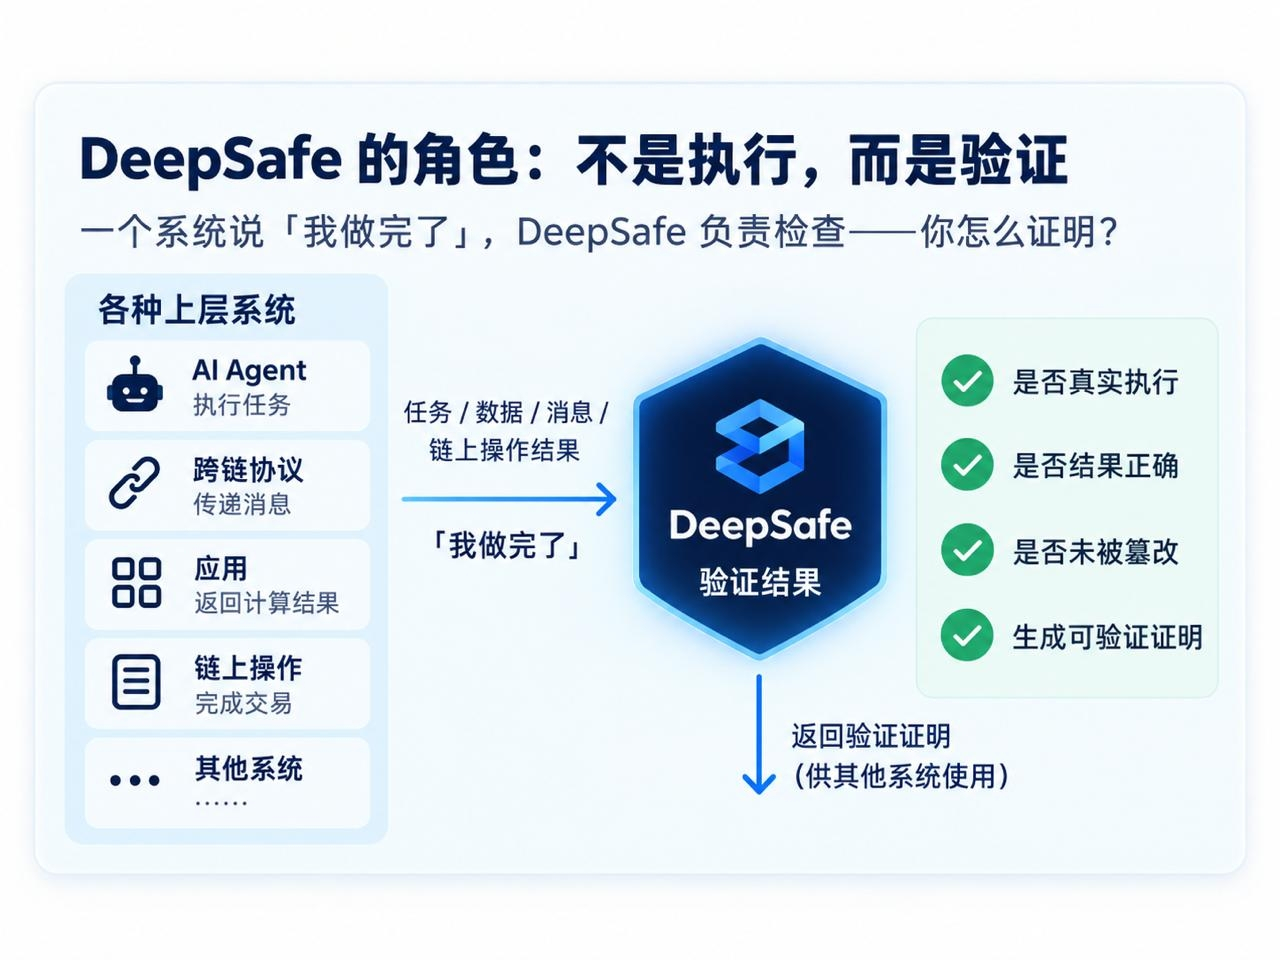
📍 По сути, она хочет создать автономную сеть верификации.
Независимо от того, к какому уровню подключены AI Agent, кроссчейн‑протоколы, приложения или другие системы, которым нужно доверенное выполнение, DeepSafe хочет предоставить внешнюю верификацию.
Если по‑простому:
Система говорит: «Я всё сделал», — а DeepSafe отвечает за проверку…
Как вы это докажете?
🗝️ Первый. Какую именно проблему в действительности решает DeepSafe?
Сегодня многие приложения по сути опираются на очень простую модель доверия:
Сервер говорит вам, каким был результат — и вы по умолчанию ему верите.
Какой-то узел сообщает, что сообщение уже исполнено — и вы по умолчанию ему верите.
Какая-то система возвращает результат — и вы по умолчанию считаете, что она не делает злоупотреблений.
В сценариях с низкой ценностью это не такая большая проблема.
Но как только дело доходит до денег, активов, кроссчейна или автоматизированного исполнения, риск доверия единой точке начинает резко увеличиваться.
Так что то, что хочет сделать DeepSafe, — это не просто выполнить эти задачи самостоятельно.
А вместо этого — добавляет слой к задаче:
Верифицируемость.
Например:
Какой-то агент выполнил транзакцию.
DeepSafe не отвечает за проведение транзакции вместо этого — он верифицирует результат исполнения.
Какая-то система передаёт кроссчейн-сообщение.
DeepSafe не отвечает за то, что именно содержится в сообщении — он проверяет, было ли это сообщение корректно создано и корректно передано.
Чтобы вычислительный результат был принят другими системами.
DeepSafe хочет, чтобы пользователям не приходилось просто верить поставщику результата.
Вот в чём ключевая логика так называемого Verification Layer.
📍Второе. Что такое CRVA?
Ключевое в DeepSafe — это CRVA-верификационная сеть.
Там задействуются разные технологии вроде Ring VRF, MPC, TEE, ZKP и т.д.
Эти английские названия выглядят довольно сложными, но на самом деле не нужно воспринимать их как что-то мистическое.
Это можно просто разложить на несколько частей:
🔻 Случайный выбор валидаторов снижает риск долгосрочного контроля системы фиксированными узлами;
🔻 Множественные участвующие стороны совместно выполняют верификацию, чтобы итог не зависел полностью от одного единственного субъекта;
🔻 Используя доверенные среды исполнения вроде TEE, снижается вероятность вмешательства извне в процесс исполнения;
🔻 И затем — с помощью криптографических инструментов вроде ZKP — получить верифицируемое доказательство результата.
Собрав эти вещи вместе, в итоге всё сводится к одному вопросу:
Как максимально снизить риск того, что «один узел решает всё».
Я думаю, это самое важное для понимания DeepSafe.
Технических терминов много, но по сути проект не так уж сложен.
Он делает вот что:
децентрализованная верификация.
🗝️ Три. Почему это называется «универсальный уровень верификации»?
Потому что DeepSafe не хочет быть привязанным лишь к одному конкретному сценарию.
Если речь просто о том, чтобы дать какому-то AI Agent верификацию, то по сути это ближе к плагину для агента.
Если он обслуживает только кроссчейн, то он скорее похож на Bridge Verification Network.
Но DeepSafe хочет построить ещё более «нижний» слой:
Пока у какой-то системы есть потребность «чтобы результат был верифицирован третьей стороной», теоретически она может подключиться.
Поэтому он делает акцент на Universal.
И это тоже довольно типичный инфраструктурный подход для этого проекта:
Он не производит напрямую конечный продукт, а предоставляет вышележащим системам доверительные возможности.
Если в итоге эта позиция сможет заработать, её ценность не будет зависеть лишь от того, успешно ли один конкретный сценарий; она будет зависеть от того, сможет ли она стать сетью верификации, которую совместно вызывают разные системы.
Конечно, в этом и сложность.
«Универсальность» означает высокий потолок.
Но это также означает необходимость совместимости с большим количеством сценариев, а также с потребностями разработчиков и бизнеса.
📍Четыре. DeepSafe — это не внезапно переформатированный AI-проект
На мой взгляд, это стоит выделить отдельно.
Предшественником DeepSafe была Bool Network.
Начиная с 2024 года команда развивает направления вроде верификационной сети, BTC-кроссчейна, TEE, CRVA и т.д.
То есть сегодня он говорит про Verification, но это не так, что после того, как «взлёта» добился AI Agent, внезапно упаковали прежний проект в концепцию AI.
Изначально он изучал доверенное исполнение и верификацию.
На данный момент уже запущен DeepSafe Beta Mainnet.
Его нативный токен — DEF, общее количество составляет 1 млрд монет.
В GitHub тоже видно записи о непрерывной разработке.
Ранее проект уже раскрывал раунд Seed на 3 млн долларов; в числе участников — Antalpha Ventures, ViaBTC Capital, Gate Ventures, Spark Digital Capital, CKB Eco Fund и т.д.
По крайней мере по временной шкале видно, что его техническая траектория непрерывна.
Это куда сильнее, чем просто «сменить название и хайпануть на AI».
🗝️ Пять. Я думаю, что DeepSafe нужно доказать не технику, а спрос
У проектов такого типа — верификационных сетей — часто есть одна проблема:
Технологически всё выглядит довольно целостно.
Всё есть: криптография, TEE, MPC, ZK.
Диаграмма архитектуры тоже выглядит отлично.
Но в итоге не находится достаточно много приложений, которые готовы вызывать это.
Вот это и есть главный риск.
Потому что в итоге инфраструктура должна ответить на один вопрос:
Кто будет платить за эту инфраструктуру?
Для DeepSafe, я думаю, дальше стоит наблюдать не за тем, сколько ещё техмодулей он подключит.
А не только с несколькими более реалистичными показателями:
Есть ли реальное применение, которое постоянно вызывает сеть верификации;
Сможет ли расти объём запросов на верификацию;
Появились ли действительно непреложные потребности в сценариях AI, кроссчейна или ончейн-автоматизации;
Готовы ли разработчики брать на себя дополнительные издержки на верификацию и задержки;
И в итоге DEF сможет ли установить реальную связь с объёмом использования сети.
Эти вещи важнее, чем просто объявить пару Partnership.
📍Так что, если сейчас попросить меня дать DeepSafe позиционирование:
Я буду рассматривать это как инфраструктурный проект, который поддерживает рост требований к «верифицируемым вычислениям / верифицируемому исполнению».
Его преимущество в том, что маршрут довольно связный: кроме того, ещё во времена Bool Network у него уже была накоплена техническая база, а не старт с нуля.
Но у этой проблемы есть и очень типичный характер:
Станет ли уровень верификации самостоятельным и достаточно крупным рынком?
Пока ещё нельзя заранее дать ответ.
DeepSafe нужно доказать не то, что «Verification важен».
Само по себе это утверждение не вызывает особых споров.
По-настоящему сложное — это:
Готов ли рынок заплатить именно за Verification отдельно?
Если в будущем он сможет пройти путь от «технической верификационной сети» к «инфраструктуре, которую вызывают множество приложений», то этот проект будет считаться завершившим самый ключевой шаг.
До этого я бы скорее поместил это в список наблюдения.
Техническая траектория уже есть, дальше нужно смотреть на использование.