
🚨 Цепочка поставок ПО: защищать нужно не только ваш код
Когда люди думают о безопасности приложений, они часто представляют, что нужно защитить только свой исходный код.
Но современные приложения почти никогда не создаются полностью с нуля.
Им приходится опираться на:
Библиотеки с открытым исходным кодом
Пакеты
Контейнерные образы
Инструменты CI/CD
Облачные сервисы
Сторонние API
Системы сборки
Плагины
Инструменты разработчика
Это создает крайне важную вещь:
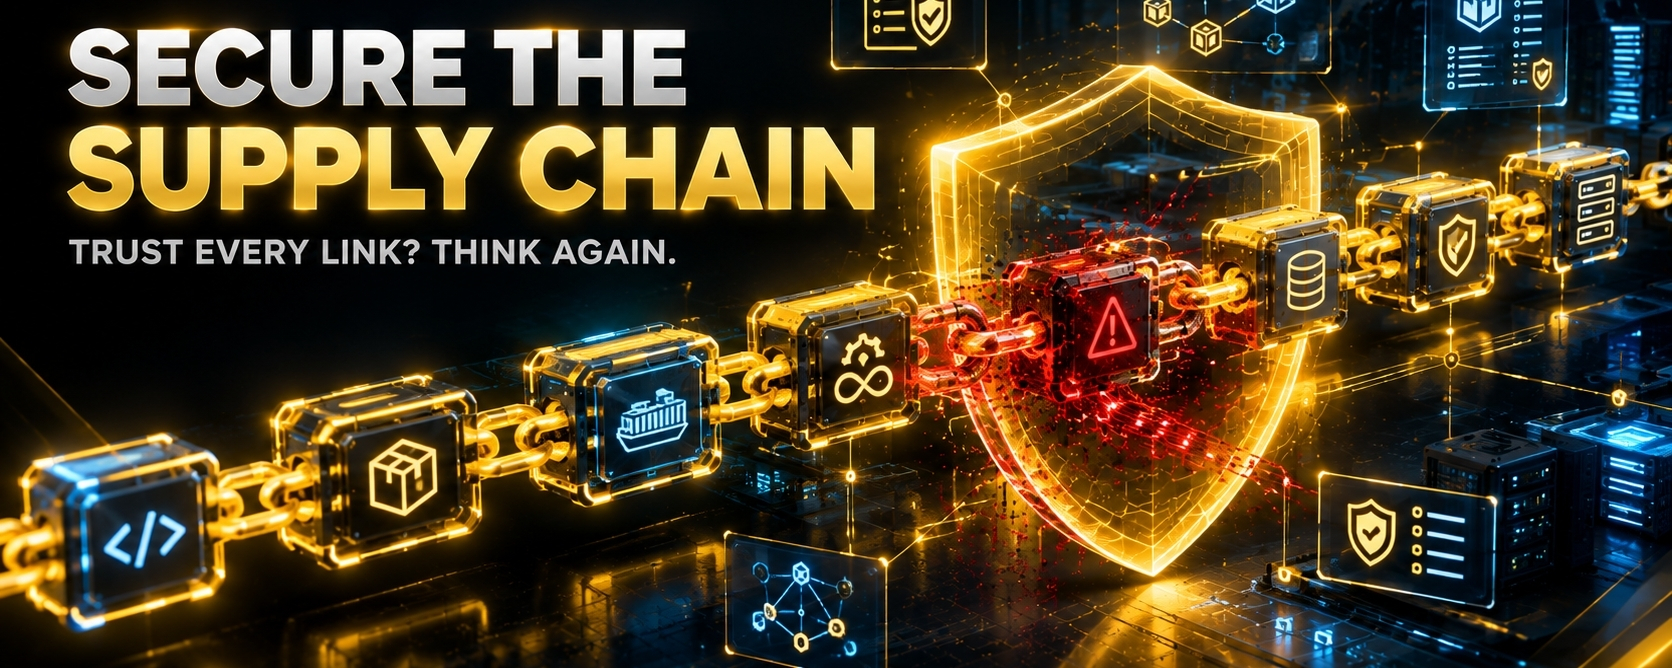
Цепочка поставок ПО.
И злоумышленники все чаще понимают, что атака на цепочку поставок может быть эффективнее, чем прямое нападение на конечное приложение.
🧩 Что такое атака на программную цепочку поставок?
Представьте, что приложение зависит от 50 внешних компонентов.
Вместо атаки на само приложение злоумышленник может попытаться скомпрометировать один из этих компонентов.
Затем вредоносное изменение может «протечь» вниз по цепочке в приложения, которые ему доверяют.
Так возникает цепочка:
Сторонний поставщик → Зависимость → Сборка → Приложение → Промышленная эксплуатация
Один скомпрометированный элемент может потенциально затронуть множество систем.
⚠️ Почему это так сложно?
Современная разработка движется быстро.
Разработчики устанавливают пакеты.
Системы CI/CD автоматически собирают приложения.
Контейнеры автоматически развертываются.
Инфраструктуру можно создавать с помощью кода.
Автоматизация — мощный инструмент.
Но автоматизация также может усиливать ошибки.
Если небезопасный компонент попадает в автоматизированный конвейер, он может пройти через несколько сред, прежде чем кто-то заметит.
📦 Введите SBOM
Одна важная практика безопасности — Software Bill of Materials, обычно известная как SBOM.
Думайте о SBOM как о списке ингредиентов для программного обеспечения.
Это помогает организациям понять:
Какие компоненты существуют
Какие версии используются
Откуда берутся зависимости
Какие компоненты могут быть уязвимыми
Что может быть затронуто недавно обнаруженной уязвимостью
Нельзя эффективно защитить то, чего вы не знаете, что вы запускаете.
🔐 Как DevSecOps может помочь
Безопасность можно встроить на протяжении всего жизненного цикла разработки.
План
Определите требования к безопасности.
Код
Используйте практики безопасной разработки.
Собирайте
Сканируйте зависимости и артефакты.
Тестируйте
Выполняйте автоматизированное тестирование безопасности.
Пакет
Проверяйте образы и программные артефакты.
Развертывайте
Применяйте политики безопасности.
Мониторьте
Обнаруживайте подозрительное поведение.
Улучшайте
Учитесь на результатах и инцидентах.
🛡️ Важные меры контроля цепочки поставок
Организации могут усилить свои конвейеры с помощью:
Сканирование зависимостей
SAST
Сканирование контейнеров
Обнаружение секретов
Генерация SBOM
Проверка артефактов
Подписанные релизы
Проверенные репозитории
Разрешения CI/CD по принципу минимальных привилегий
Управление зависимостями
Непрерывный мониторинг
🤖 ИИ меняет уравнение
ИИ-ассистенты для написания кода ускоряют разработку ПО.
Это действительно мощно.
Но сгенерированный код всё равно должен:
Обзор → Тестирование → Сканирование → Проверка
ИИ может быстро генерировать код.
Это не гарантирует автоматически безопасный код.
Та же логика применима к зависимостям и автоматизации.
🚀 Финальная мысль
Современная безопасность ПО больше не заключается только в защите исходного кода.
Вам нужно понимать всё, что влияет на конечный продукт.
Знайте свои зависимости.
Знайте свой процесс сборки.
Знайте свои артефакты.
Знайте свои разрешения.
Потому что в современной кибербезопасности:
Ваша безопасность настолько сильна, насколько силен экосистемный фундамент, которому вы доверяете.