
Недавно токен ONE от Harmony столкнулся с крупным инцидентом в сфере безопасности.
12 августа Harmony подтвердила, что злоумышленники воспользовались уязвимостью в своей межшардовой системе верификации квитанций, что позволило ранее обработанным квитанциям быть повторно воспроизведенными и использованными для создания несанкционированных токенов ONE.
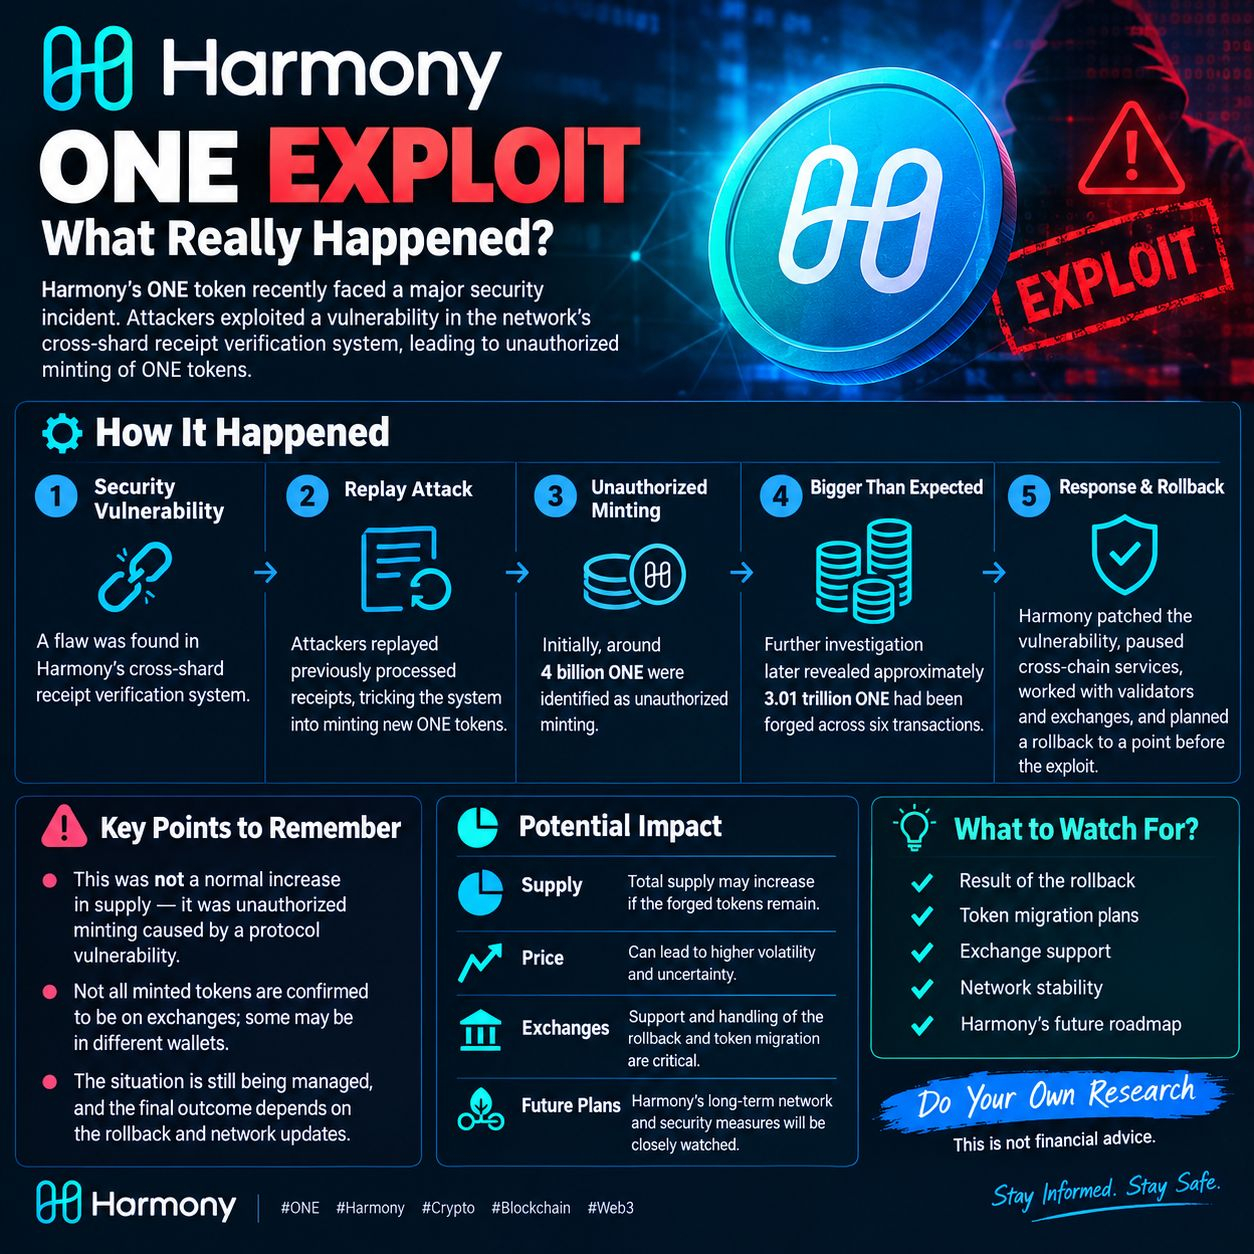 $
🔹 Первичное обнаружение: Около 4 миллиардов ONE были выявлены как несанкционированная эмиссия.
🔹 Позднее расследование: Harmony восстановила ход инцидента и выяснила, что примерно 3,01 трлн ONE были подделаны в шести транзакциях.
🔹 Ответ: Harmony устранила уязвимость, приостановила кроссчейн-сервисы и работала с валидаторами и биржами.
🔹 Откат: Впоследствии Harmony планировала откат к точке до эксплойта, чтобы удалить поддельное состояние.
⚠️ Важно: Это было не просто обычное увеличение предложения. Это был несанкционированный минтинг, вызванный уязвимостью протокола.
Для всех, кто следит за $ONE: ключевые моменты, за которыми стоит наблюдать, — это результат отката, планы миграции токенов, поддержка бирж и будущие сетевые планы Harmony.
Проведите собственное исследование. Это не финансовый совет.
#Harmony #ONE #ONEUSDT #Crypto #Blockchain #CryptoNews #Web3 #Security #Altcoins