
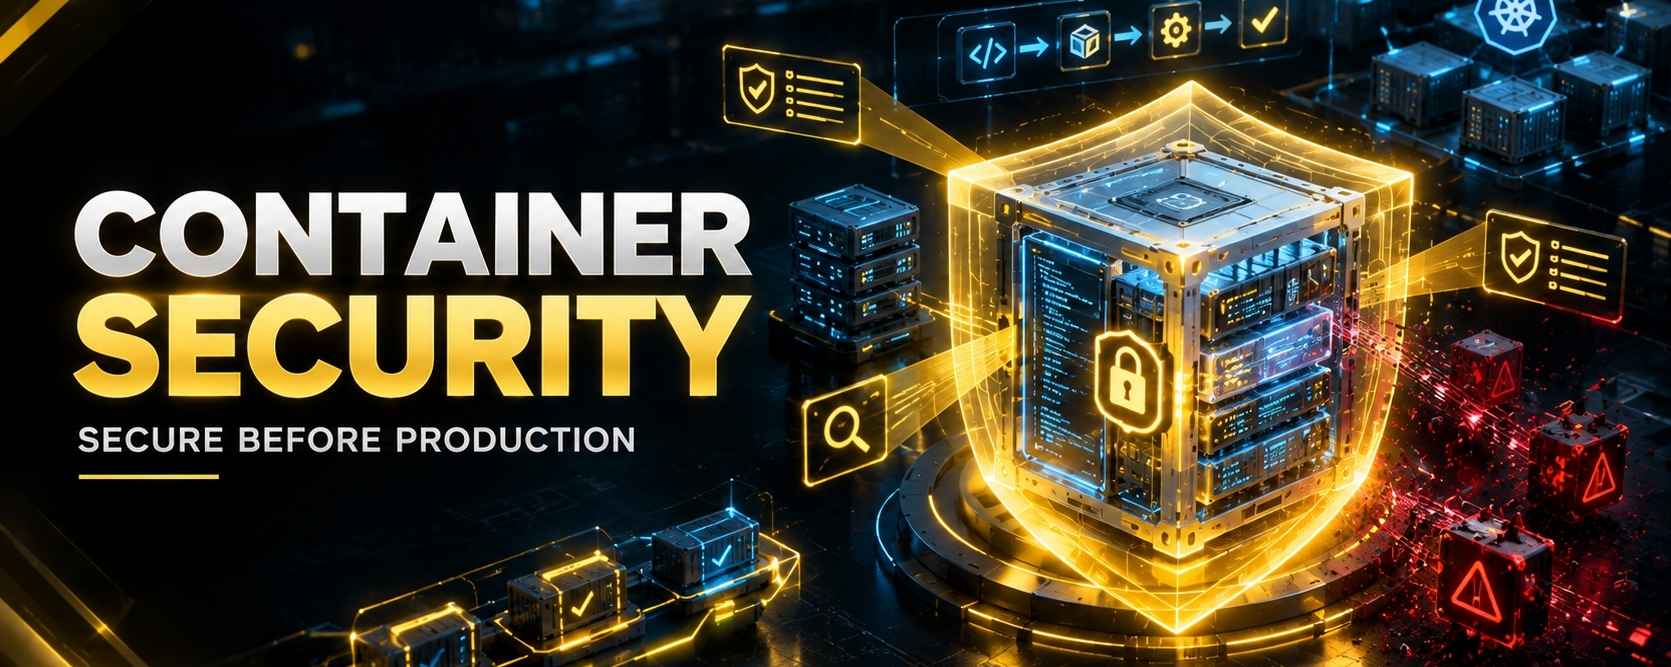
🐳 Безопасность контейнеров: защита приложений от образа до продакшена
Контейнеры преобразили современную разработку ПО.
Они позволяют разработчикам упаковывать приложения и зависимости в переносимые среды, которые могут стабильно работать на разных системах.
Но контейнеры не становятся автоматически безопасными.
Уязвимый образ контейнера может переносить проблемы безопасности прямо в продакшн.
Вот почему безопасность контейнеров должна начинаться еще до развертывания.
🔍 Где может дать сбой безопасность контейнеров?
Подумайте о жизненном цикле контейнера:
Код → Зависимости → Образ → Реестр → Развертывание → Выполнение
Безопасность должна следовать по всему пути.
1️⃣ Уязвимые зависимости
Приложение может зависеть от устаревших пакетов, содержащих известные уязвимости.
Сборка контейнера не устраняет эти уязвимости.
Он их упаковывает.
Вот почему проверка зависимостей должна выполняться во время разработки и в CI/CD.
2️⃣ Небезопасные базовые образы
Контейнеры обычно начинаются с базовых образов.
Если в базовом образе есть ненужные пакеты или известные уязвимости, каждое приложение, собранное поверх него, унаследует проблему.
Используйте:
Надёжные базовые образы
Минимальные образы
Регулярные обновления
Сканирование уязвимостей
3️⃣ Секреты внутри образов
Одна из самых опасных ошибок — размещать учетные данные напрямую внутри образов контейнеров.
Примеры включают:
Ключи API
Пароли
Токены
Учётные данные облака
Приватные ключи
Если образ загружается в реестр, эти секреты могут отправиться вместе с ним.
Секреты следует управлять отдельно от образов приложений.
4️⃣ Запуск с чрезмерными привилегиями
Контейнеры должны получать только те разрешения, которые им действительно нужны.
Запуск всего с ненужными привилегиями увеличивает потенциальный ущерб, если приложение будет скомпрометировано.
Это напрямую связано с принципом:
Принцип наименьших привилегий.
5️⃣ Ненадёжные образы контейнеров
Продакшн-среда не должна слепо доверять каждому образу, доступному в интернете.
Организациям следует установить доверенные источники образов и средства защиты вокруг своих реестров.
🛡️ Построение конвейера безопасности контейнеров
Зрелый процесс безопасности контейнеров может выглядеть так:
Код разработчика
↓
SAST
↓
Сканирование зависимостей
↓
Сборка контейнера
↓
Сканирование образа
↓
Генерация SBOM
↓
Контроль реестра
↓
Безопасность развертывания
↓
Мониторинг во время выполнения
Это превращает безопасность в непрерывный процесс, а не в финальную контрольную точку.
☁️ Контейнеры + Kubernetes
Контейнеры часто разворачивают через платформы оркестрации, такие как Kubernetes.
Это добавляет дополнительные уровни безопасности:
Безопасность кластера
Идентификация и контроль доступа
Сетевые политики
Управление секретами
Безопасность рабочих нагрузок
Контроль доступа при поступлении (Admission controls)
Мониторинг во время выполнения
Поэтому безопасность контейнеров не стоит рассматривать как один-единственный сканер.
Это экосистема.
🚀 Итоговая мысль
Контейнеры делают доставку ПО быстрее.
Скорость без безопасности также может ускорить распространение уязвимостей.
Цель не в том, чтобы:
«Просканируйте контейнер один раз».
Цель:
Собирайте безопасно → Сканируйте непрерывно → Развертывайте безопасно → Постоянно мониторьте.
Это основа современной безопасности контейнеров.