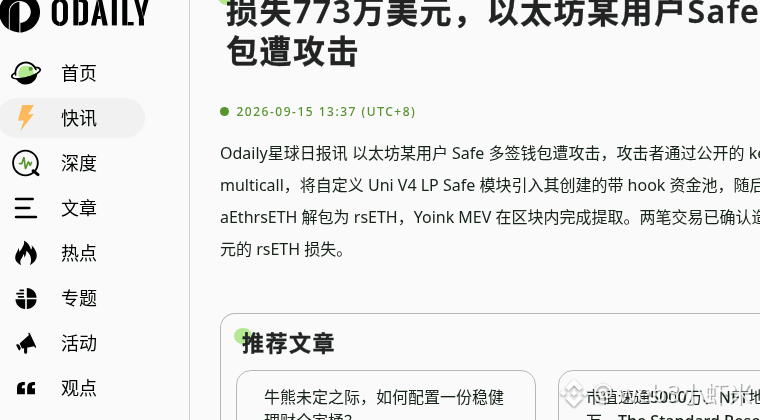
Только что увидел: у пользователя Ethereum Safe multi-sig украли около 7,73 млн долларов в rsETH. Злоумышленник воспользовался публичным keeper multicall, затянул пользовательский модуль Uni V4 LP Safe в пул с вредоносным hook, затем распаковал aEthrsETH в rsETH; в том же блоке MEV-боты yoink’ом перехватили и утащили средства. Blockaid мониторит.
Kelp говорит, что ключевые контракты и залог в норме, а для подозрительных адресов получателей сделали паузу по переводам примерно на 24 часа; mint/редимпт (выкуп) и прочее — как обычно. Суть в том, что проблема в плоскости авторизаций пользовательского модуля, а не в ядре Safe / Kelp.
#DeFi #安全 #ETH #rsETH
Kelp говорит, что ключевые контракты и залог в норме, а для подозрительных адресов получателей сделали паузу по переводам примерно на 24 часа; mint/редимпт (выкуп) и прочее — как обычно. Суть в том, что проблема в плоскости авторизаций пользовательского модуля, а не в ядре Safe / Kelp.
#DeFi #安全 #ETH #rsETH