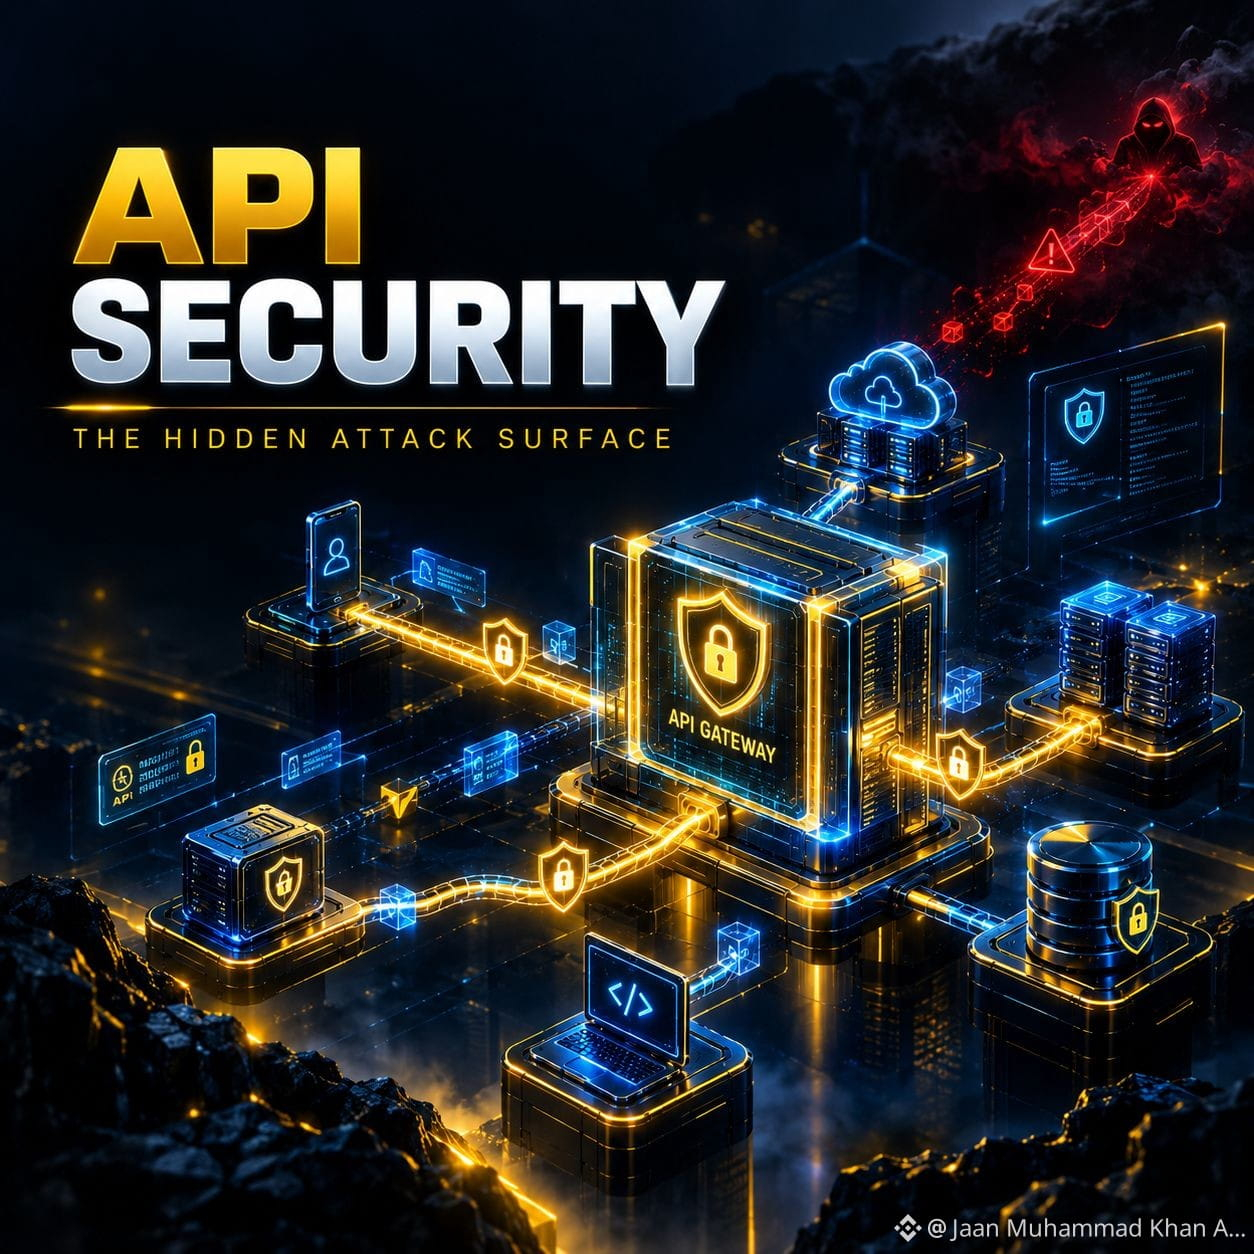
🔌 БЕЗОПАСНОСТЬ API: СКРЫТЫЙ ВХОД В СОВРЕМЕННЫЕ ПРИЛОЖЕНИЯ 🛡️
Современные приложения редко работают в одиночку.
За сайтами, мобильными приложениями, облачными платформами и Web3-приложениями стоят API, которые связывают разные системы.
API могут обрабатывать:
🔐 Аутентификацию
👤 Данные пользователей
💳 Платежи
📦 Заказы
☁️ Облачные сервисы
🔗 Микросервисы
⛓️ Взаимодействие с блокчейном
Но такая связность также создает еще одну поверхность атаки.
Злоумышленники нацеливаются не только на то, что видят пользователи. Они могут атаковать то, к чему имеют доступ приложения.
⚠️ ЧАСТЫЕ РИСКИ БЕЗОПАСНОСТИ API
🔴 Нарушенная аутентификация
Слабая аутентификация может раскрыть аккаунты и защищенные ресурсы.
🔴 Нарушенная авторизация
Быть аутентифицированным не значит, что у вас есть доступ ко всему.
🔴 Чрезмерное раскрытие данных
API могут возвращать конфиденциальную информацию, которая приложению на самом деле не нужна.
🔴 Злоупотребление частотой запросов
Неконтролируемые запросы могут включать перечисление, атаки на учетные данные и истощение ресурсов.
🔴 Плохая проверка входных данных
Никогда слепо не доверяйте входящим данным. Рассматривайте данные API как недоверенные.
🔐 СИЛЬНАЯ СТРАТЕГИЯ БЕЗОПАСНОСТИ API
Аутентификация → Авторизация → Валидация → Ограничение → Мониторинг → Защита → Тестирование
Каждый уровень важен.
🌐 API + микросервисы = больше границ безопасности
Современные приложения могут выглядеть так:
Фронтенд → API Gateway → Сервисы → База данных
Каждое соединение создает еще одну границу безопасности, которую нужно защищать.
🤖 ИИ-ПРИЛОЖЕНИЯ ДОБАВЛЯЮТ ЕЩЕ ОДИН СЛОЙ
ИИ-системы все чаще связывают модели с базами данных, облачными сервисами, системами поиска, API и внутренними инструментами.
Если у ИИ-приложения чрезмерные права, эти связи могут стать угрозой безопасности.
💡 МОЙ ВЫВОД
Красивый интерфейс не означает, что приложение безопасно.
Защитите API.
Контролируйте авторизацию.
Валидацируйте входные данные.
Отслеживайте активность.
Проводите тестирование постоянно.
Не защищайте только то, что видят пользователи.
Защитите то, к чему может получить доступ приложение. 🔐
Какой аспект безопасности API заслуживает большего внимания?
🔑 Аутентификация
👤 Авторизация
📊 Мониторинг
🧪 Тестирование
#API3