
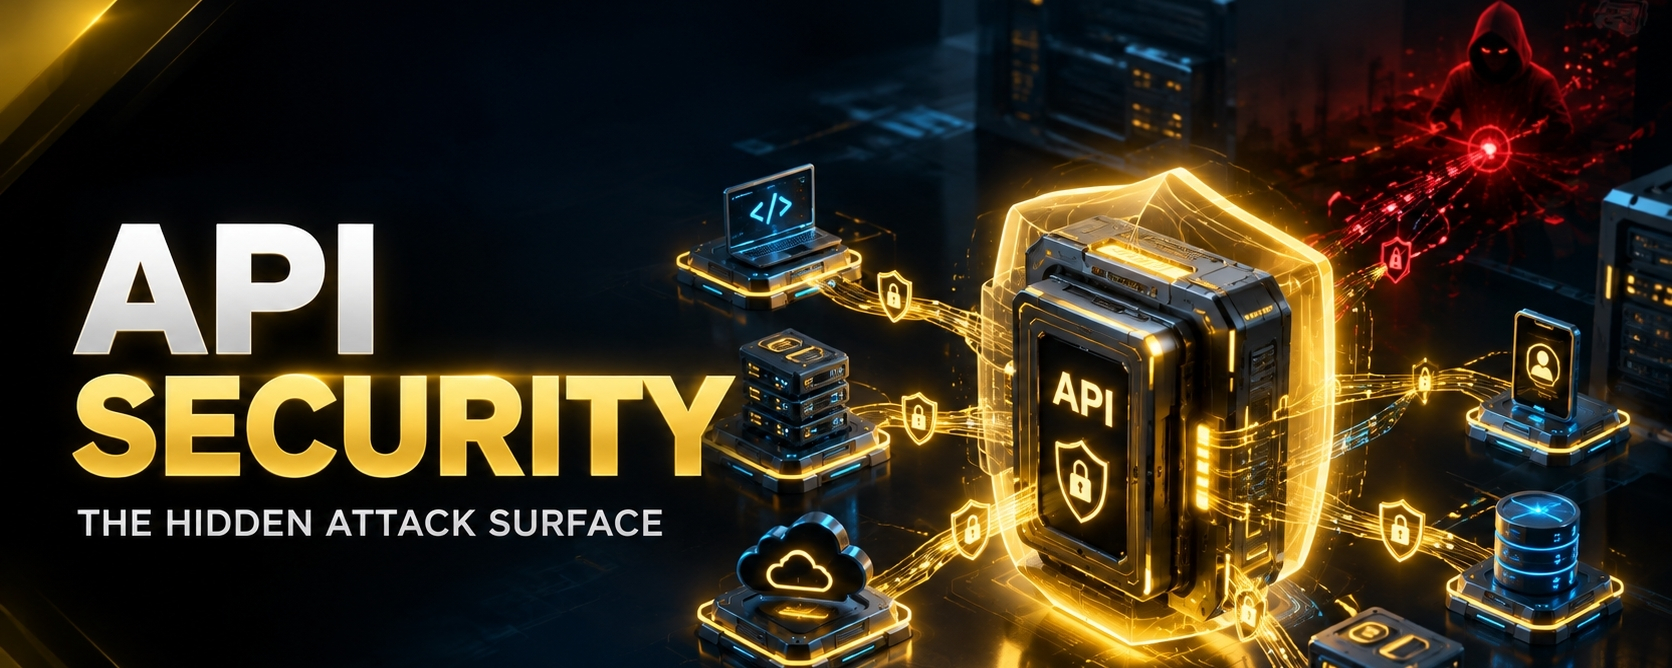
🛡️ Безопасность API: скрытый шлюз в современные приложения
Современные приложения редко работают в одиночку.
За веб-сайтом, мобильным приложением, облачным сервисом или платформой Web3 обычно находятся API, соединяющие разные системы.
API позволяют приложениям взаимодействовать.
Они могут справляться с:
Аутентификация
Данные пользователя
Платежи
Заказы
Запросы к базе данных
Облачные сервисы
Внутренние микросервисы
Интеграции с третьими сторонами
Взаимодействия с блокчейном
Но такая связность также создаёт риск.
API может стать мощной точкой атаки, если он не защищён должным образом.
🌐 Почему API так важны?
Представьте приложение как большое здание.
Фронтенд — это то, что видят посетители.
API — одна из систем, соединяющих стойку ресепшена с комнатами, расположенными за ней.
Если API раскрывает чувствительные функции без достаточной защиты, злоумышленники могут попытаться вызывать эти конечные точки напрямую.
Им не обязательно взаимодействовать с видимым интерфейсом приложения.
Они могут нацеливаться на лежащий в основе API.
⚠️ Частые проблемы безопасности API
🔴 Сломанная аутентификация
Если механизмы аутентификации слабы, злоумышленники могут попытаться получить доступ к аккаунтам или защищённым ресурсам.
🔴 Сломанная авторизация
Аутентификация спрашивает:
«Кто вы?»
Авторизация спрашивает:
«К чему вам разрешён доступ?»
То, что пользователь прошёл аутентификацию, не означает, что он должен иметь доступ ко всему.
🔴 Чрезмерное раскрытие данных
API может случайно возвращать больше информации, чем на самом деле нужно фронтенду.
Это может раскрывать конфиденциальные данные.
🔴 Злоупотребление частотой запросов
Без соответствующих ограничений по частоте запросов злоумышленники могут многократно отправлять запросы к API.
Это может способствовать:
Атаки на учётные данные
Перечисление (enumeration)
Истощение ресурсов
Автоматизированное злоупотребление
🔴 Плохая валидация входных данных
Приложения никогда не должны слепо доверять входящим данным.
Любой ввод следует считать потенциально недоверенным.
🔐 Надёжная стратегия безопасности API
Стратегия безопасного API должна включать несколько уровней контроля.
Аутентифицируйте
Проверьте, кто делает запрос.
Авторизуйте
Проверьте, что эта сущность/личность имеет право делать.
Валидируйте
Рассматривайте входящие данные как недоверенные.
Ограничьте
Применяйте соответствующие ограничения по частоте запросов и контролируйте ресурсы.
Мониторьте
Регистрируйте значимые события безопасности.
Защищайте
Используйте шифрование и безопасное управление учётными данными.
Тестируйте
Непрерывно тестируйте API на наличие уязвимостей.
🧩 API + Микросервисы = Больше сложности безопасности
Современные приложения всё чаще используют микросервисы.
Вместо одного большого приложения функциональность может быть распределена по многим сервисам.
Например:
Фронтенд
↓
API Gateway (шлюз API)
↓
Сервис аутентификации
↓
Сервис заказов
↓
Сервис платежей
↓
База данных
Каждое соединение становится ещё одной границей безопасности.
Поэтому безопасность нельзя просто добавить на фронтенде.
🤖 А что насчёт ИИ-приложений?
ИИ-системы делают API ещё более важными.
Современные ИИ-приложения могут подключаться к:
LLM
Базы данных
Облачные сервисы
Поисковые системы
Внешние API
Внутренние инструменты
Системы аутентификации
Это создаёт новые возможности.
Но это также создаёт новые поверхности атаки.
ИИ-приложение с чрезмерными правами потенциально может стать проблемой безопасности, если контроль доступа тщательно не продуман.
🚀 Финальная мысль
API — невидимая инфраструктура, связывающая современные цифровые системы.
Вы можете их не видеть.
Но так делают и злоумышленники.
Поэтому защищённому приложению требуется больше, чем красивый фронтенд.
Для этого нужны безопасные API, надёжная авторизация, тщательная валидация, мониторинг и непрерывное тестирование.
Нельзя защищать только то, что видят пользователи.
Защитите то, к чему приложение может обращаться.