$BTC
🚨 Предупреждение Trezor о новой кампании фишинга
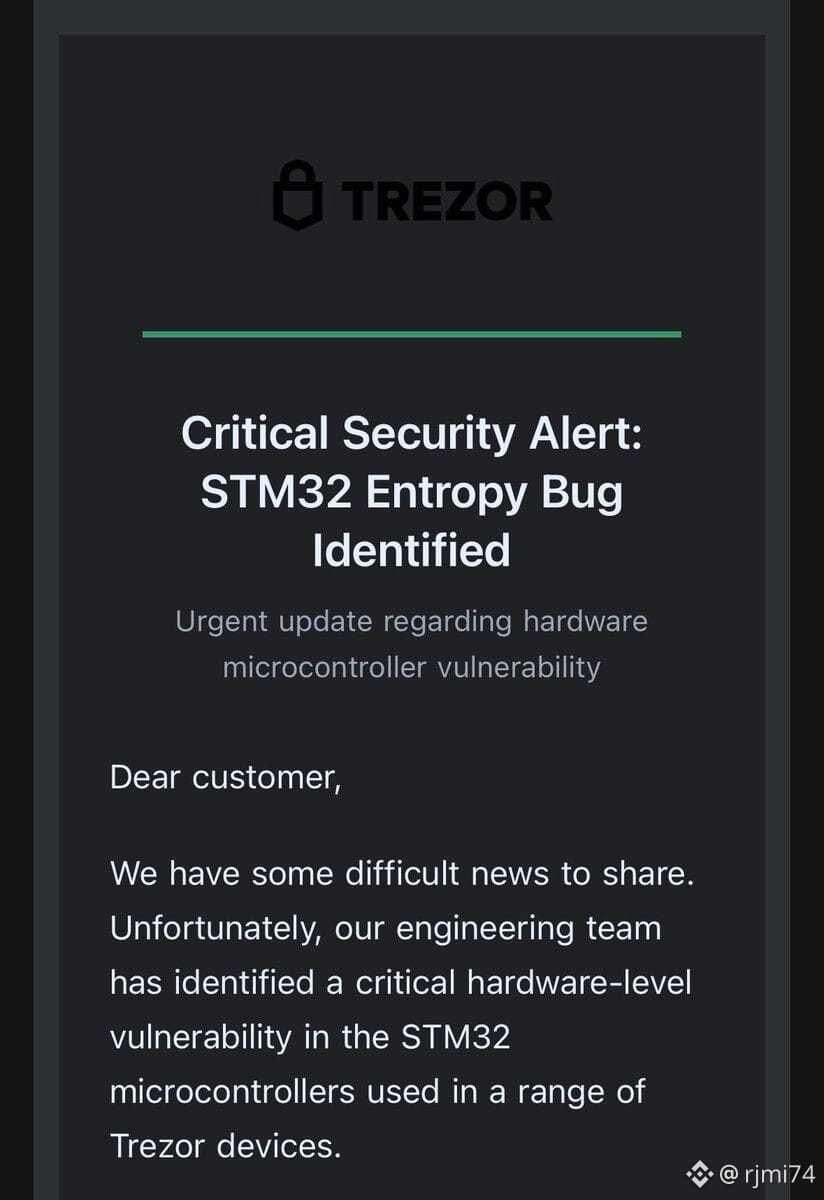
Trezor сообщил о мошеннической кампании, которая использует предполагаемую уязвимость под названием «STM32 Entropy Vulnerability», чтобы вызвать страх и обмануть пользователей.
📩 Злоумышленники отправили письма, выдающие себя за критическое предупреждение, и пытаются направить жертв на вредоносный сайт. Атака началась после компрометации внешнего почтового провайдера, которым пользовался Trezor.
🔐 Важно: Trezor уточнил, что его устройства, ключи и резервные копии для восстановления не были скомпрометированы.
🛡️ Что делать?
Не открывайте подозрительные ссылки, никогда не вводите фразу восстановления на веб-сайте и проверяйте любые уведомления напрямую в официальных каналах Trezor.
💡 Ключ: текущая опасность — не сбой оборудования, а фишинг, который пытается использовать страх, чтобы получить ключи пользователей.