#sideswapsuspendsliquidservices
Эксплойт в Liquid Network вызывает опасения по поводу безопасности криптосистем
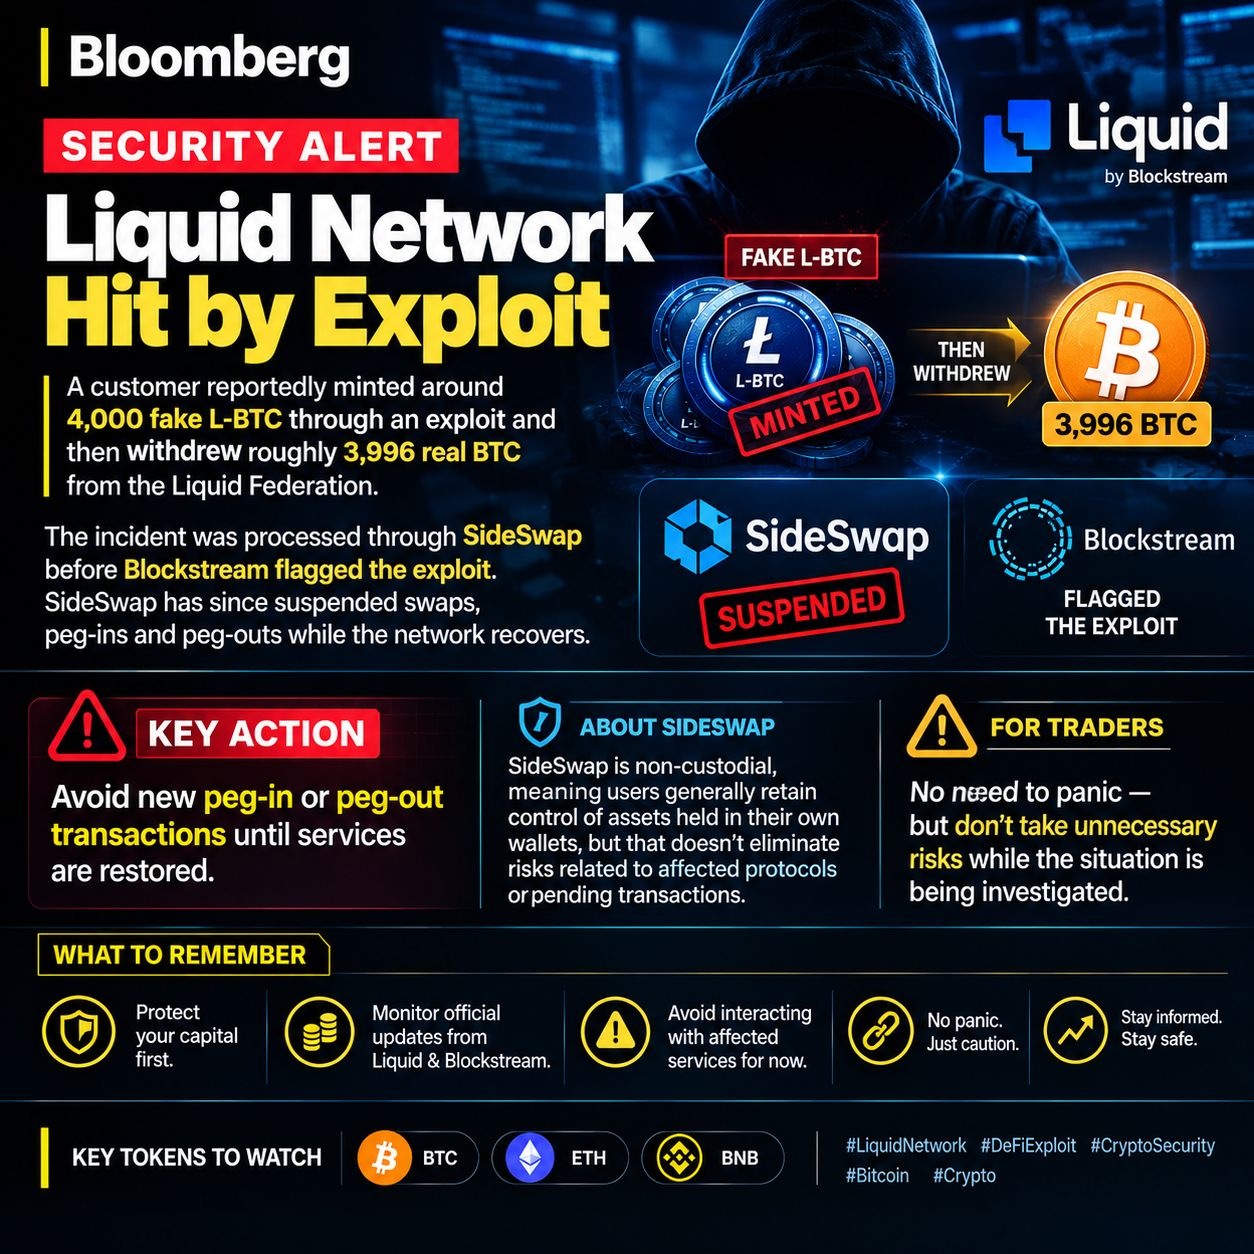
Сообщаемая программная уязвимость в Liquid Network вызвала новые опасения по поводу безопасности криптоинфраструктуры: якобы злоумышленник отчеканил около 4 000 фейковых L-BTC и использовал их, чтобы вывести примерно 3 996 реальных BTC из Liquid Federation.
Сообщается, что инцидент прошёл через SideSwap, прежде чем Blockstream выявила проблему и подняла тревогу.
После инцидента SideSwap приостановила свои сервисы свопа, peg-in и peg-out, пока сеть работает над устранением ситуации.
Для пользователей и трейдеров первоочередной задачей является управление рисками. Отправка новых активов через затронутый мост или протокол в то время, пока эксплойт расследуется, может привести к ненужному риску.
Пользователи также должны различать контроль над некастодиальным кошельком и риски протокола. Хранение активов в кошельке, где вы контролируете приватные ключи, — это не то же самое, что взаимодействие с сервисом, который в настоящее время может быть затронут эксплойтом.
Этот инцидент — еще одно напоминание о том, что даже хорошо зарекомендовавшая себя криптоинфраструктура может столкнуться с неожиданными техническими уязвимостями.
Пока сервисы не будут восстановлены и ситуация не станет более понятной, более безопасный подход — избегать ненужных транзакций с затронутыми сервисами и дождаться официальных обновлений.
Для более широкого рынка криптовалют инциденты подобного рода показывают, почему безопасность, прозрачность и надлежащее управление рисками по-прежнему остаются критически важными.
$BTC $ETH $BNB
#LiquidNetwork #DeFiExploit #CryptoSecurity #Bitcoin #Crypto