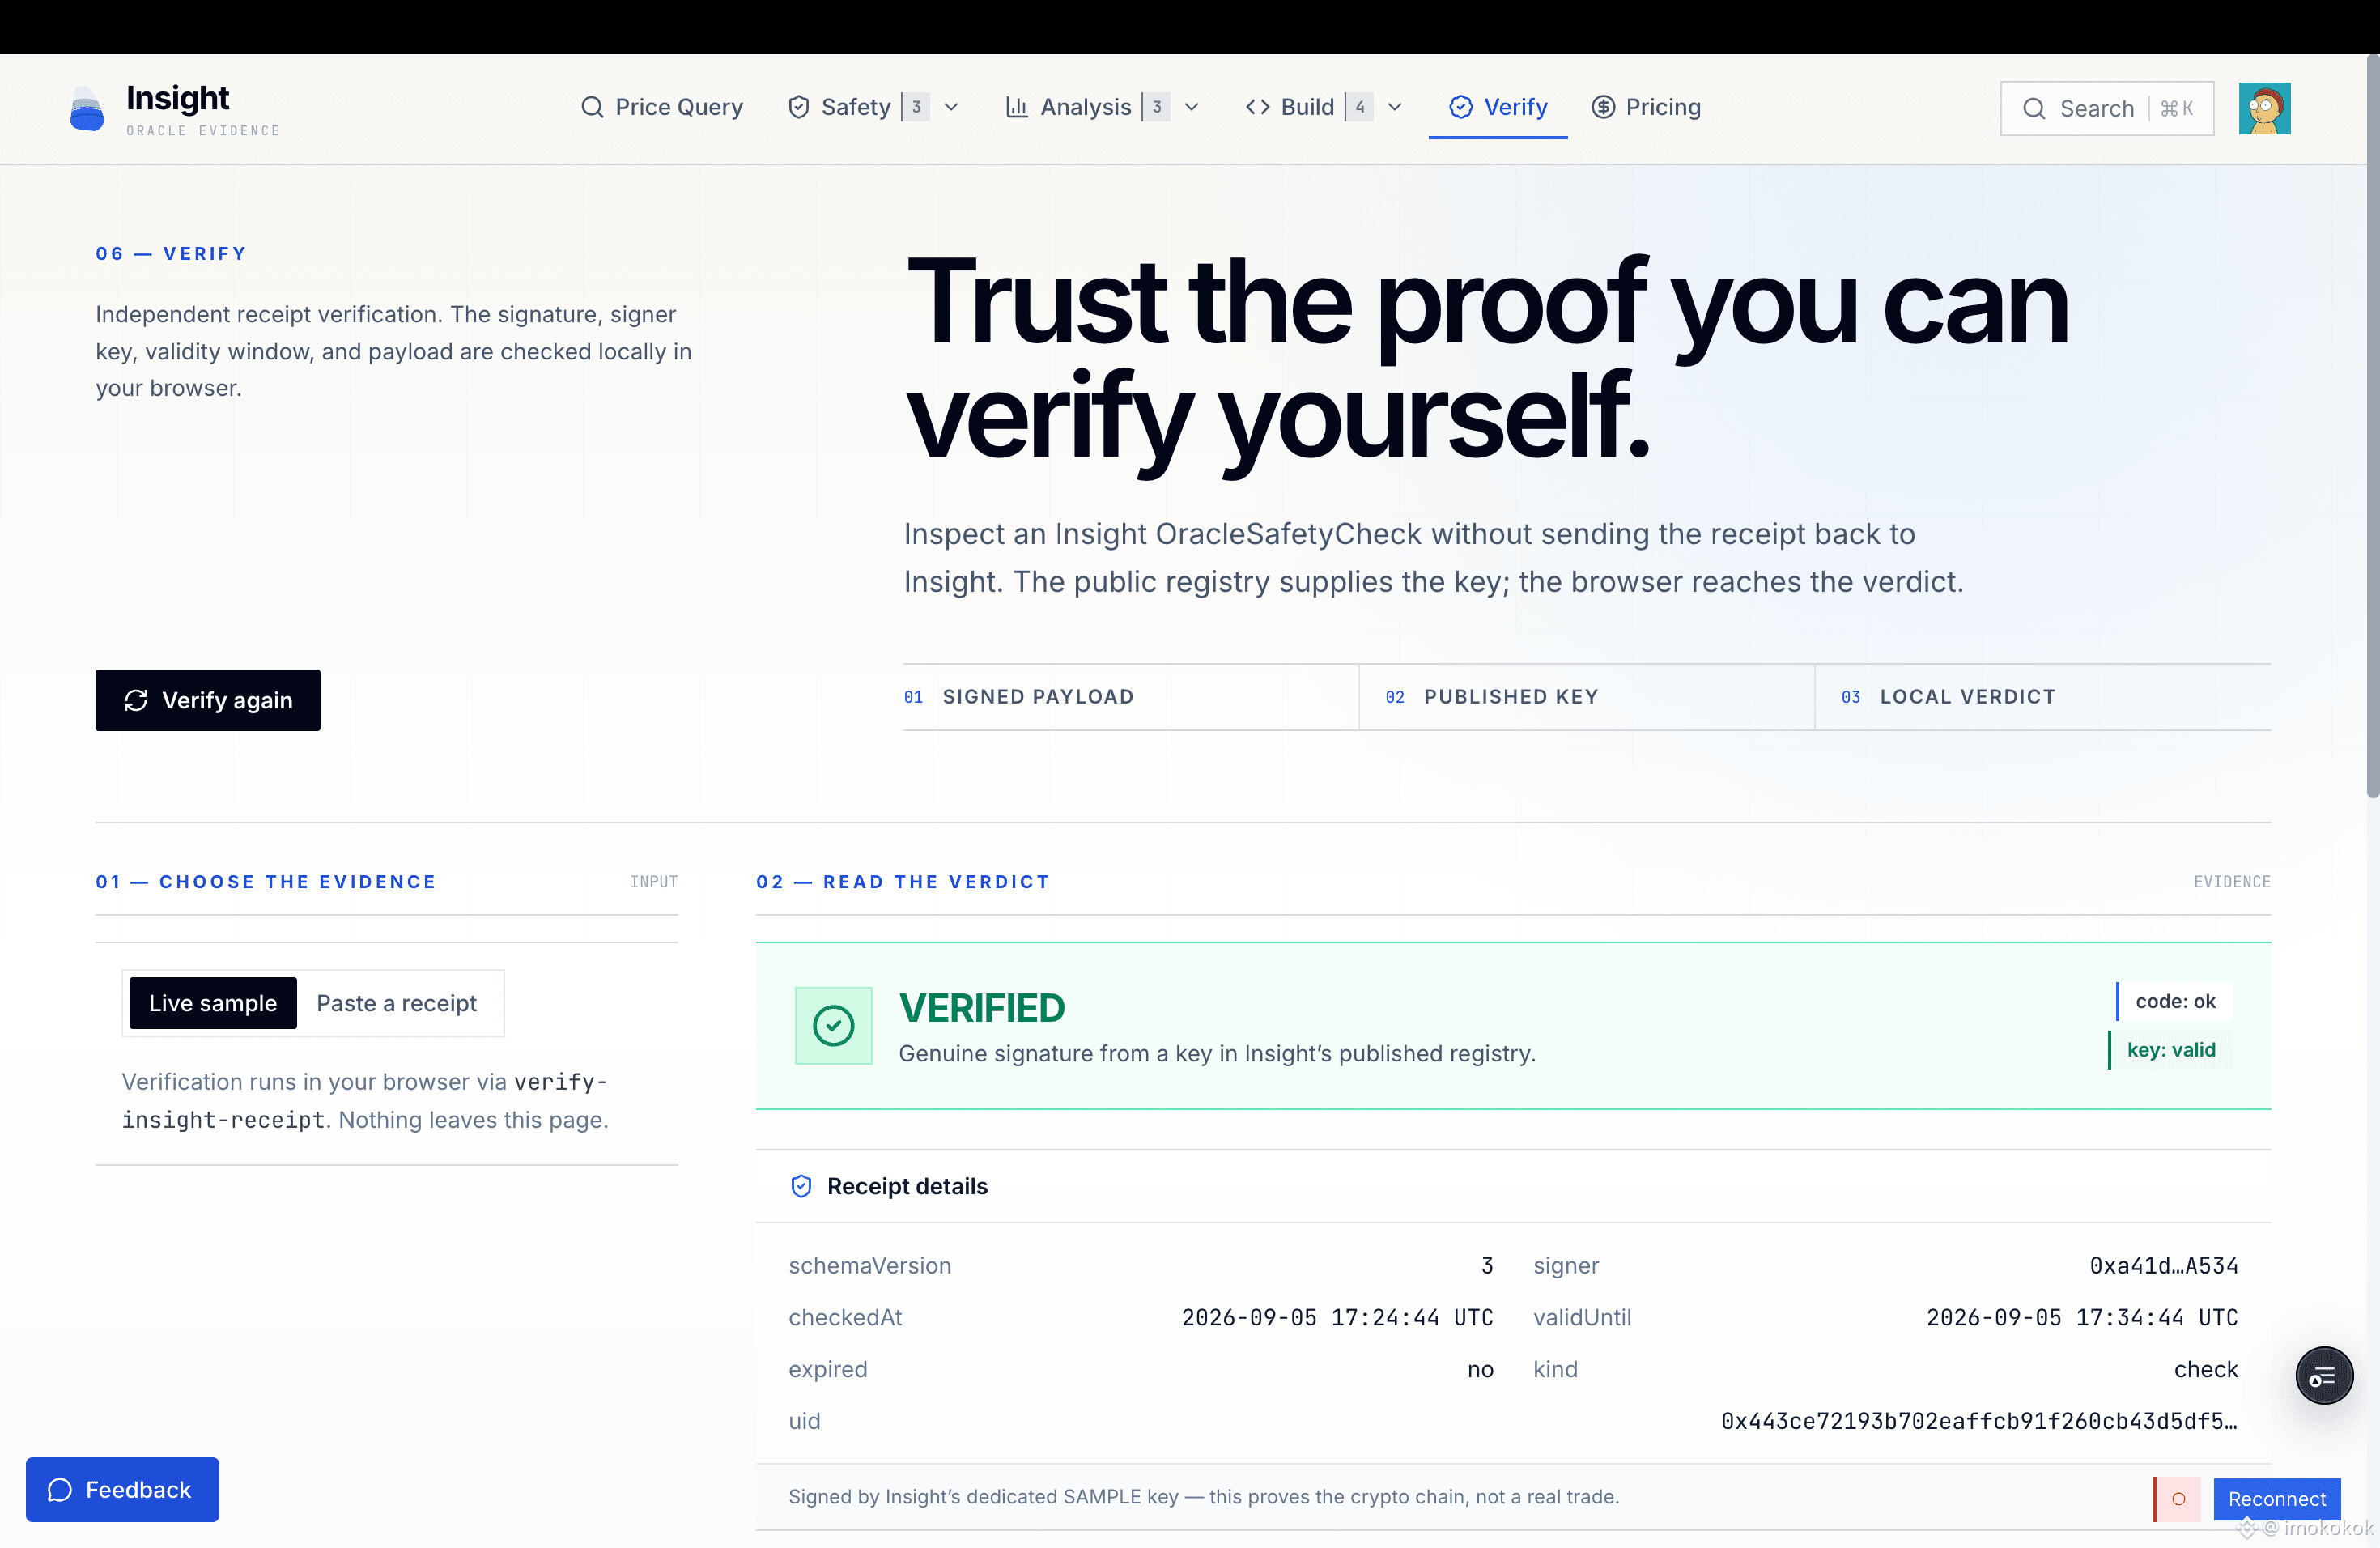
В предыдущем посте я кратко представил verify-insight-receipt.
На этот раз я хочу сосредоточиться на проблеме, которую он на самом деле решает:
Когда система возвращает «безопасный» результат, как можно независимо проверить этот результат?
Справка безопасности Insight Oracle содержит подпись, хэши запроса, данные о сроке действия и исходный результат проверки. Но получить JSON-объект — это не то же самое, что иметь возможность доверять ему.
Вам всё равно нужно определить, было ли:
• Справка изменена после выдачи
• Подпись принадлежит заявленному подписанту
• UID соответствует восстановленному полезному нагрузочному EIP-712 payload
• Повторная проверка привязана к исходному запросу
• Срок действия справки истёк
• Подписывающий ключ всё ещё считается доверенным
Именно для этого и создан verify-insight-receipt.
Установка:
npm install verify-insight-receipt
Использование:
import { verifyReceipt } from 'verify-insight-receipt';
const result = await verifyReceipt(receipt);
if (result.code !== 'ok') {
throw new Error(`Receipt rejected: ${result.code}`);
}
Весь процесс проверки выполняется локально:
• Никакого Insight API key
• Никакой загрузки справки
• Никакой зависимости от того, находится ли Insight в сети
• Результат восстанавливается из публичной схемы EIP-712 и криптографической подписи
Это превращает справку из чего-то, что отображает платформа, в доказательство, которое разработчики, AI-агенты, аудиторы и системы исполнения могут проверить самостоятельно.
Действительная подпись не гарантирует, что сделка верна, и не является инвестиционным одобрением.
Она доказывает более узкую и более полезную вещь:
Указанное содержимое было подписано соответствующим ключом и с тех пор не изменялось.
Проверяйте, а не доверяйте слепо.
https://www.npmjs.com/package/verify-insight-receipt
#AIAgents
На этот раз я хочу сосредоточиться на проблеме, которую он на самом деле решает:
Когда система возвращает «безопасный» результат, как можно независимо проверить этот результат?
Справка безопасности Insight Oracle содержит подпись, хэши запроса, данные о сроке действия и исходный результат проверки. Но получить JSON-объект — это не то же самое, что иметь возможность доверять ему.
Вам всё равно нужно определить, было ли:
• Справка изменена после выдачи
• Подпись принадлежит заявленному подписанту
• UID соответствует восстановленному полезному нагрузочному EIP-712 payload
• Повторная проверка привязана к исходному запросу
• Срок действия справки истёк
• Подписывающий ключ всё ещё считается доверенным
Именно для этого и создан verify-insight-receipt.
Установка:
npm install verify-insight-receipt
Использование:
import { verifyReceipt } from 'verify-insight-receipt';
const result = await verifyReceipt(receipt);
if (result.code !== 'ok') {
throw new Error(`Receipt rejected: ${result.code}`);
}
Весь процесс проверки выполняется локально:
• Никакого Insight API key
• Никакой загрузки справки
• Никакой зависимости от того, находится ли Insight в сети
• Результат восстанавливается из публичной схемы EIP-712 и криптографической подписи
Это превращает справку из чего-то, что отображает платформа, в доказательство, которое разработчики, AI-агенты, аудиторы и системы исполнения могут проверить самостоятельно.
Действительная подпись не гарантирует, что сделка верна, и не является инвестиционным одобрением.
Она доказывает более узкую и более полезную вещь:
Указанное содержимое было подписано соответствующим ключом и с тех пор не изменялось.
Проверяйте, а не доверяйте слепо.
https://www.npmjs.com/package/verify-insight-receipt
#AIAgents