

Я начал стейкать RLS еще на этапе предподтверждения: в обычное время читаю официальный блог, в основном чтобы понять, повлияет ли на меня моя позиция. Но статья про квантование от 30 августа — другая: по сути, она учит организации тому, как делать закупки, и мне, как частному инвестору, к этому напрямую отношения нет. Но я все равно дочитал, потому что в самом начале она установила довольно жесткое правило, а это правило потом вернуло меня обратно к самой статье — к тому, что в ней про меня.
То правило такое: формулировка про «квантовую безопасность» — если не указано четко, какой именно стандартизированный алгоритм применяется и на каком уровне параметров, то это не утверждение, а просто ярлык.
这句话我很认同。于是我做了一件文章本身鼓励做的事,把这条尺子转过来量它自己。
В уведомлении не указано, какой именно «уровень» они используют
Во второй половине этой статьи учреждениям перечислены шесть вопросов, которые следует задать поставщикам. Третий — такой:
系统在哪里用了 NIST 标准化的后量子算法,具体是哪些标准,在哪个参数级别?文章特意补了一句,ML-KEM 的 512 参数级别和 ML-KEM-1024 不是一回事。
而在前半段拆解 Enygma 支付流程的时候,第二个组件写的是:早期设计用 CSIDH 做审计方密钥交换,现在已替换为 ML-KEM。
到这里就没有下文了。参数级别没写。
我把这一处单独拎出来,不是要挑刺。恰恰相反,正因为这篇文章自己把参数级别列成了关键问题,并且举的例子就是 ML-KEM,这个空缺才值得一提。它显然知道这个区分重要,只是讲到自己时没有展开。
Почему уровень параметров не является деталями
Я проверил, чему в реальности соответствует этот уровень параметров。
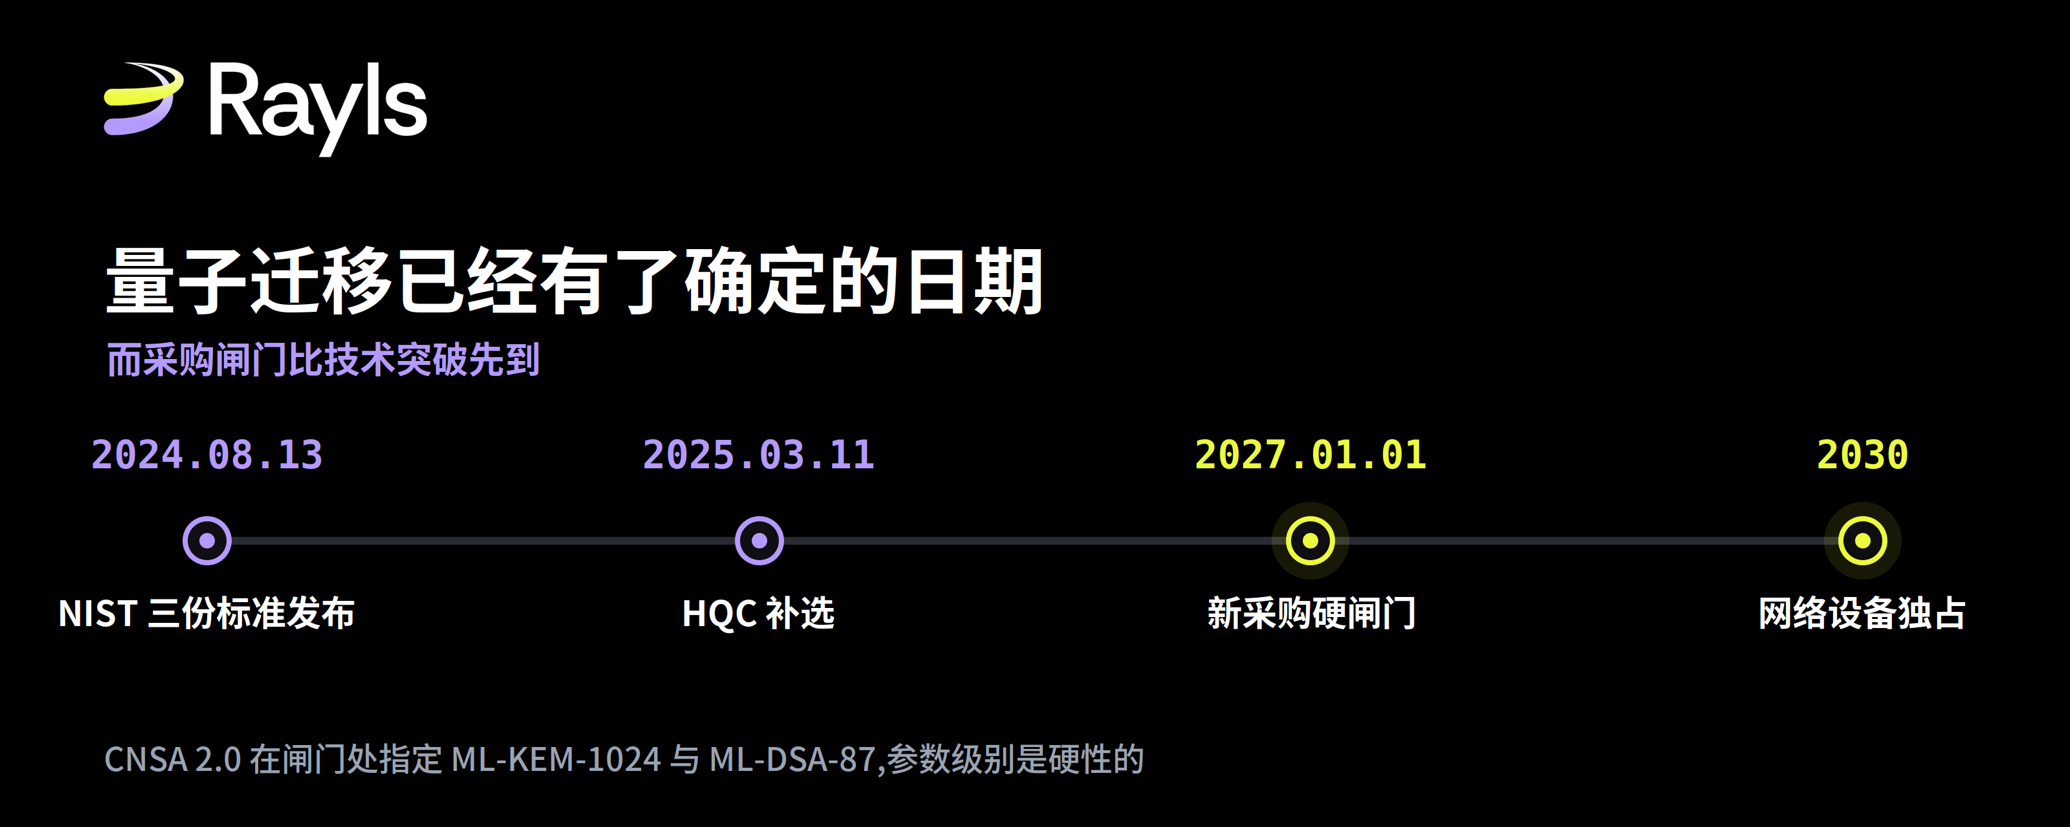
Комплект CNSA 2.0 для национальной безопасности США однозначно задаёт ML-KEM-1024 и ML-DSA-87 и выбирает самый сильный набор параметров. С 1 января 2027 года все новые закупки для систем национальной безопасности США должны поддерживать алгоритмы CNSA 2.0, если только в документах закупки не прописано исключение。
Иными словами, набор, который использует ML-KEM, но останавливается на варианте 512 или 768, по ту сторону этого «шлюза» попадает в ту же категорию, что и система, вообще не использующая постквантовые алгоритмы. Это не тонкая разница по уровню стойкости — это разница в том, сможет ли система пройти закупочный процесс。
После CNSA 2.0 далее стоят и другие временные точки. Сетевым устройствам нужно обеспечить эксклюзивное использование до 2030 года; дальше большинство целей миграции устройств приходится на 2033 год; в итоге полная синхронизация квантовой стойкости соответствует цели NSM-10 на 2035 год. Однако для поставщиков по-настоящему первым «прогрызть» нужно именно 2027-й «шлюз», потому что он упирается в этап закупки, а не в этап эксплуатации。
Название этой статьи — «до 2027 года», значит, она очевидно знает эту временную точку. Она также в основном тексте точно указывает CNSA 2.0 с ML-KEM-1024. Единственное, чего она не пишет, — на каком именно уровне параметров。
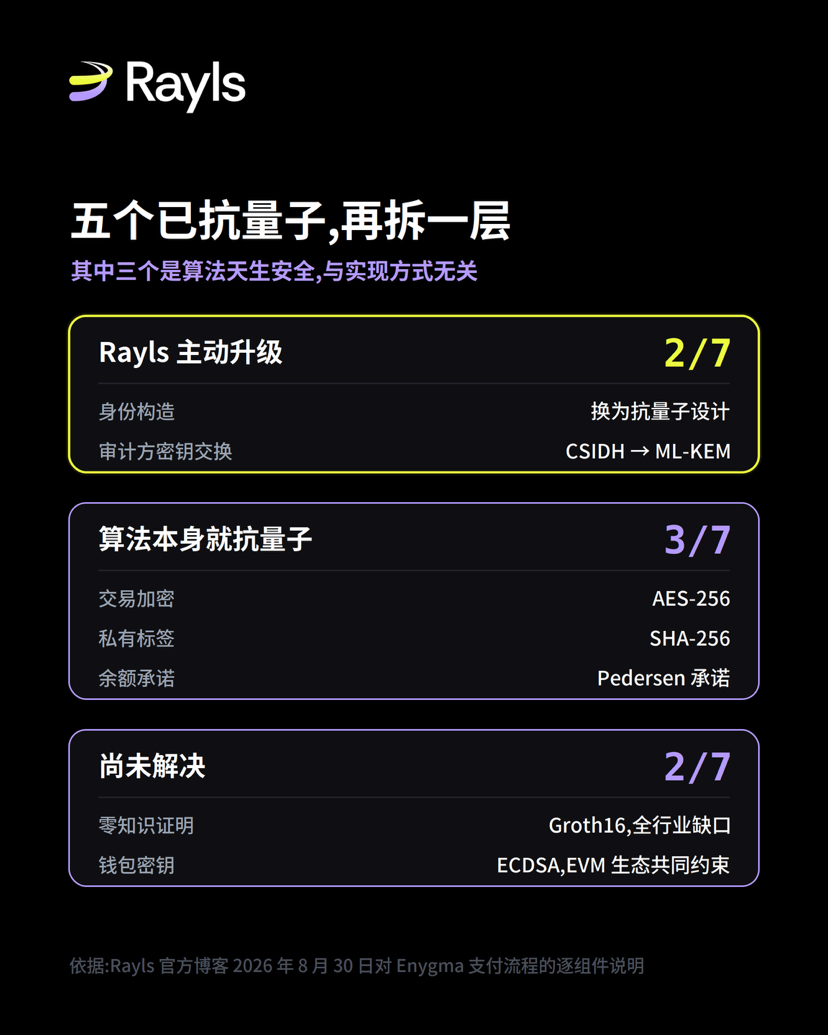
пять уже устойчивых к квантовым атакам, затем разбивка на еще один слой
Заключение статьи: из семи компонентов пять уже устойчивы к квантовым атакам. Сама по себе эта формулировка верна, но она объединяет две категории свойств, которые различаются.
Посмотрите, какой статус он сам ставит каждому компоненту. Компонент один — конструкция идентичности — и компонент два — обмен ключами: там стоит addressed, то есть «уже обработано». Эти два места Rayls изменил по собственной инициативе: конструкция идентичности изначально основывалась на эллиптической кривой Baby Jubjub, но после Enygma v2.5 заменили на постквантовый дизайн; обмен ключами изначально использовал CSIDH, но заменили на ML-KEM。
组件三、四、五标的是 no action required,“无需处理”。交易载荷的加密走的是 AES-GCM,其中 AES-256 在 Grover 算法下有效强度减半,剩下相当于 128 位的量子安全度,这个余量目前够用。私有标签那一项用 SHA-256,这个尺寸的哈希函数本来就不怕量子攻击。第三项是余额承诺,用的是 Pedersen 承诺,后面我会单独说它。
这三项不需要动,是因为这些算法从一开始就不怕量子计算机,任何人拿去用都一样。它们没有体现任何 Rayls 特有的工程投入。
Так что если считать по объёму работ, то то, что Rayls сделал по собственной инициативе, составляет две трети, а не пять седьмых。
Я не думаю, что здесь есть намеренное преувеличение. В статье статус каждого пункта помечен очень ясно: тот, кто готов читать/верить, сам отделит одно от другого. Просто формулировка «пять уже устойчивы к квантовым атакам» распространится дальше, чем сам разбор, и в одиночку она выглядит так, будто тем самым выполнено семьдесят процентов работы。
论文用的词,和公告不太一样
В статье сказано, что академические спецификации Rayls опубликованы в IACR по криптографии; учреждение может независимо верифицировать эти утверждения. Эта фраза — открытое приглашение, поэтому я пошёл проверять。
То, что я нашёл, — статья с номером 2025/1639: заголовок Rayls: A Novel Design for CBDCs, авторы — Mario Yaksetig и Jiayu Xu. Упомянутый в статье Rayls II — соответствующего публичного номера я не нашёл, и я не смог это проверить。
В статье есть две вещи, которые стоит отметить.
Во-первых, как в статье говорится о Groth16. Там прямо написано, что причины предпочтения Groth16 в том, что у верификатора низкие издержки, и там же чётко указаны ограничения этого решения. Но ограничение, на которое указывает статья, — требование к доверительной установке, и сказано, что эту установку можно выполнить многосторонним образом, чтобы снизить предположение о доверии. То есть когда статья обсуждает Groth16, речь идёт о проблеме предположений о доверии, а в уведомлении от 30 августа, когда обсуждают Groth16, речь идёт о квантовой проблеме. Речь не об одном и том же. В уведомлении говорится: «Статья явно признаёт это». По крайней мере в той версии, которую я смог проверить, признано не то же самое «это».
Во-вторых, слова, которыми в статье описывается собственный дизайн: quantum-private, то есть «квантовая приватность». Конкретное объяснение: квантовый противник не может вычислить, кто является плательщиком, получателем и какую сумму составляет транзакция в сети. Это утверждение о конфиденциальности。
而公告全篇的框架是 quantum-resistant,抗量子。在密码学里,机密性和不可伪造性是两个分开的性质,一个系统可以做到前者而做不到后者。
这个区别落到组件五 Pedersen 承诺上就变得具体。Pedersen 承诺的标准性质是隐藏性无条件成立、绑定性只在计算上成立,而绑定性依赖的是离散对数难题,那正是量子计算机能解的那一类。公告说这两个性质在 Enygma 的使用场景下都保持量子安全,并标为无需处理。
Я не знаю, верно ли это утверждение. Там говорится: «в сценариях использования Enygma», но что именно это за сценарии — в уведомлении не раскрыто, и я не могу судить об этом извне. Я хочу сказать только следующее: это единственное место во всём наборе из семи компонентов, где вывод на поверхности выглядит несовместимым с учебниковой картиной, и как раз это место помечено как «без необходимости что-то делать». По точным стандартам, которые сама эта статья предлагает, это место стоило бы раскрыть.
Еще не определённая часть
Есть два компонента, в объявлении самих сказано, что они не решены; я считаю, что это обработано очень откровенно。
Для zk‑доказательств используется Groth16 на базе парных криптосистем; в настоящее время нет производственно пригодных постквантовых замен. В уведомлении говорится, что это пробел всей отрасли, а не только Rayls; все цепочки, которые используют SNARK для приватности, находятся в том же положении. Я считаю, что это утверждение верно. Ответ — спроектировать систему доказательств модульной, чтобы её можно было заменить, когда постквантовые исследования по zk‑доказательствам созреют。
Кошелёк использует стандартный EVM ECDSA, он не устойчив к квантовым атакам. Это общее ограничение всего экосистемы Ethereum: сегодня ни одна EVM‑совместимая сеть не представила производственно пригодное решение с постквантовыми ключами кошелька。
Кроме того, у меня тоже не получилось найти подтверждение по двум пунктам: публичному номеру статьи Rayls II и уровню параметров компонента два ML-KEM. Ни то ни другое я не могу вывести извне — остаётся ждать, пока официальные источники дополнят информацию。
Моё мнение
Я согласен с ключевым аргументом этого уведомления: перед лицом квантового перехода разбирать по компонентам и ясно обозначать, что именно устойчиво, ценнее, чем ставить одну метку «квантовая стойкость», а поставщики, которые признают пробелы, заслуживают большего доверия, чем те, кто просто клеит ярлыки。
我这篇文章不是要反驳它,恰恰是接受了它的前提。一篇呼吁精确的文章,值得被精确地读,这本来就是它自己要求的待遇。
Дальше как судить — я прежде всего смотрю на одну вещь: будет ли закрыта дыра на уровне параметров у ML-KEM。
Это третий вопрос, который сами в уведомлении перечисляют; ответ — всего одна строка. С «добавлено»: объяснение, что эти шесть вопросов нужны не просто чтобы «экзаменовать других»; без «добавлено» фраза «точность важнее ярлыков» не ложится на себя. Я считаю, что это самый аккуратный индикатор наблюдения, потому что он стоит совсем мало и не оставляет пространства для объяснений «не получилось»。
Две другие точки я дополнительно отмечу. Если публично раскроют номер статьи Rayls II, тогда фраза в уведомлении «подлежит независимой проверке» будет считаться по-настоящему обоснованной. А что касается «сценария использования» в пункте про обязательство Pedersen — если когда-нибудь официальный ресурс решит это раскрыть, то это будет самая достойная прочтения часть в этом списке компонентов。
Кстати, есть вещь, не связанная напрямую с объявлением, но относящаяся к этой теме. Когда я проверял таймлайн, я обнаружил, что NIST опубликовала 3 стандарта 13 августа 2024 года и что они вступили в силу 14 августа: FIPS 203, 204, 205. HQC была выбрана только 11 марта 2025 года, а FIPS 206 на базе FALCON до сих пор находится в разработке. В интернете много вторичных сообщений, которые приписывают FIPS 206 к той же «пакетной» группе 2024 года — это неверно. На этот момент данное уведомление описывает всё корректно。
参考来源:Rayls 官方博客 The Quantum Clock is ticking: what financial institutions need to do before 2027,Selvaggia di Fazio,2026 年 8 月 30 日;NIST 后量子密码标准化项目页面,FIPS 203 / 204 / 205 于 2024 年 8 月 13 日发布,联邦公报载明 8 月 14 日生效,HQC 于 2025 年 3 月 11 日选定,FIPS 206 制定中;NSA CNSA 2.0 时间表,2027 年 1 月 1 日新采购闸门,指定 ML-KEM-1024 与 ML-DSA-87;IACR 密码学电子档案编号 2025/1639,Rayls: A Novel Design for CBDCs,Mario Yaksetig 与 Jiayu Xu。