1/3
Вот подробный обзор недавнего инцидента с безопасностью.
4 сентября на платформе, построенной на Ethereum, @NotionalFinance произошла уязвимость, в результате которой примерно $1.72M было выведено из их escrow-контрактов.
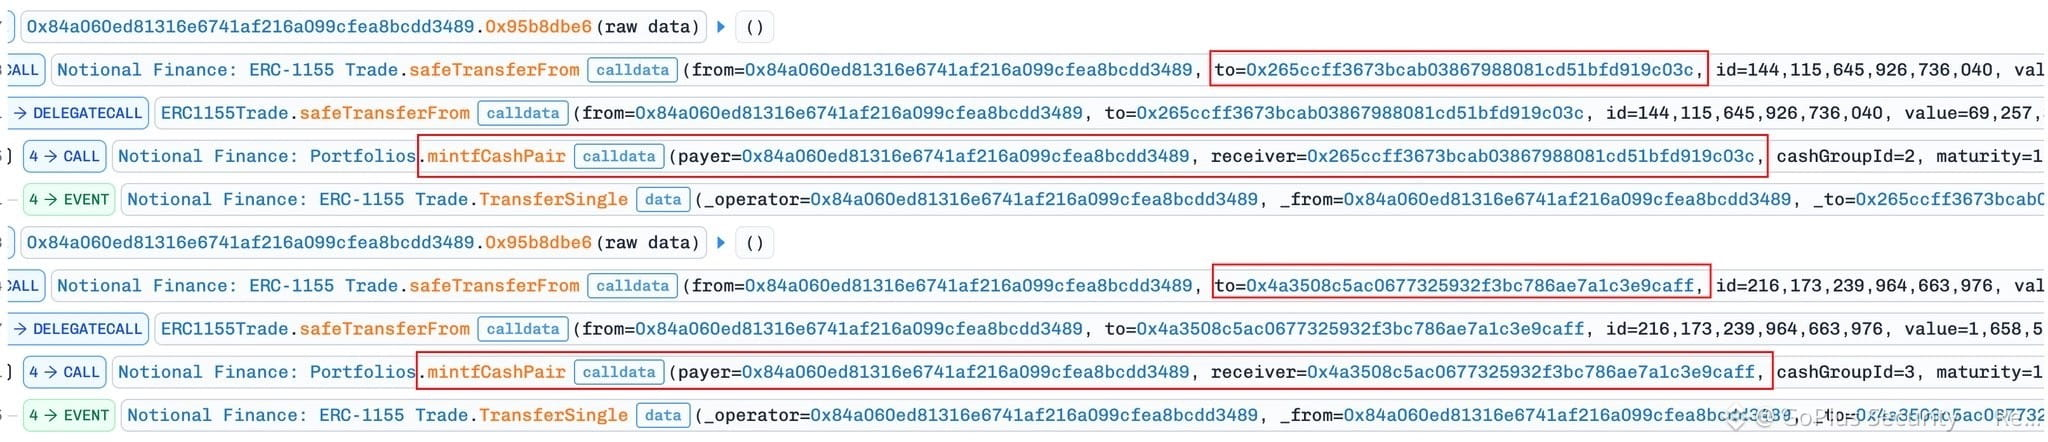
Ответственный за это воспользовался процессом minting (чеканки) пары fCash в Notional V2. Они специально манипулировали маршрутом транзакции, который перемещает управление из ERC1155Trade.safeTransferFrom в Portfolios.mintfCashPair().
Используя несколько кошельков под своим контролем, злоумышленник сформировал крайне агрессивные позиции long и short по fCash с разными сроками погашения. Функция freeCollateral в системе оценивает платежеспособность только на уровне отдельного аккаунта. Поэтому она не смогла ограничить атакующего, который распределил свой риск по разным аккаунтам и срокам погашения. Эта стратегия успешно создала для злоумышленника огромный немедленный кредит, оставив при этом значительный дефицит на будущее.
Вы можете посмотреть полную запись транзакции здесь:
https://etherscan.io/tx/0xe1589a19fe742f0d553889214abade69551fe944acffac014c28cc07b325d60a
Вот подробный обзор недавнего инцидента с безопасностью.
4 сентября на платформе, построенной на Ethereum, @NotionalFinance произошла уязвимость, в результате которой примерно $1.72M было выведено из их escrow-контрактов.
Ответственный за это воспользовался процессом minting (чеканки) пары fCash в Notional V2. Они специально манипулировали маршрутом транзакции, который перемещает управление из ERC1155Trade.safeTransferFrom в Portfolios.mintfCashPair().
Используя несколько кошельков под своим контролем, злоумышленник сформировал крайне агрессивные позиции long и short по fCash с разными сроками погашения. Функция freeCollateral в системе оценивает платежеспособность только на уровне отдельного аккаунта. Поэтому она не смогла ограничить атакующего, который распределил свой риск по разным аккаунтам и срокам погашения. Эта стратегия успешно создала для злоумышленника огромный немедленный кредит, оставив при этом значительный дефицит на будущее.
Вы можете посмотреть полную запись транзакции здесь:
https://etherscan.io/tx/0xe1589a19fe742f0d553889214abade69551fe944acffac014c28cc07b325d60a