

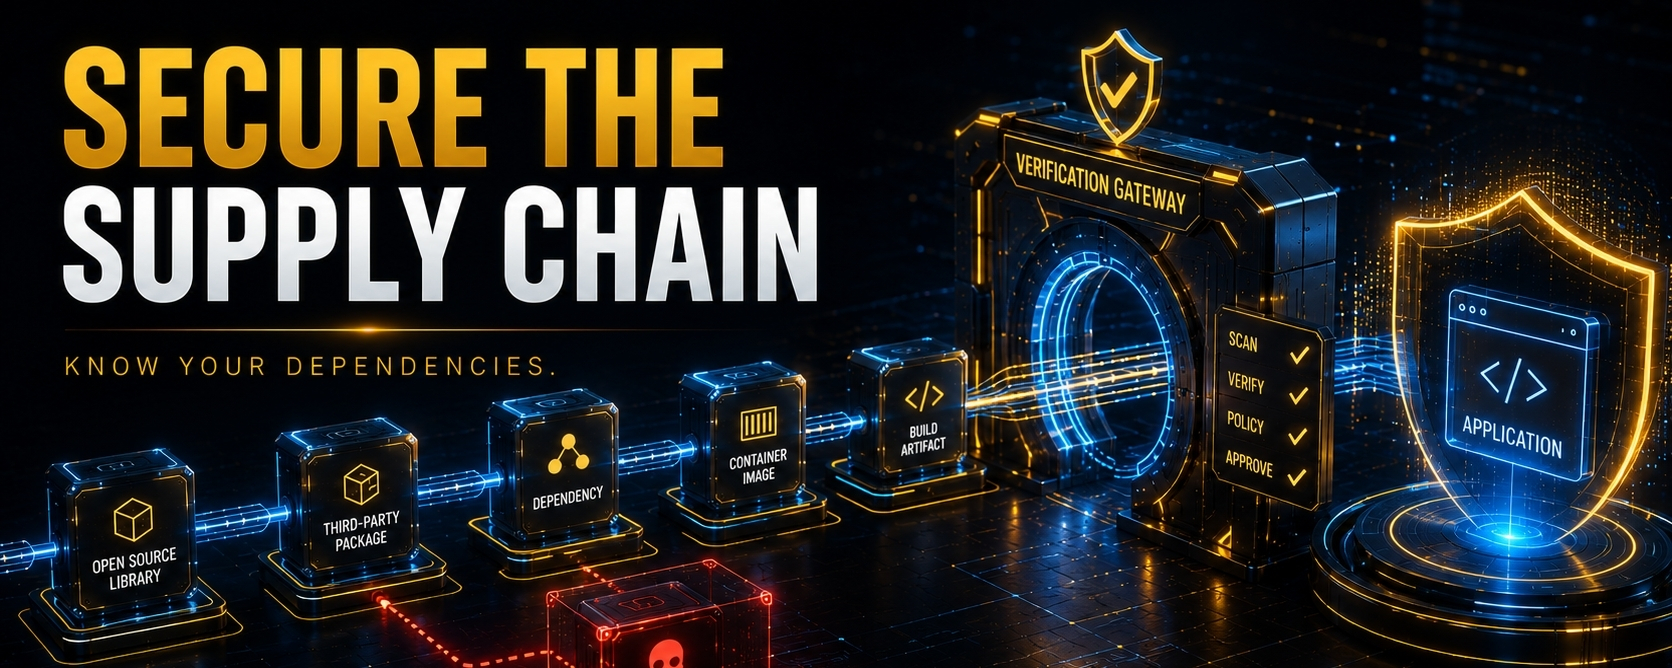

Цепочка поставок ПО: почему ваши зависимости важны
Современное ПО редко создаётся полностью с нуля.
Приложения зависят от фреймворков, библиотек, пакетов, контейнерных образов, компонентов операционной системы и сторонних сервисов.
Это формирует программную цепочку поставок.
И каждая зависимость потенциально может привнести риск.
📦 Проблема зависимостей
Представьте, что вы разрабатываете приложение, используя двадцать пакетов с открытым исходным кодом.
Ваша команда могла написать код приложения, но часть его функциональности основана на программном обеспечении, которое поддерживается где-то в другом месте.
Если в одной из зависимостей есть известная уязвимость, ваше приложение может унаследовать часть этого риска.
Именно поэтому важна безопасность зависимостей.
🔍 Что могут сделать команды?
Хорошая отправная точка — понять, от чего на самом деле зависит ваше приложение.
Полезные практики включают:
Поддерживайте инвентаризацию зависимостей.
Сканируйте зависимости на наличие известных уязвимостей.
Держите важные пакеты в актуальном состоянии.
Удалите ненужные зависимости.
Фиксируйте или контролируйте версии там, где это уместно.
Проверяйте базовые образы контейнеров.
Постоянно отслеживайте зависимости.
🔐 Паспорта программного обеспечения (Software Bills of Materials, SBOM)
Паспорт программного обеспечения (SBOM) может обеспечить видимость компонентов, используемых программным обеспечением.
Думайте об этом как об инвентаризации.
Если в конкретном пакете обнаружат новую уязвимость, точная инвентаризация поможет организациям определить, какие приложения могут быть затронуты.
🚀 Связь с DevSecOps
Это еще одна область, где автоматизация становится особенно мощной.
Вместо того чтобы вручную проверять каждую зависимость, конвейеры CI/CD могут автоматически выполнять проверки безопасности зависимостей и цепочки поставок.
Это означает, что безопасность становится частью обычного процесса разработки.
💡 Мой вывод
Вам нужно не только защищать код, который пишет ваша команда.
Вам также нужна видимость того, от какого программного обеспечения зависит ваше приложение.
Знайте свои зависимости. Сканируйте их. Обновляйте их. Отслеживайте их.
Как вы думаете, насколько реальной видимостью в отношении своей цепочки поставок ПО обладают организации?
Предлагаемая тема: кибербезопасность